








Individuazione delle risorse
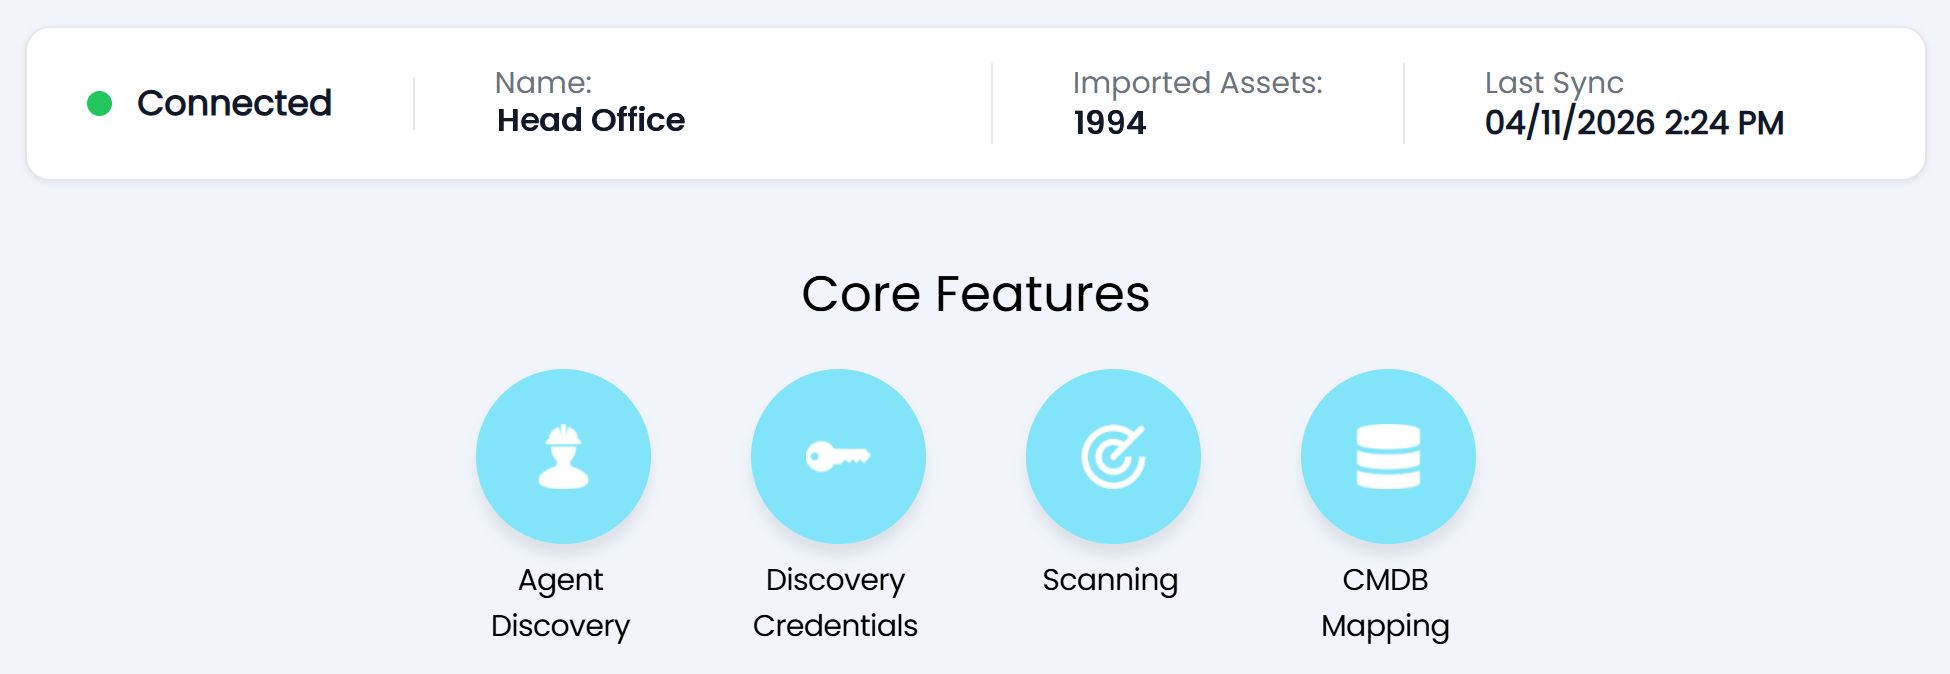
Halo Discovery individua i dispositivi e i software presenti nella tua rete e mantiene aggiornato il CMDB, direttamente dalla stessa piattaforma su cui i tuoi team già lavorano.


Nessuna console separata
Il servizio di discovery viene configurato ed eseguito all'interno di Halo, e le risorse individuate vengono inserite direttamente nel CMDB di Halo. Halo si occupa di configurare automaticamente la connessione al servizio di discovery, quindi non è necessario ospitare alcun server aggiuntivo, non occorre gestire alcun connettore e il vostro team non dovrà imparare a utilizzare un secondo prodotto.

Basati su agenti e senza agenti
Installa l'agente sui dispositivi Windows, macOS e Linux, in modo che i portatili siano protetti ovunque si trovino. Associa le credenziali a un agente e questo eseguirà la scansione dei server, degli switch e delle stampanti presenti sulla rete locale che non sono in grado di eseguire autonomamente un agente.

Trova i dispositivi che nessuno ha registrato
Attivando la visibilità di rete, gli agenti registrano ogni dispositivo rilevato sulla rete locale indicandone l'indirizzo MAC e l'indirizzo IP. I dispositivi individuati in questo modo vengono contrassegnati come sconosciuti finché un agente o una scansione delle credenziali non ne completa i dettagli; in questo modo, le lacune nella copertura risultano visibili anziché nascoste.

Inseriti direttamente nel CMDB
La mappatura CMDB utilizza la stessa configurazione delle altre integrazioni CMDB di Halo. La corrispondenza degli utenti, le mappature relative alle sedi e ai tipi di asset determinano a quale categoria appartiene il dispositivo, le mappature dei campi stabiliscono quali campi vengono compilati e le regole di stato gestiscono gli asset nuovi, eliminati e rilevati nuovamente.

Rimani aggiornato senza doverlo cercare
Le modifiche vengono trasmesse a Halo tramite webhook non appena vengono rilevate. I record relativi allo stesso dispositivo provenienti da più fonti vengono unificati prima di arrivare al sistema, mentre le regole di pulizia eliminano le risorse che non vengono rilevate per un determinato periodo. Il CMDB riflette la situazione effettiva della rete, senza che sia necessario alcun aggiornamento manuale.
Identità del dispositivo e hardware
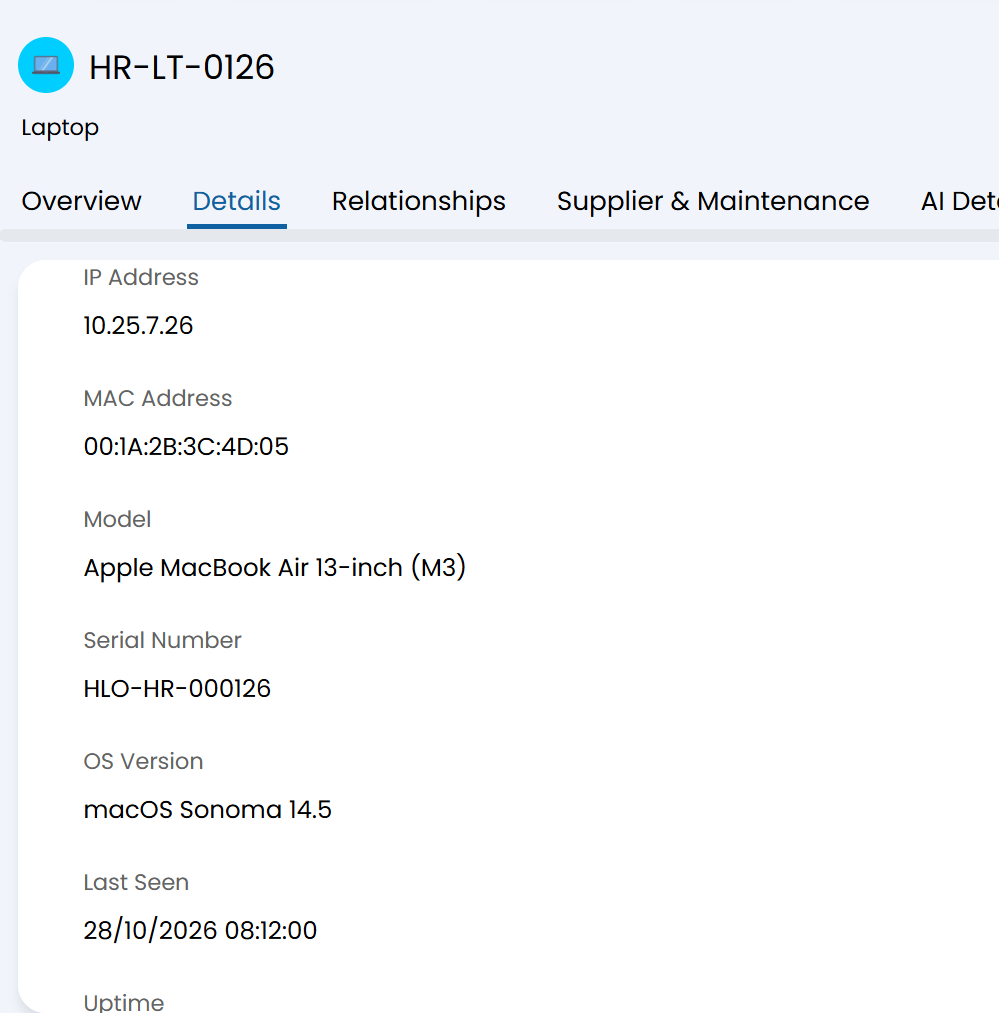
Ogni dispositivo rilevato viene registrato con il proprio nome host, dominio, FQDN, indirizzo IP e MAC, marca, modello e numero di serie, oltre a informazioni relative al processore, alla memoria, allo spazio di archiviazione e alla versione del sistema operativo. Vengono registrati anche la data dell’ultimo rilevamento, il tempo di attività e lo stato dell’antivirus, in modo che ogni scheda di inventario sia completa e pronta all’uso sin dalla prima scansione.
Software installato e licenze
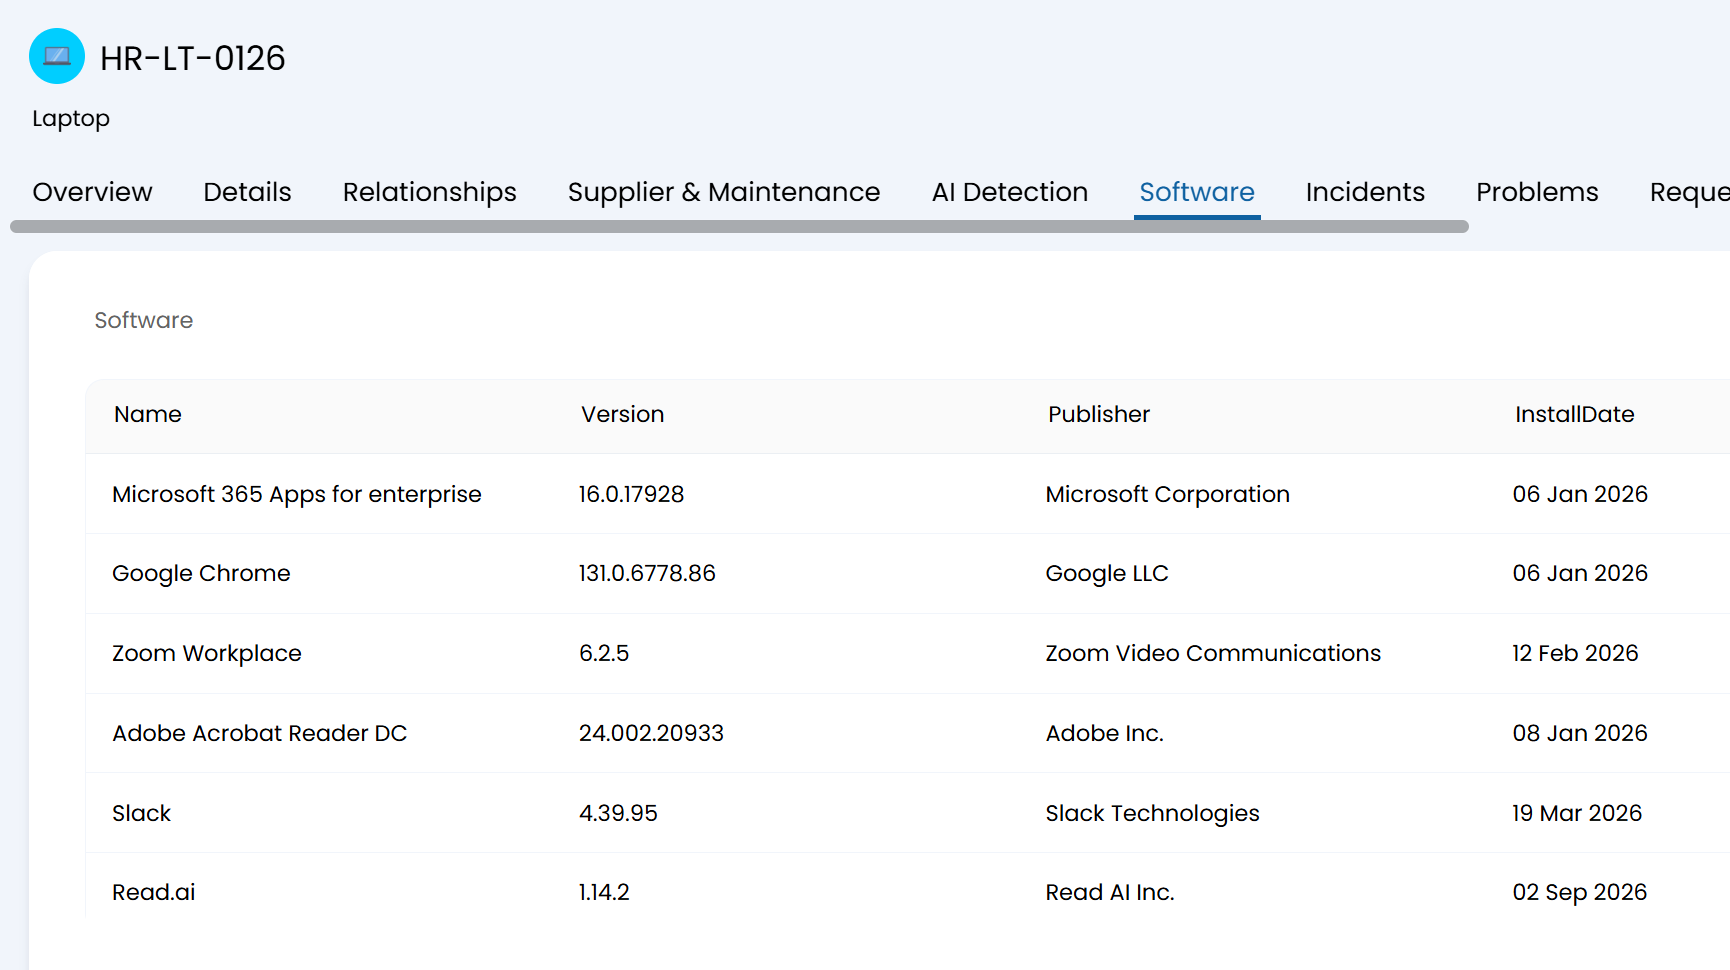
Le applicazioni installate vengono registrate per ciascun dispositivo con la relativa versione e data di installazione, e normalizzate nell'area "Licenze software Halo". I nomi degli editori vengono uniformati al momento dell'inserimento, pertanto le varianti dello stesso fornitore vengono conteggiate come un unico elemento. I diritti di licenza e l'utilizzo riflettono ciò che è effettivamente installato, ed è possibile esportare l'elenco in formato CSV.
Tabelle dettagliate su ogni bene
Halo Discovery acquisisce informazioni dettagliate su ciascuna risorsa, con sei schede dedicate a software antivirus, schede di rete, rilevamenti AI, unità mappate, dischi rigidi e certificati. Ogni scheda mostra i singoli record rilevati sul dispositivo. Questi record sono di sola lettura, garantendo che i dati rimangano un riflesso accurato di ciò che è stato rilevato.
Server e apparecchiature di rete
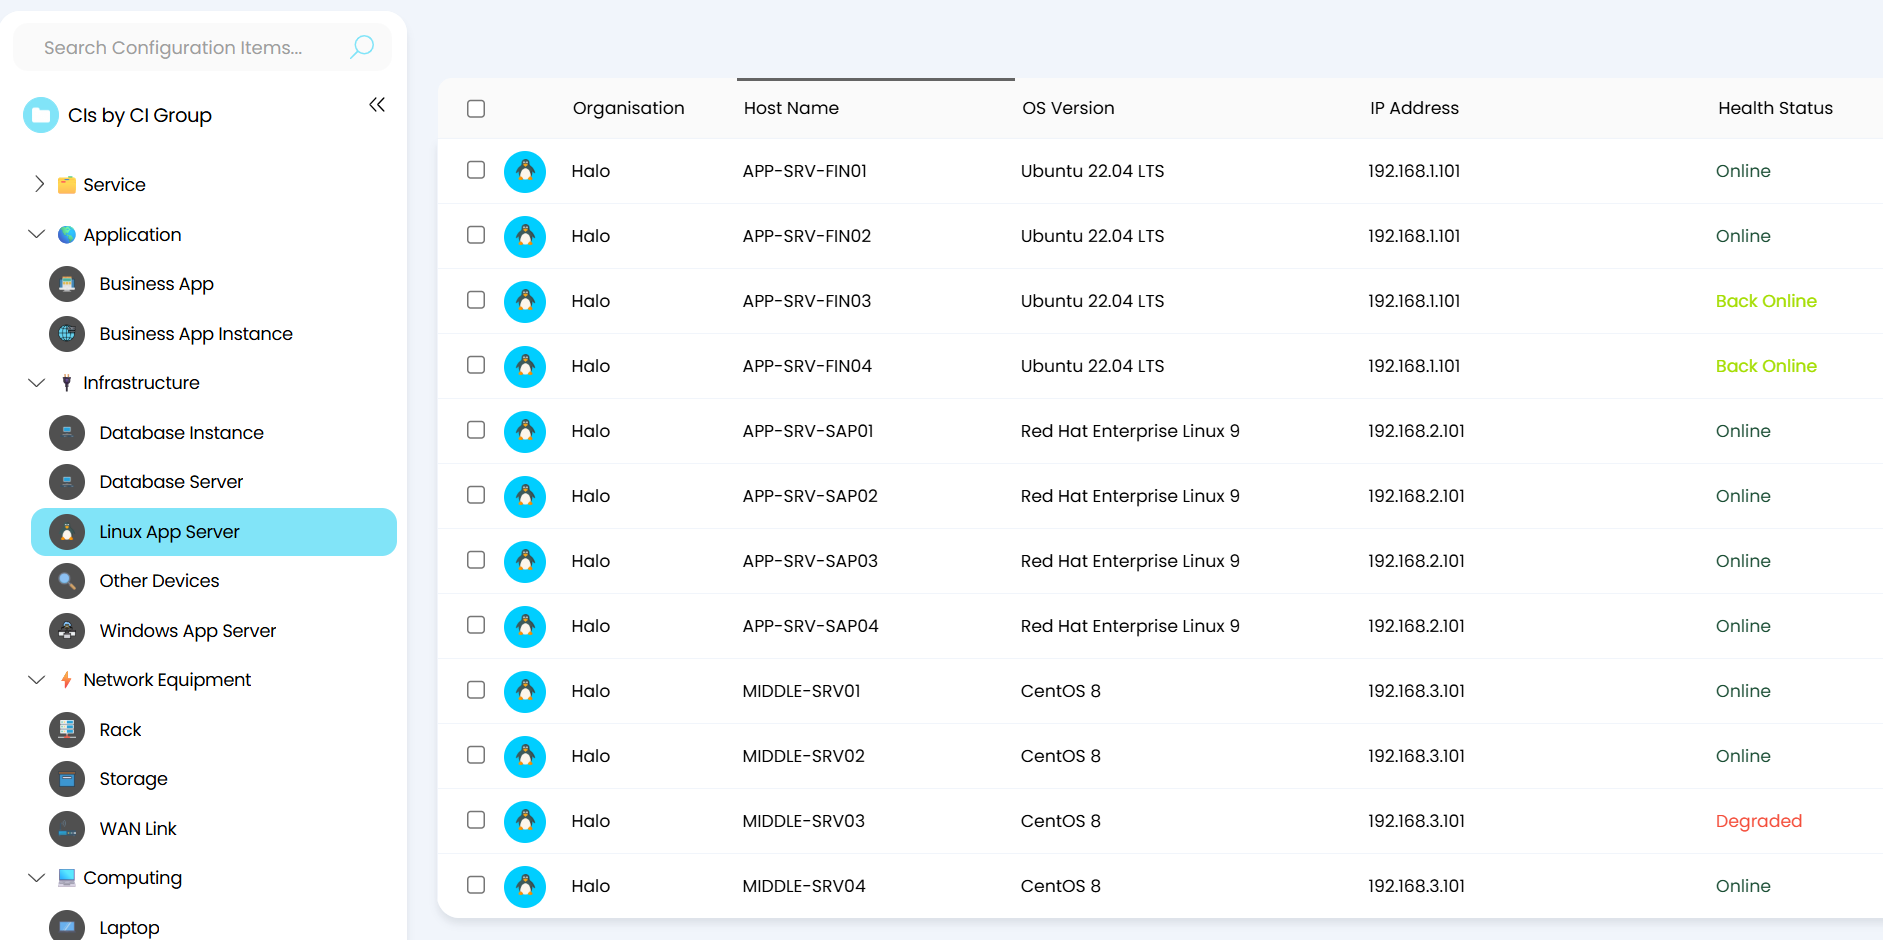
Halo Discovery è in grado di identificare server e apparecchiature di rete, inclusi dispositivi Windows, Linux e macOS, switch, router, firewall e stampanti. Le scansioni con credenziali consentono a Discovery di acquisire informazioni più dettagliate, tra cui hardware, sistemi operativi, software installato, servizi e configurazione di rete, senza richiedere l'installazione di un agente.
Scansioni secondo le tue esigenze
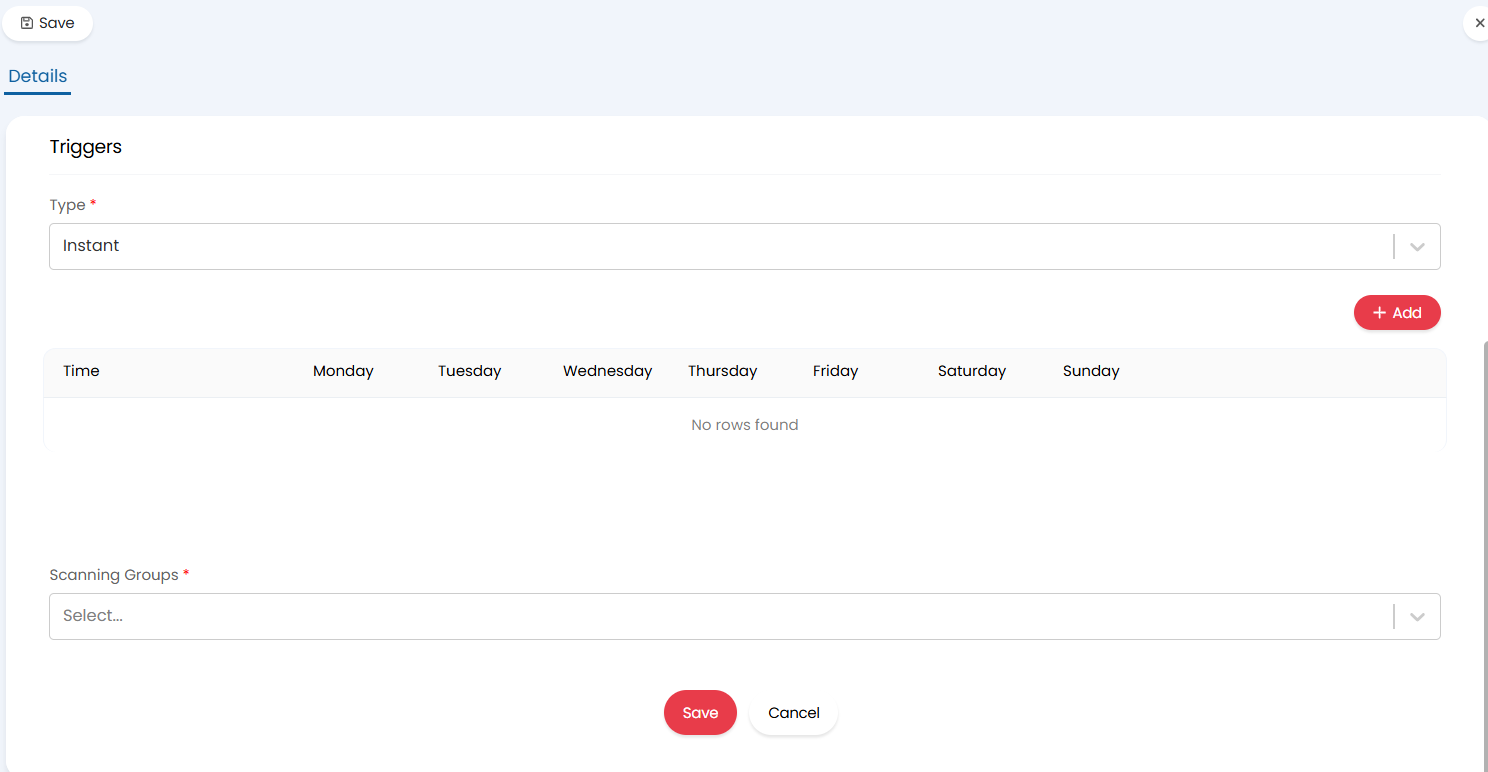
Le operazioni di scansione prendono di mira indirizzi IP o intervalli di indirizzi, domini Active Directory o unità organizzative, con l'esclusione di singoli indirizzi ove necessario. Le pianificazioni vengono eseguite ogni poche ore o in orari prestabiliti nei giorni selezionati, e i gruppi di scansione prevedono finestre di manutenzione in modo che le scansioni vengano eseguite solo quando è più conveniente per l'azienda.
Più di un sito o di un'istanza
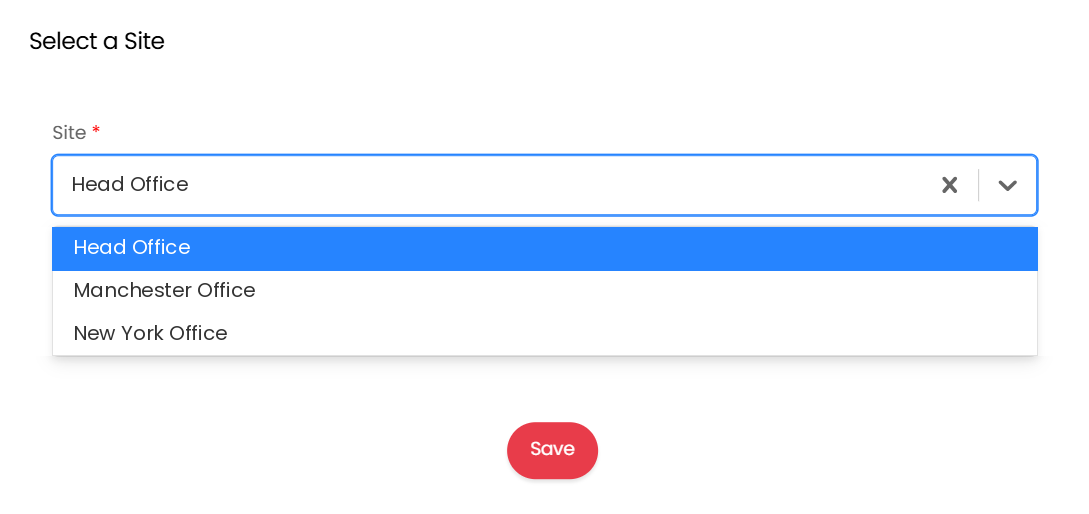
Collega più siti e passa da uno all'altro da un'unica schermata. La configurazione della mappatura CMDB è gestita tramite config-track, quindi può essere trasferita tra le istanze di Halo e lo stesso sito può alimentare più di un'istanza.
Facile da implementare su larga scala
Gli agenti possono essere installati singolarmente o distribuiti a livello centrale tramite strumenti quali Group Policy o Intune. È possibile pianificare gli aggiornamenti per gruppi di dispositivi; i requisiti minimi di versione contribuiscono a mantenere gli agenti aggiornati.
Le credenziali rimangono sulla tua rete
Le credenziali inserite in Halo vengono crittografate con la chiave pubblica dell'agente prima di essere inviate, in modo che solo quell'agente possa leggerle. Sono conservate in un archivio crittografato sull'agente stesso, non nel cloud, e le password salvate non vengono mai visualizzate in chiaro.

Solo in uscita
Gli agenti necessitano di accesso in uscita sulla porta TCP 443 e non necessitano di alcun accesso in entrata. Halo fornisce i nomi host dei servizi relativi alla tua regione, in modo che possano essere aggiunti alle liste di autorizzazione del firewall e del proxy.

La regione di dati da scegliere
Al momento della creazione di un sito, scegli l'hosting nell'UE o negli Stati Uniti. I dati raccolti vengono archiviati ed elaborati in quella regione, crittografati sia in transito che inattivi, mentre i record delle risorse vengono archiviati nella tua istanza di Halo.
Privilegio minimo fin dalla progettazione
La scansione di Windows funziona con un account non amministrativo appartenente ai gruppi corretti, la scansione SSH utilizza comandi in sola lettura senza privilegi di root, mentre SNMP richiede solo una stringa di comunità in sola lettura o un utente v3.

Funziona in parallelo con ciò che già possiedi
Le integrazioni esistenti relative alle risorse e al CMDB continuano a funzionare normalmente. Nei casi in cui più fonti forniscano informazioni sulla stessa risorsa, il motore di riconciliazione di Halo consente di definire quale fonte abbia la priorità per ciascun campo.

Scopri dove viene utilizzata l'intelligenza artificiale all'interno del tuo patrimonio immobiliare
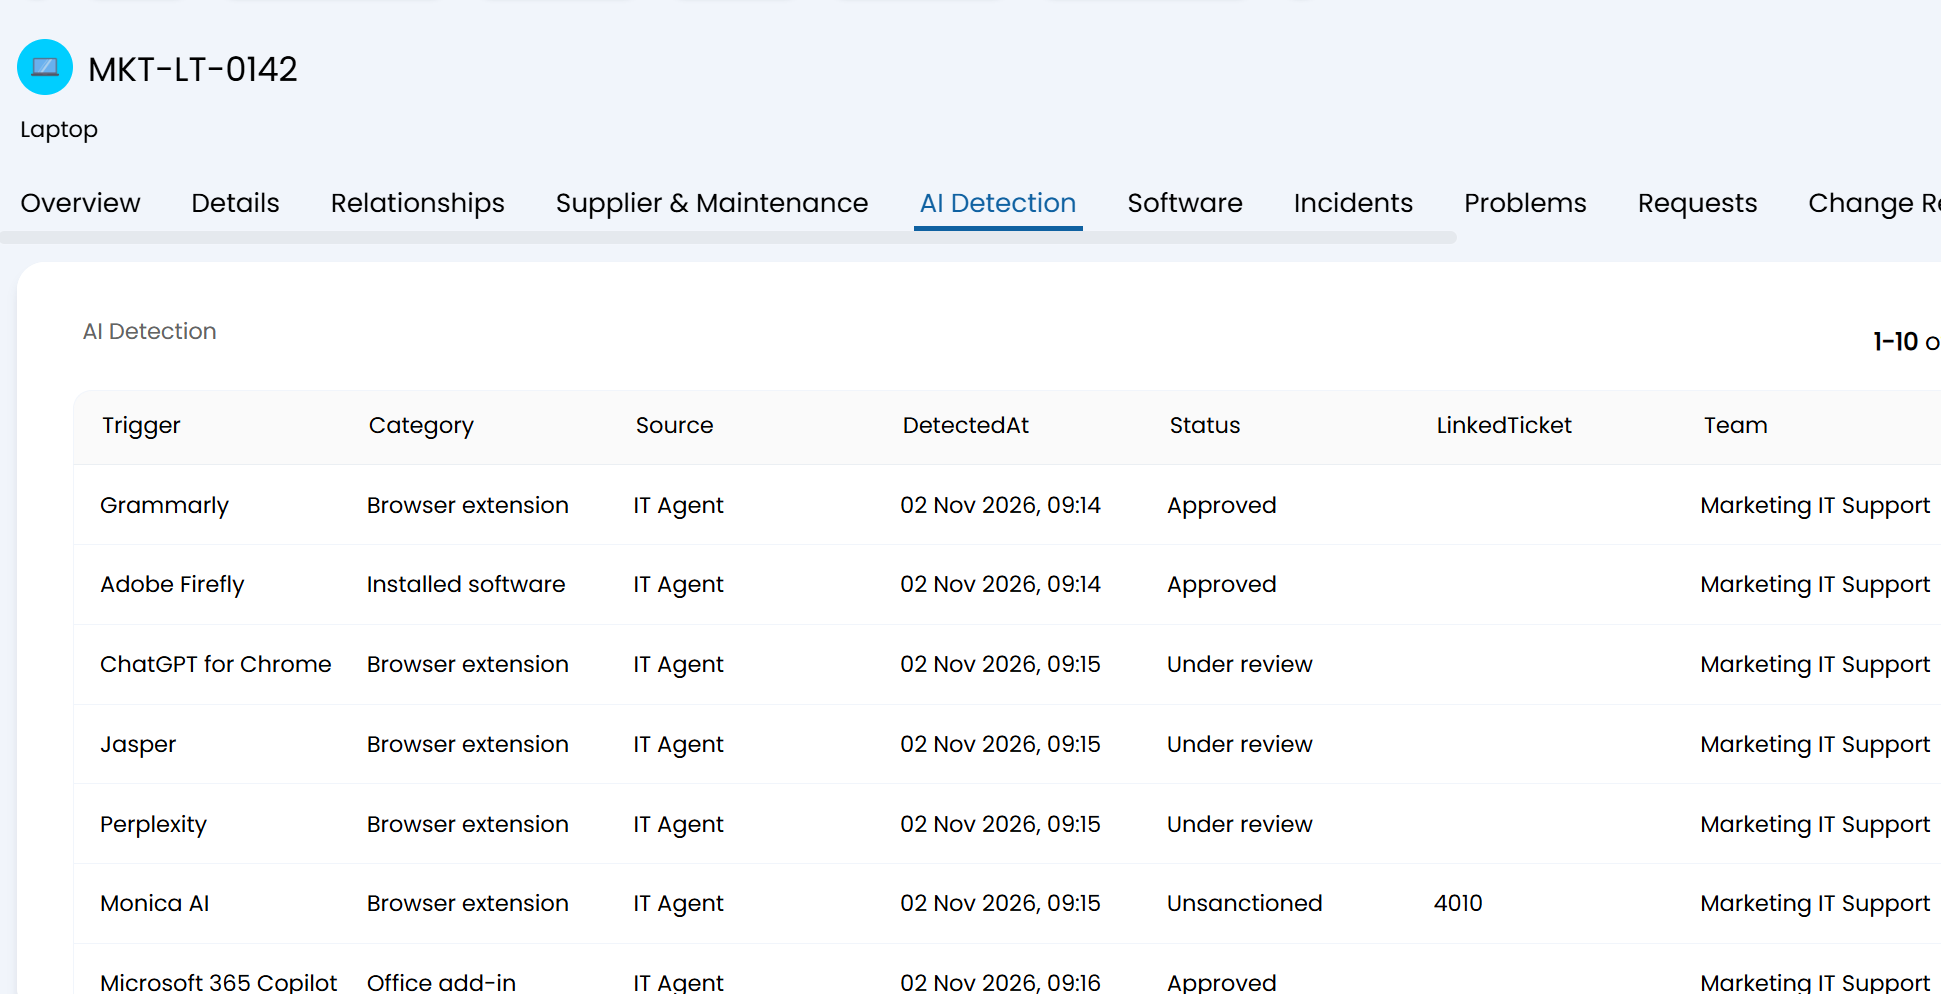
La tabella dei rilevamenti AI presente su ciascuna risorsa mostra gli strumenti e i servizi di intelligenza artificiale individuati su quel dispositivo: applicazioni di intelligenza artificiale installate, estensioni del browser e plugin IDE, connessioni a servizi di intelligenza artificiale, modelli in esecuzione locale e chiavi API di intelligenza artificiale presenti nella configurazione. Il contenuto delle conversazioni non viene mai raccolto. I team IT e di sicurezza ottengono una visione oggettiva dell’utilizzo dell’intelligenza artificiale, sulla base della quale possono intervenire attraverso i consueti processi di gestione dei servizi e delle modifiche.
Dati più affidabili alla base di ogni raccomandazione
L'affidabilità dell'IA nella gestione dei servizi dipende interamente dall'affidabilità dei dati su cui si basa. Elementi di configurazione (CI) duplicati, dispositivi mancanti e informazioni non aggiornate compromettono l'instradamento, l'analisi degli impatti e i suggerimenti. Il processo di discovery mantiene il livello delle risorse del CMDB completo e aggiornato, fornendo all'IA di Halo un quadro accurato dell'infrastruttura su cui operare.
Halo Discovery integra in Halo funzionalità di rilevamento delle risorse sia basate su agenti che senza agenti, consentendo così di individuare dispositivi e software, mapparli nel CMDB e mantenerli aggiornati. Questo white paper analizza i motivi alla base delle discrepanze nei dati relativi alle risorse, le caratteristiche di un rilevamento efficace e il modo in cui Halo Discovery mantiene aggiornati i dati.
Scarica la tua copia per saperne di più.
Scarica qui il white paper gratuitamente
Grazie! La tua richiesta è stata ricevuta!
Ops! Si è verificato un errore durante l'invio del modulo.
Domanda 1 delle FAQ

Domande frequenti - Risposta 1
Visibilità completa delle risorse con Halo
Scopri come Discovery mappa il tuo parco tecnologico nel CMDB di Halo. Utilizzi già Halo? Rivolgiti al tuo CSM per attivare Discovery.