








Descubrimiento de activos
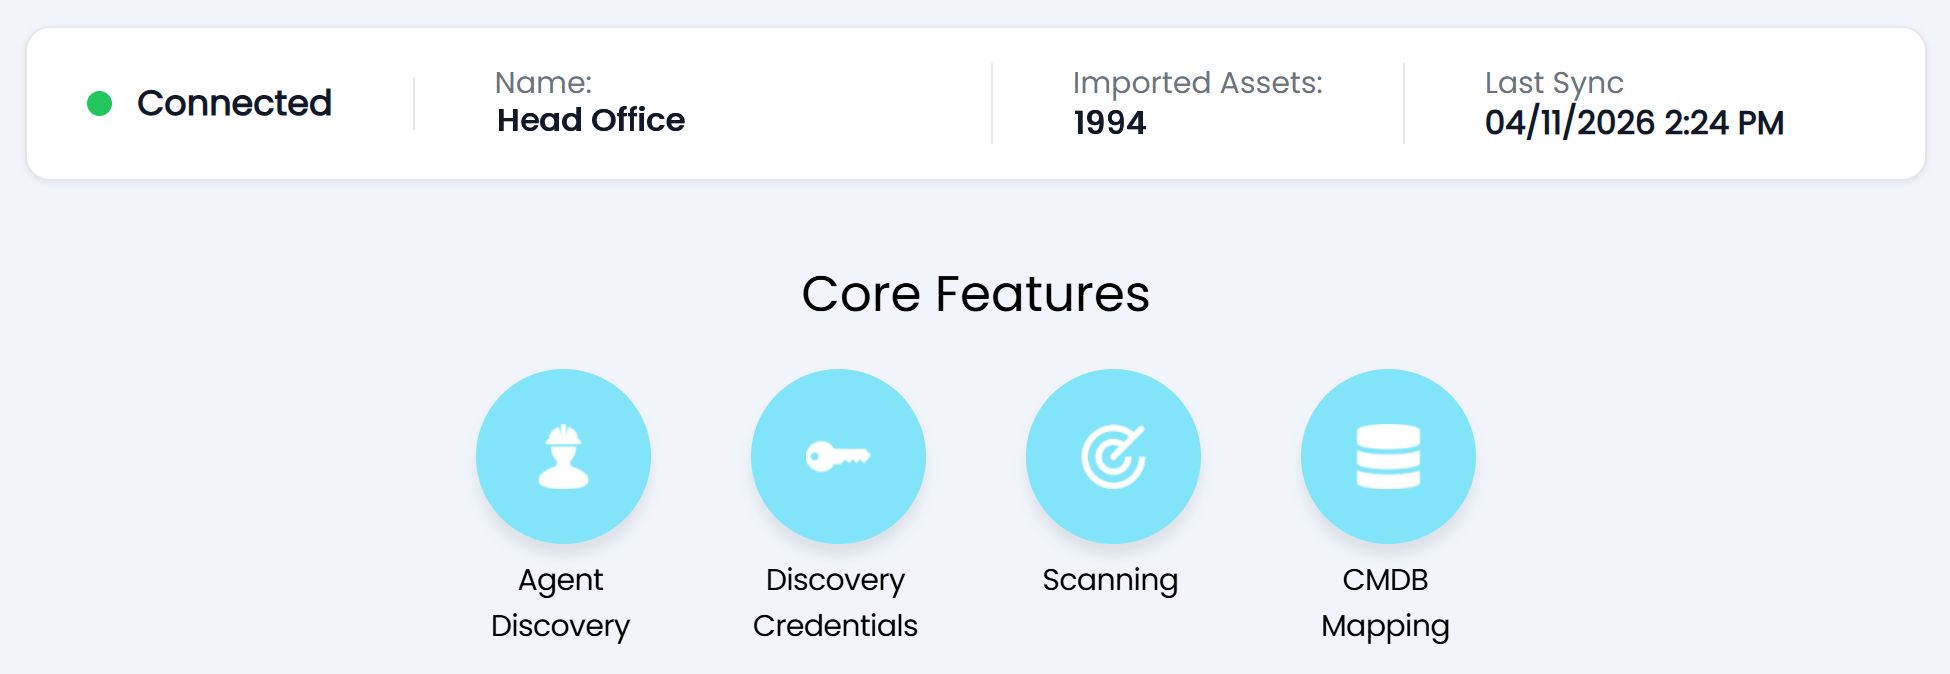
Halo Discovery detecta los dispositivos y el software de tu red y mantiene actualizada la CMDB, todo ello desde la misma plataforma en la que ya trabajan tus equipos.


Sin consola independiente
La detección se configura y se ejecuta dentro de Halo, y los activos detectados se incorporan directamente a la CMDB de Halo. Halo se encarga de establecer la conexión con el servicio de detección por ti, por lo que no hay que alojar ningún servidor adicional, ni mantener ningún conector, ni tu equipo tiene que aprender a utilizar un segundo producto.

Basados en agentes y sin agentes
Instala el agente en dispositivos con Windows, macOS y Linux para que los portátiles estén protegidos estén donde estén. Vincula las credenciales a un agente y este escaneará los servidores, conmutadores e impresoras de su red local que no puedan ejecutar un agente por sí mismos.

Encuentra los dispositivos que nadie ha registrado
Al activar la visibilidad de la red, los agentes registran todos los dispositivos que detectan en la red local indicando su dirección MAC y su dirección IP. Los dispositivos detectados de esta forma se marcan como desconocidos hasta que un agente o un análisis de credenciales complete los datos, de modo que las lagunas en la cobertura quedan visibles en lugar de ocultas.

Integrado directamente en la CMDB
La asignación de la CMDB utiliza la misma configuración que el resto de integraciones de CMDB de Halo. La correspondencia de usuarios y las asignaciones de emplazamientos y tipos de activos determinan a qué categoría pertenece el dispositivo; las asignaciones de campos determinan qué datos se rellenan, y las reglas de estado gestionan los activos nuevos, eliminados y redescubiertos.

Mantente al día sin tener que ir detrás de nada
Los cambios llegan a Halo a través de webhooks a medida que se detectan. Los registros del mismo dispositivo procedentes de más de una fuente se fusionan antes de llegar al sistema, y las reglas de limpieza eliminan los activos que no se han detectado durante un periodo determinado. La CMDB refleja lo que realmente hay en la red, sin que nadie tenga que actualizarla manualmente.
Identidad del dispositivo y hardware
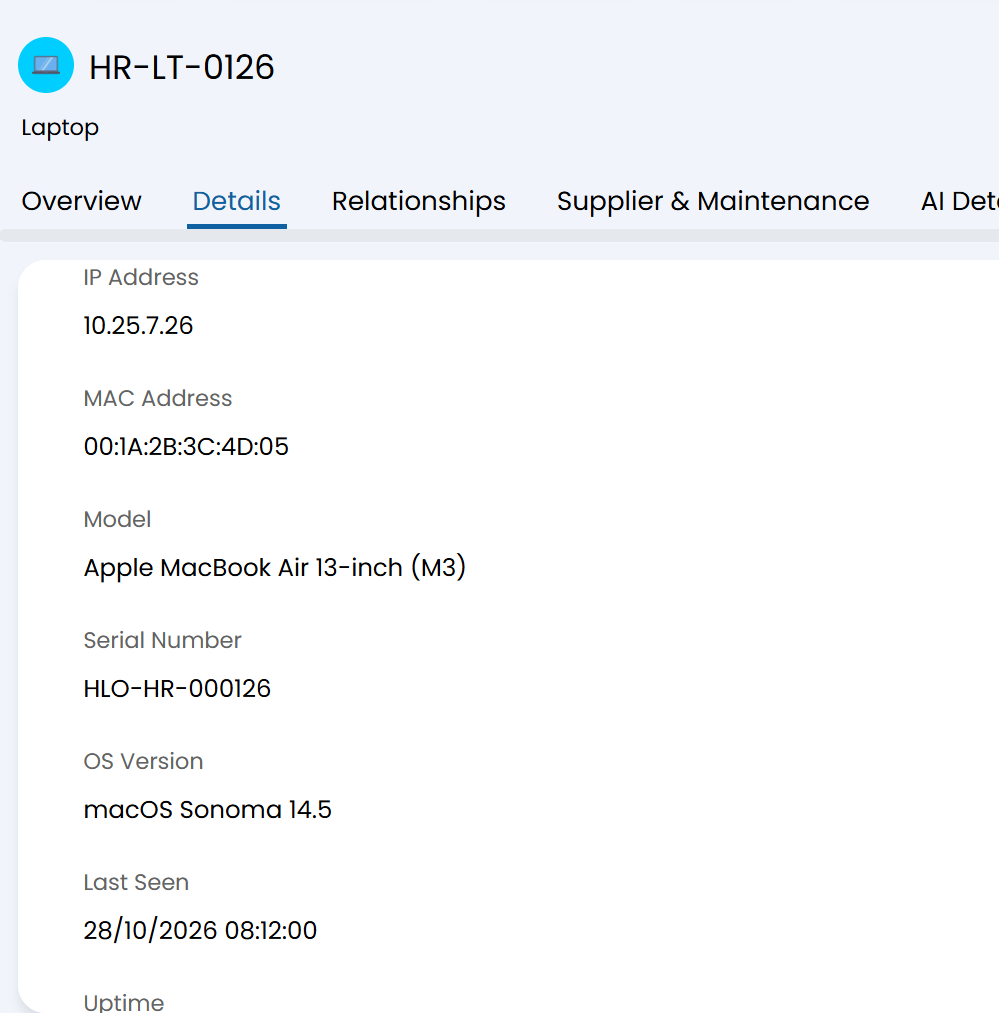
Cada dispositivo detectado se registra con su nombre de host, dominio, nombre de dominio completo (FQDN), direcciones IP y MAC, marca, modelo y número de serie, además de la información sobre el procesador, la memoria, el almacenamiento y la versión del sistema operativo. También se registran la fecha de la última detección, el tiempo de actividad y el antivirus, de modo que cada ficha de activo queda completada y lista para su uso desde el primer análisis.
Software instalado y licencias
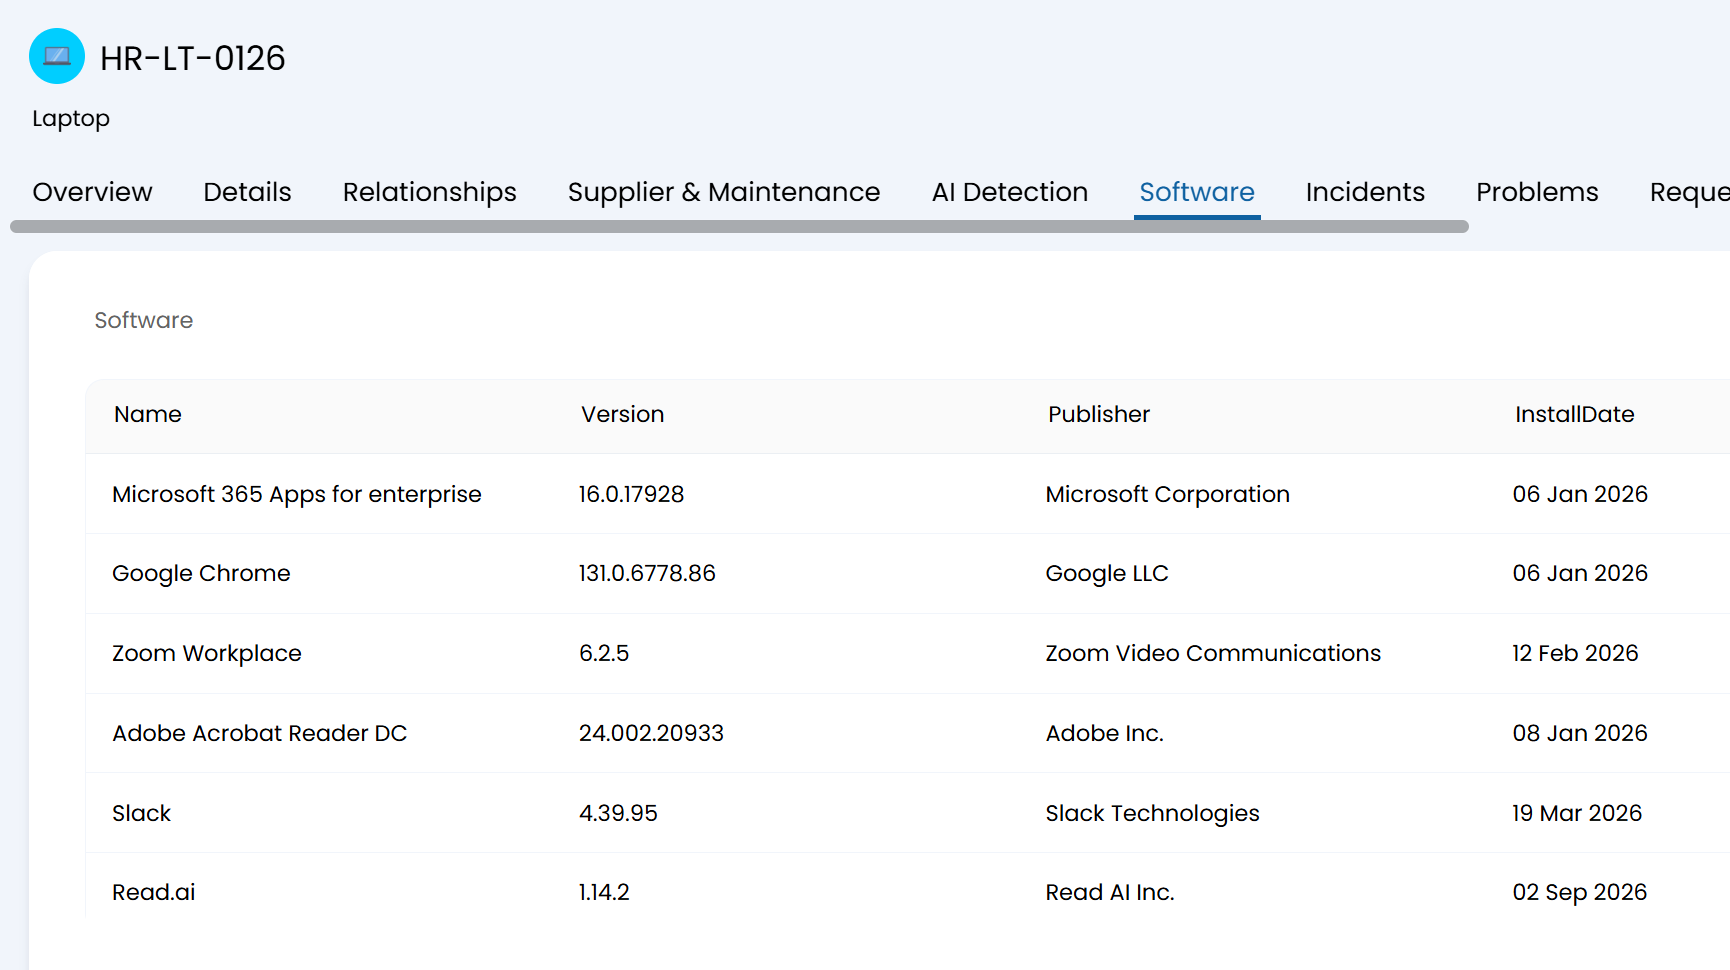
Las aplicaciones instaladas se registran para cada dispositivo, indicando su versión y fecha de instalación, y se normalizan en el área de «Licencias de software de Halo». Los nombres de los editores se unifican a medida que se introducen, de modo que las variaciones de un mismo proveedor se contabilizan como una sola. Los derechos de licencia y el uso reflejan lo que está realmente instalado, y la lista se puede exportar a un archivo CSV.
Tablas detalladas de cada activo
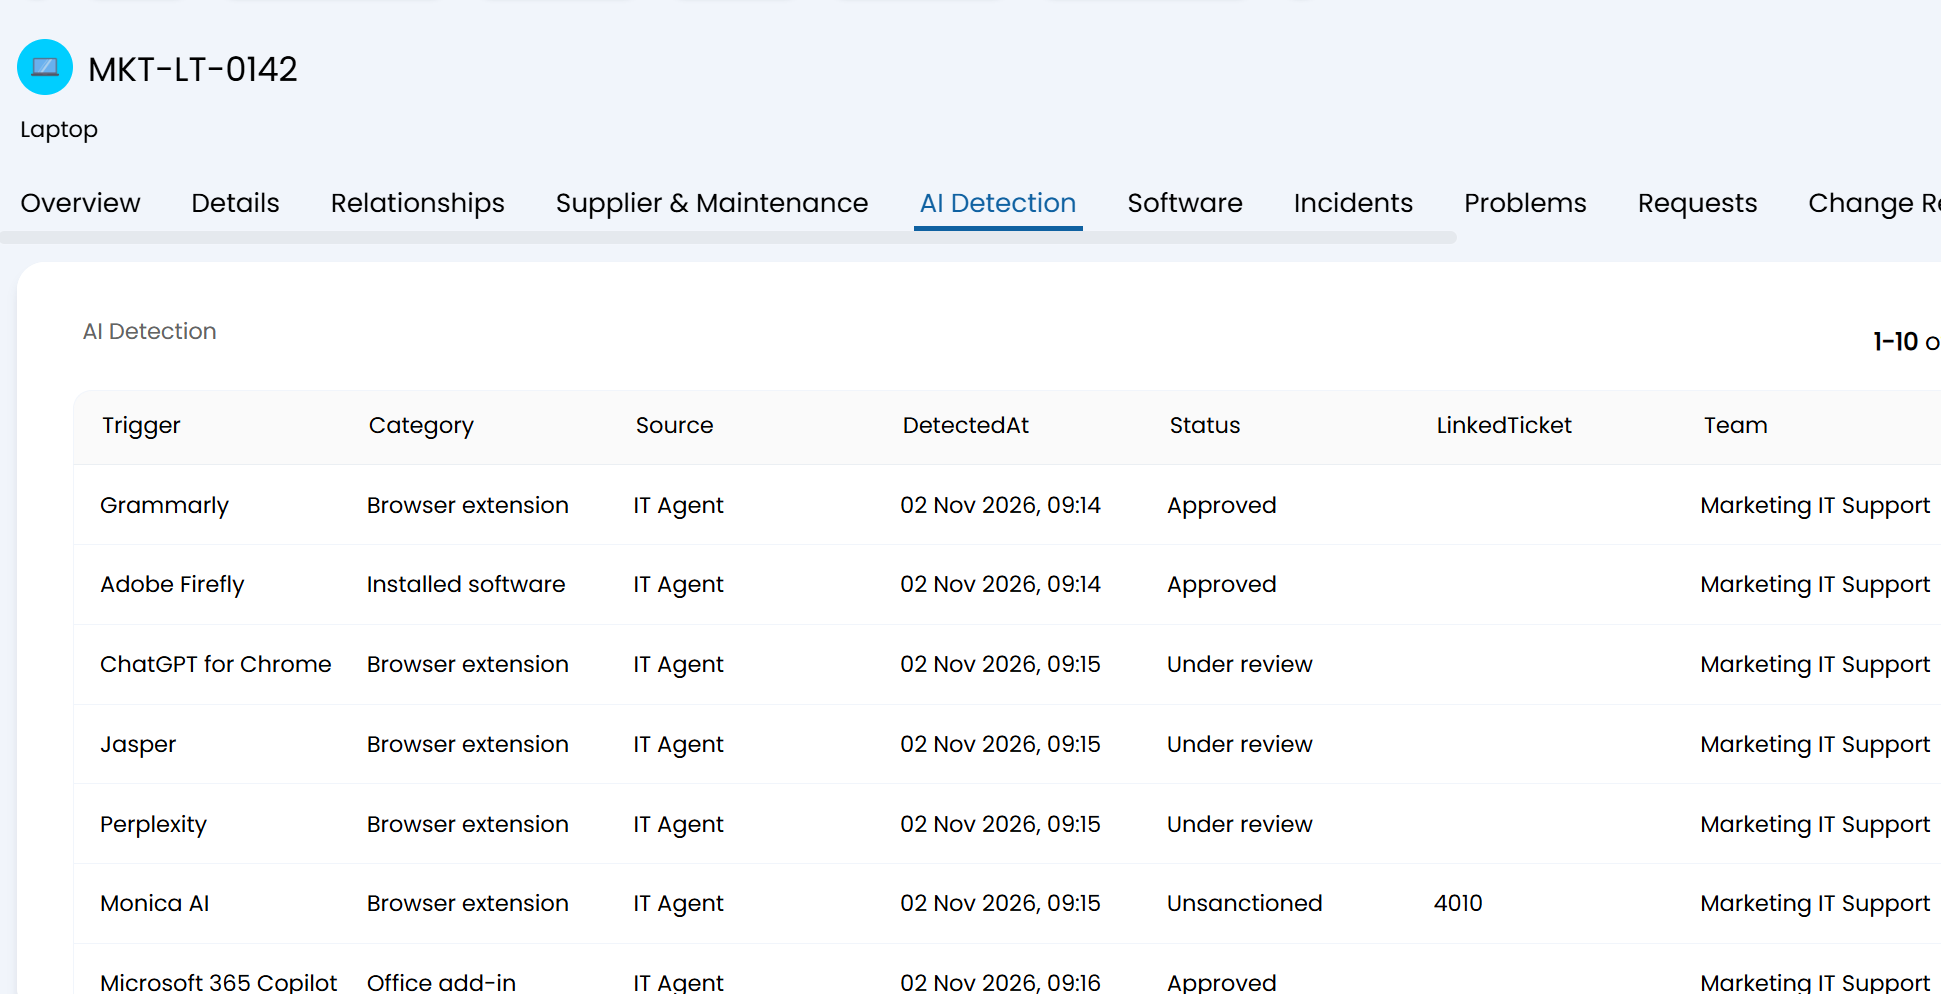
Halo Discovery recopila información detallada sobre cada activo, con seis pestañas específicas dedicadas al software antivirus, los adaptadores de red, las detecciones de IA, las unidades asignadas, los discos duros y los certificados. Cada pestaña muestra los registros individuales detectados en el dispositivo. Estos registros son de solo lectura, lo que garantiza que los datos sigan reflejando con precisión lo que se ha detectado.
Servidores y equipos de red
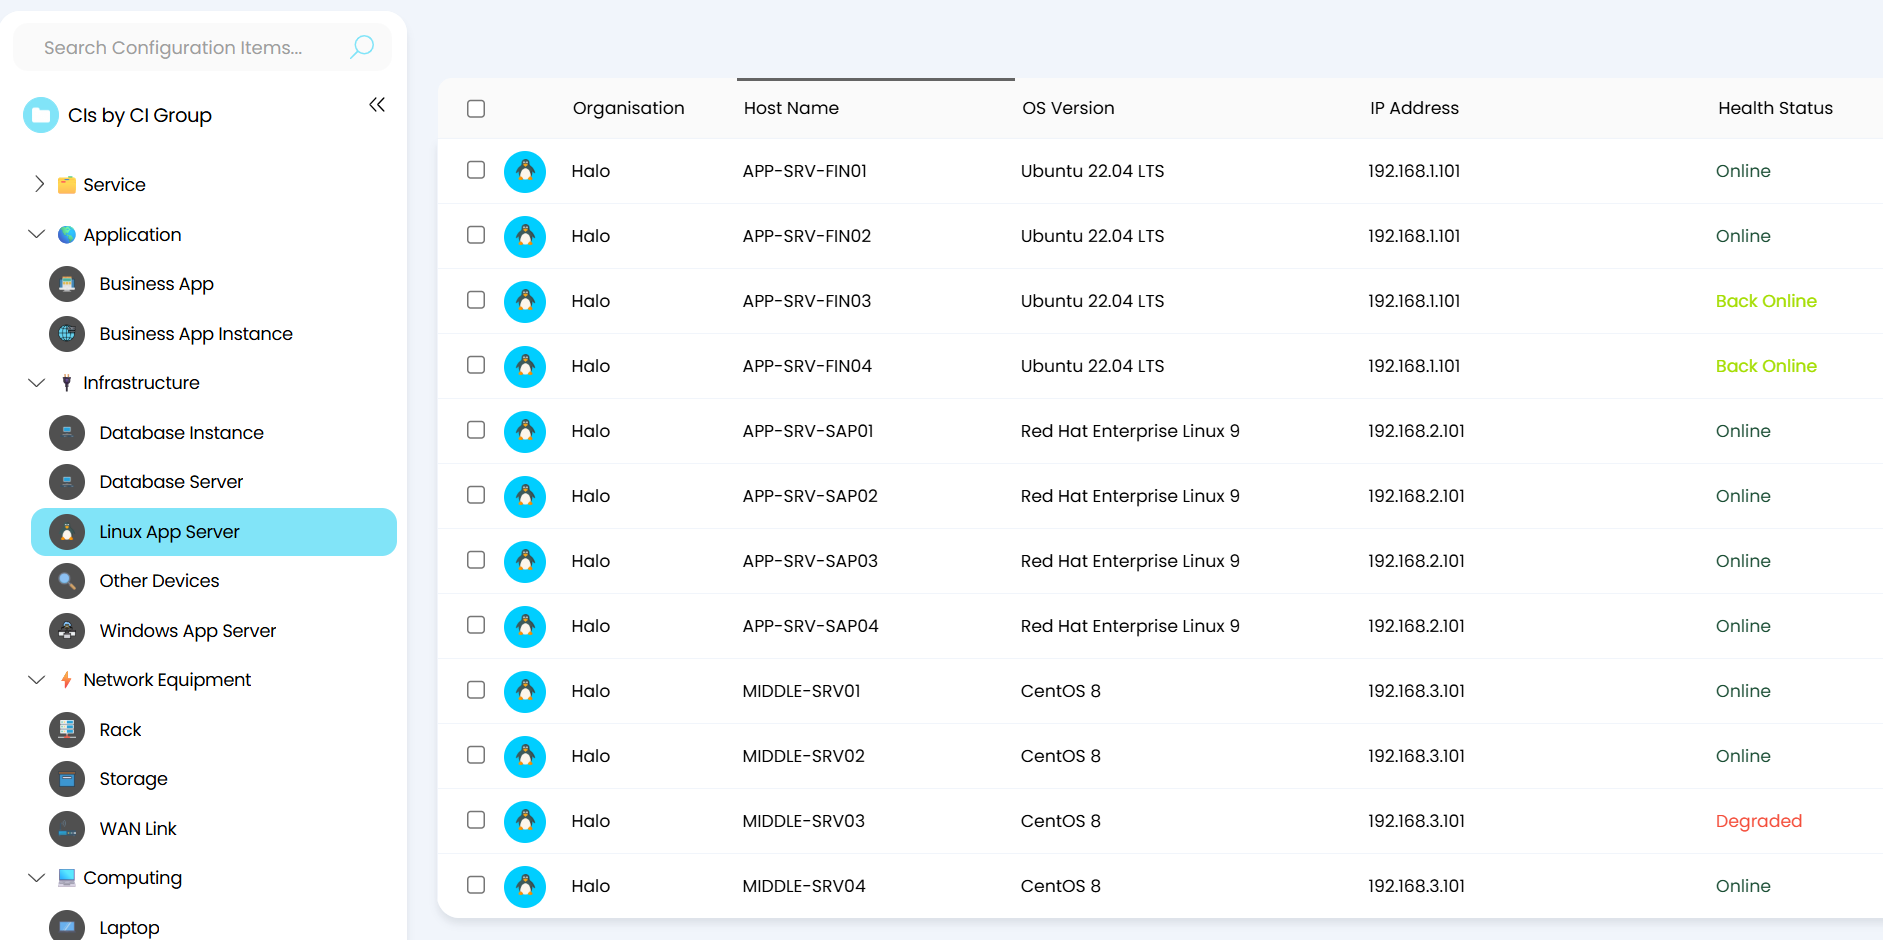
Halo Discovery puede identificar servidores y equipos de red, incluidos dispositivos con Windows, Linux y macOS, conmutadores, routers, cortafuegos e impresoras. Los análisis con credenciales permiten a Discovery recopilar información más detallada, como el hardware, los sistemas operativos, el software instalado, los servicios y la configuración de red, sin necesidad de instalar ningún agente.
Escanea a tu manera
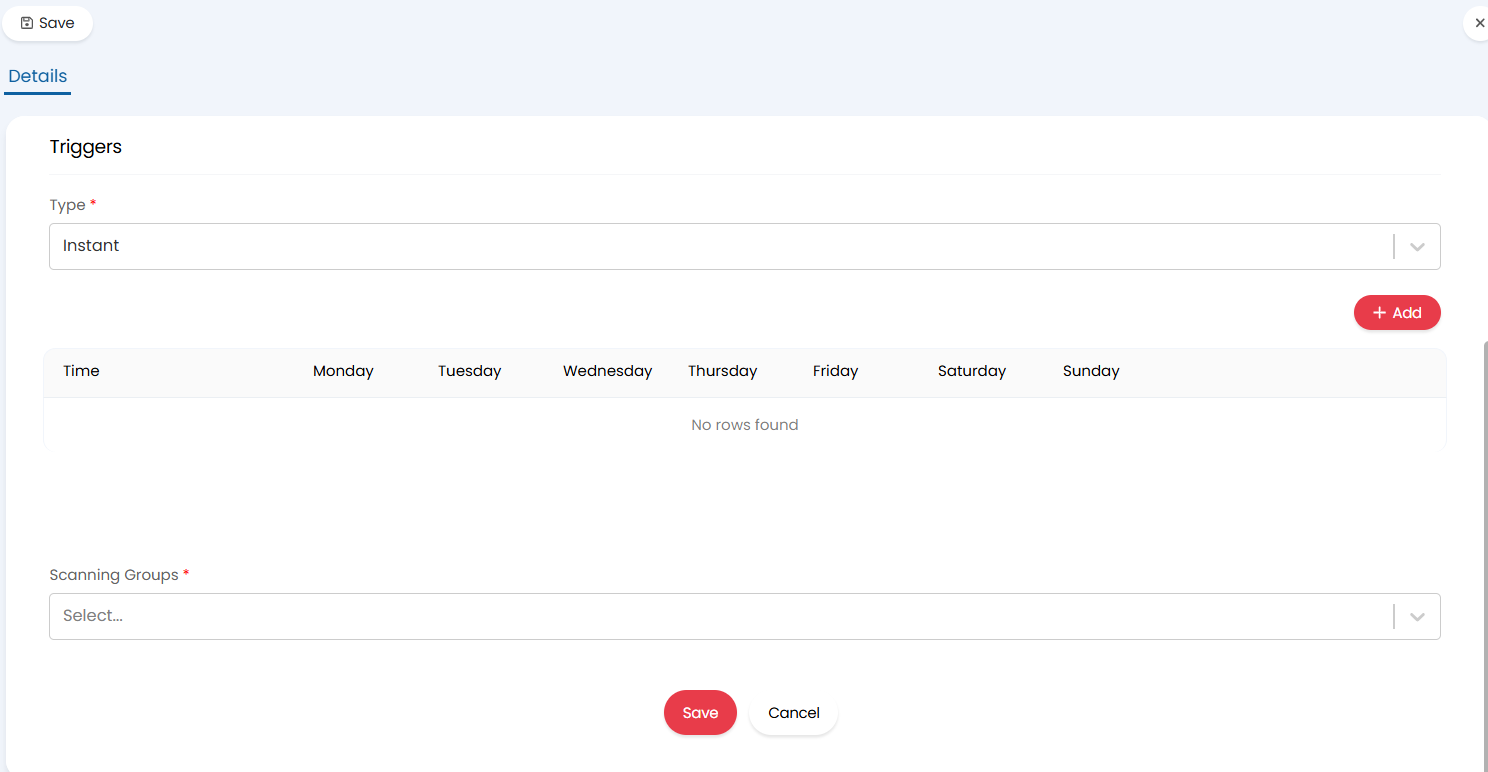
Las tareas de análisis se dirigen a direcciones IP o rangos de direcciones, dominios de Active Directory o unidades organizativas, excluyendo direcciones concretas cuando sea necesario. Las programaciones se ejecutan cada pocas horas o a horas fijas en los días seleccionados, y los grupos de análisis cuentan con ventanas de mantenimiento para que los análisis solo se ejecuten cuando resulte más conveniente para la empresa.
Más de un sitio o instancia
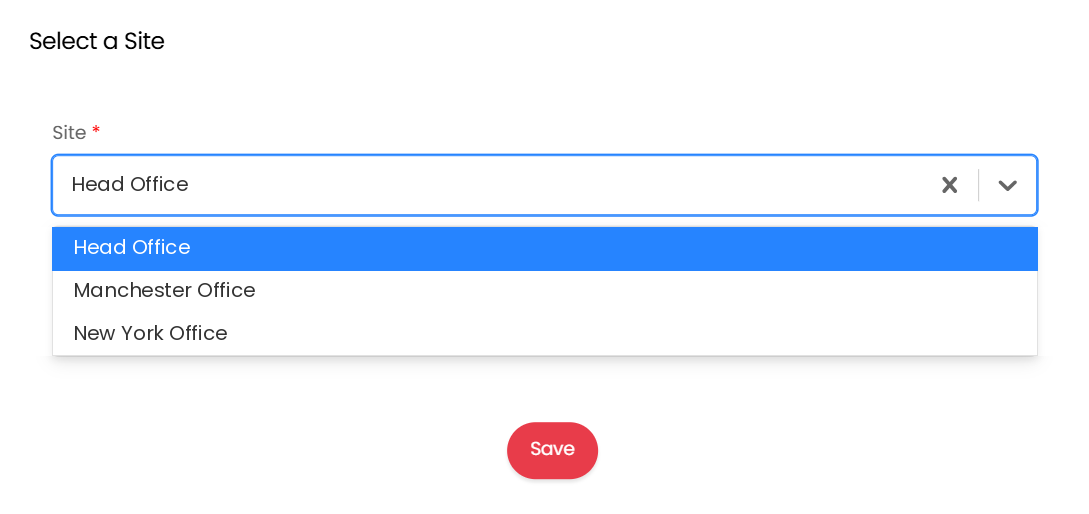
Conecta varias sedes y alterna entre ellas desde una única vista. La configuración de la asignación de la CMDB se gestiona mediante un sistema de seguimiento de configuraciones, por lo que se puede sincronizar entre instancias de Halo y una misma sede puede alimentar a más de una instancia.
Fácil de implementar a gran escala
Los agentes se pueden instalar de forma individual o implementarse de forma centralizada mediante herramientas como la Política de grupo o Intune. Las actualizaciones se pueden programar para grupos de dispositivos, y los requisitos mínimos de versión ayudan a mantener los agentes actualizados.
Las credenciales permanecen en tu red
Las credenciales introducidas en Halo se cifran con la clave pública del agente antes de enviarse, por lo que solo ese agente puede leerlas. Se almacenan en una caja fuerte cifrada en el propio agente, no en la nube, y las contraseñas guardadas nunca se muestran en texto sin cifrar.

Solo salida
Los agentes necesitan acceso saliente en el puerto TCP 443 y ningún acceso entrante. Halo proporciona los nombres de host del servicio correspondientes a tu región para que puedan añadirse a las listas de permitidos del cortafuegos y del proxy.

Tu elección de la zona de datos
Al crear un sitio web, elige entre el alojamiento en la UE o en EE. UU. Los datos recopilados se almacenan y procesan en esa región, se cifran tanto en tránsito como en reposo, y los registros de activos se almacenan en tu instancia de Halo.
Privilegio mínimo por diseño
El escaneo de Windows funciona con una cuenta que no sea de administrador pero que pertenezca a los grupos adecuados; el escaneo SSH utiliza comandos de solo lectura sin necesidad de privilegios de root; y el SNMP solo requiere una cadena de comunidad de solo lectura o un usuario v3.

Funciona junto con lo que ya tienes
Las integraciones existentes de activos y de la CMDB siguen funcionando con normalidad. Cuando varias fuentes proporcionan información sobre un mismo activo, el motor de conciliación de Halo te permite definir qué fuente tiene prioridad para cada campo.

Descubre dónde se utiliza la IA en todo tu patrimonio
La tabla de detecciones de IA de cada activo muestra las herramientas y servicios de IA detectados en ese dispositivo: aplicaciones de IA instaladas, extensiones de navegador y complementos de IDE, conexiones a servicios de IA, modelos que se ejecutan localmente y claves de API de IA almacenadas en la configuración. Nunca se recopila el contenido de las conversaciones. Los equipos de TI y de seguridad obtienen una visión objetiva del uso de la IA sobre la que pueden actuar mediante los procesos habituales de servicio y cambio.
Datos más fiables en cada recomendación
La fiabilidad de la IA en la gestión de servicios depende de la calidad de los registros en los que se basa. Los elementos de configuración (CI) duplicados, los dispositivos que faltan y los datos obsoletos debilitan el enrutamiento, el análisis de incidencias y las sugerencias. La función de detección mantiene la capa de activos de la CMDB completa y actualizada, lo que proporciona a la IA de Halo una visión precisa del entorno a partir de la cual trabajar.
Halo Discovery incorpora a Halo la detección de activos tanto con agente como sin agente, lo que permite localizar dispositivos y software, asignarlos a la CMDB y mantenerlos actualizados. Este informe técnico analiza por qué se producen desviaciones en los datos de activos, cómo debe ser una detección eficaz y cómo Halo Discovery mantiene los registros actualizados.
Descarga tu copia para obtener más información.
Consigue aquí acceso gratuito al informe técnico
¡Gracias! ¡Hemos recibido tu solicitud!
¡Vaya! Ha surgido un problema al enviar el formulario.
Preguntas frecuentes: Pregunta 1

Preguntas frecuentes: Respuesta 1
Visibilidad total de los activos con Halo
Descubre cómo Discovery integra tu infraestructura en la CMDB de Halo. ¿Ya utilizas Halo? Ponte en contacto con tu gestor de cuentas (CSM) para que te active Discovery.