








Ermittlung von Vermögenswerten
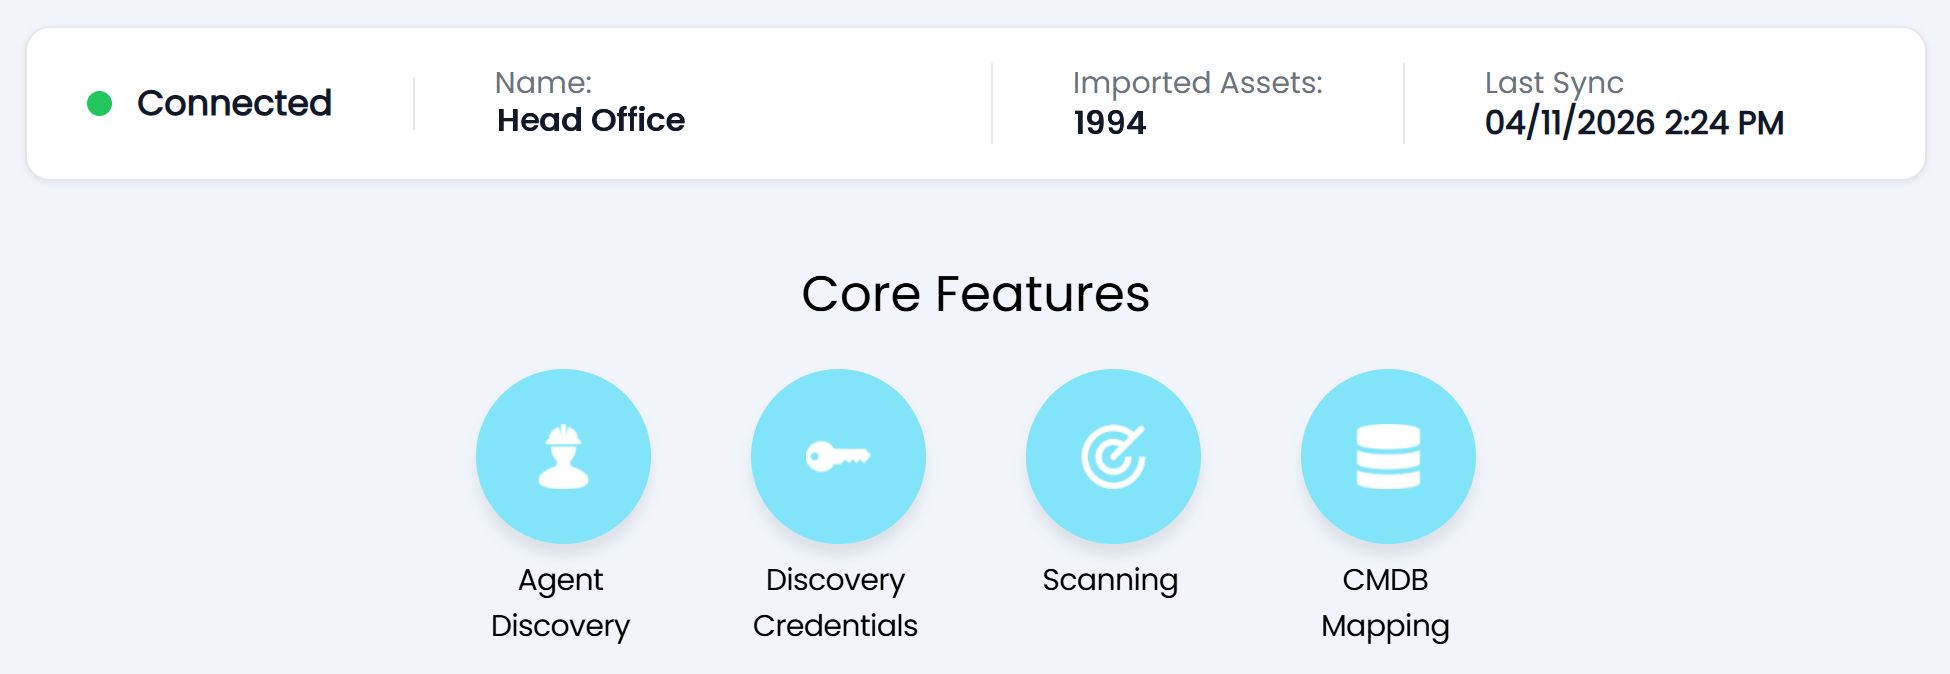
Halo Discovery ermittelt die Geräte und die Software in Ihrem Netzwerk und hält die CMDB auf dem neuesten Stand – und zwar über dieselbe Plattform, mit der Ihre Teams bereits arbeiten.


Keine separate Konsole
Die Erfassung wird innerhalb von Halo konfiguriert und ausgeführt, und die erfassten Ressourcen werden direkt in die Halo-CMDB übernommen. Halo richtet die Verbindung zum Erfassungsdienst für Sie ein, sodass Sie keinen zusätzlichen Server hosten, keinen Konnektor warten und Ihr Team sich nicht in ein zweites Produkt einarbeiten muss.

Agentenbasiert und agentenlos
Installieren Sie den Agenten auf Windows-, macOS- und Linux-Geräten, damit Laptops überall geschützt sind. Verknüpfen Sie Anmeldedaten mit einem Agenten, und dieser scannt die Server, Switches und Drucker im lokalen Netzwerk, auf denen kein eigener Agent ausgeführt werden kann.

Finde die Geräte, die niemand aufgezeichnet hat
Aktivieren Sie die Netzwerktransparenz, und die Agenten erfassen jedes Gerät, das sie im lokalen Netzwerk erkennen, anhand seiner MAC- und IP-Adresse. Auf diese Weise gefundene Geräte werden als unbekannt gekennzeichnet, bis ein Agent oder ein Anmeldeinformationen-Scan die Details ergänzt, sodass Lücken in der Erfassung sichtbar werden und nicht verborgen bleiben.

Direkt in die CMDB übernommen
Die CMDB-Zuordnung verwendet dieselbe Konfiguration wie die anderen CMDB-Integrationen von Halo. Anhand von Benutzerabgleichen sowie Standort- und Asset-Typ-Zuordnungen wird festgelegt, wo das Gerät zugeordnet wird; Feldzuordnungen bestimmen, welche Felder ausgefüllt werden, und Statusregeln regeln den Umgang mit neuen, gelöschten und erneut erkannten Assets.

Immer auf dem Laufenden bleiben – ganz ohne großen Aufwand
Änderungen werden über Webhooks an Halo weitergeleitet, sobald sie erkannt werden. Datensätze desselben Geräts aus mehreren Quellen werden vor der Übermittlung zusammengeführt, und Bereinigungsregeln entfernen Assets, die seit einem festgelegten Zeitraum nicht mehr gesichtet wurden. Die CMDB spiegelt den tatsächlichen Zustand des Netzwerks wider, ohne dass jemand sie manuell aktualisieren muss.
Gerätekennung und Hardware
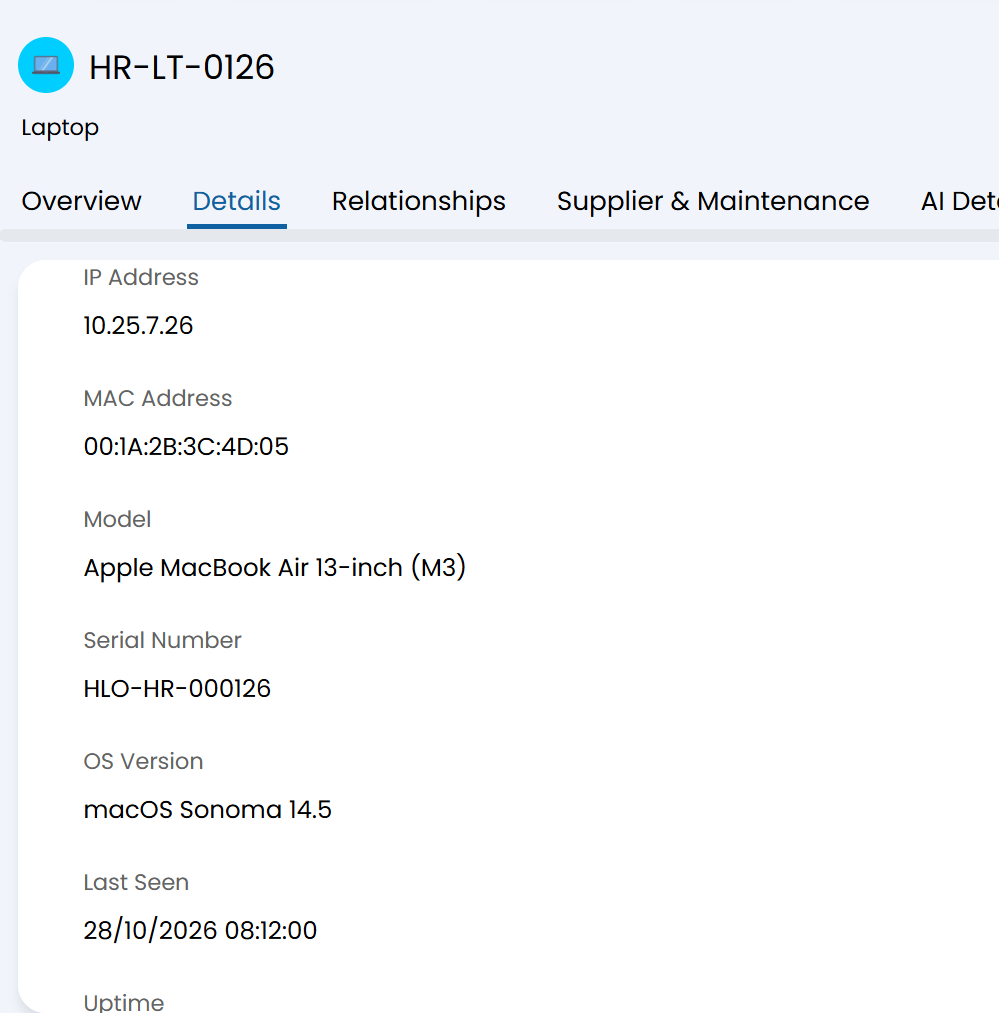
Jedes erkannte Gerät wird mit seinem Hostnamen, seiner Domäne, seinem FQDN, seiner IP- und MAC-Adresse, dem Hersteller, dem Modell und der Seriennummer sowie Angaben zu Prozessor, Arbeitsspeicher, Speicherplatz und Betriebssystemversion erfasst. Auch das Datum der letzten Erkennung, die Betriebszeit und der Virenschutzstatus werden aufgezeichnet, sodass jeder Asset-Eintrag bereits nach dem ersten Scan vollständig ausgefüllt und einsatzbereit ist.
Installierte Software und Lizenzen
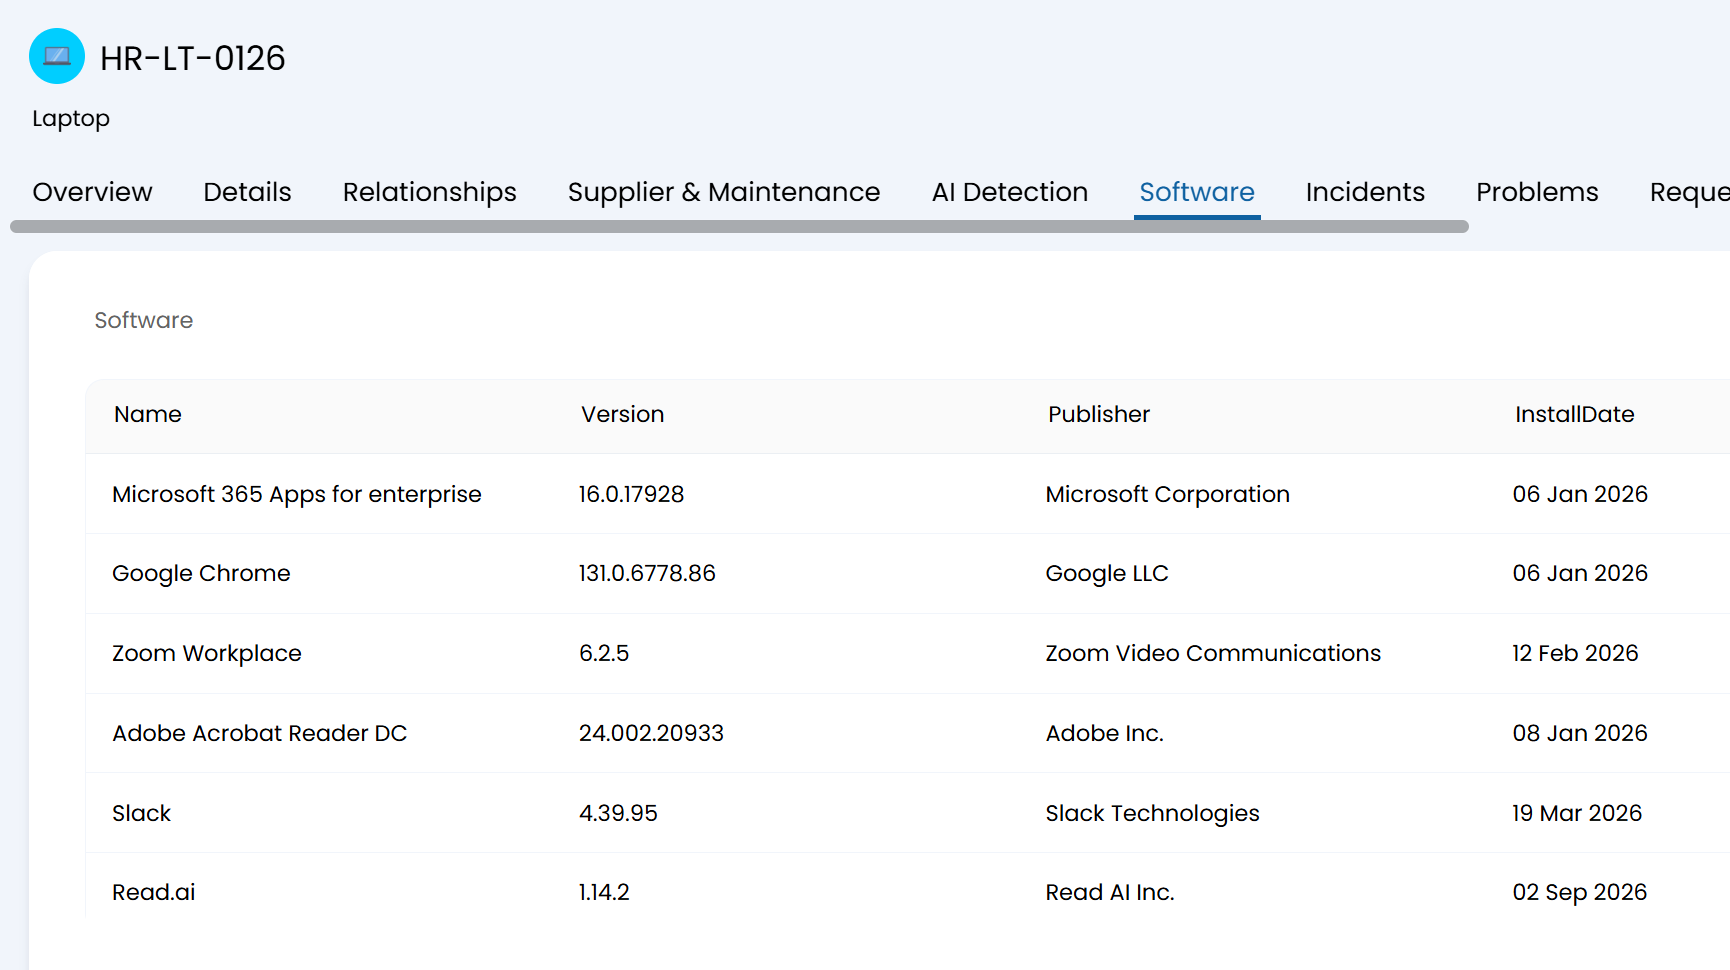
Installierte Anwendungen werden für jedes Gerät mit ihrer Version und dem Installationsdatum erfasst und im Bereich „Halo-Softwarelizenzen“ normiert. Die Namen der Anbieter werden bei der Erfassung bereinigt, sodass Varianten desselben Anbieters als ein Eintrag gezählt werden. Lizenzansprüche und -nutzung spiegeln den tatsächlichen Installationsstand wider, und die Liste kann als CSV-Datei exportiert werden.
Detailtabellen zu jedem Vermögenswert
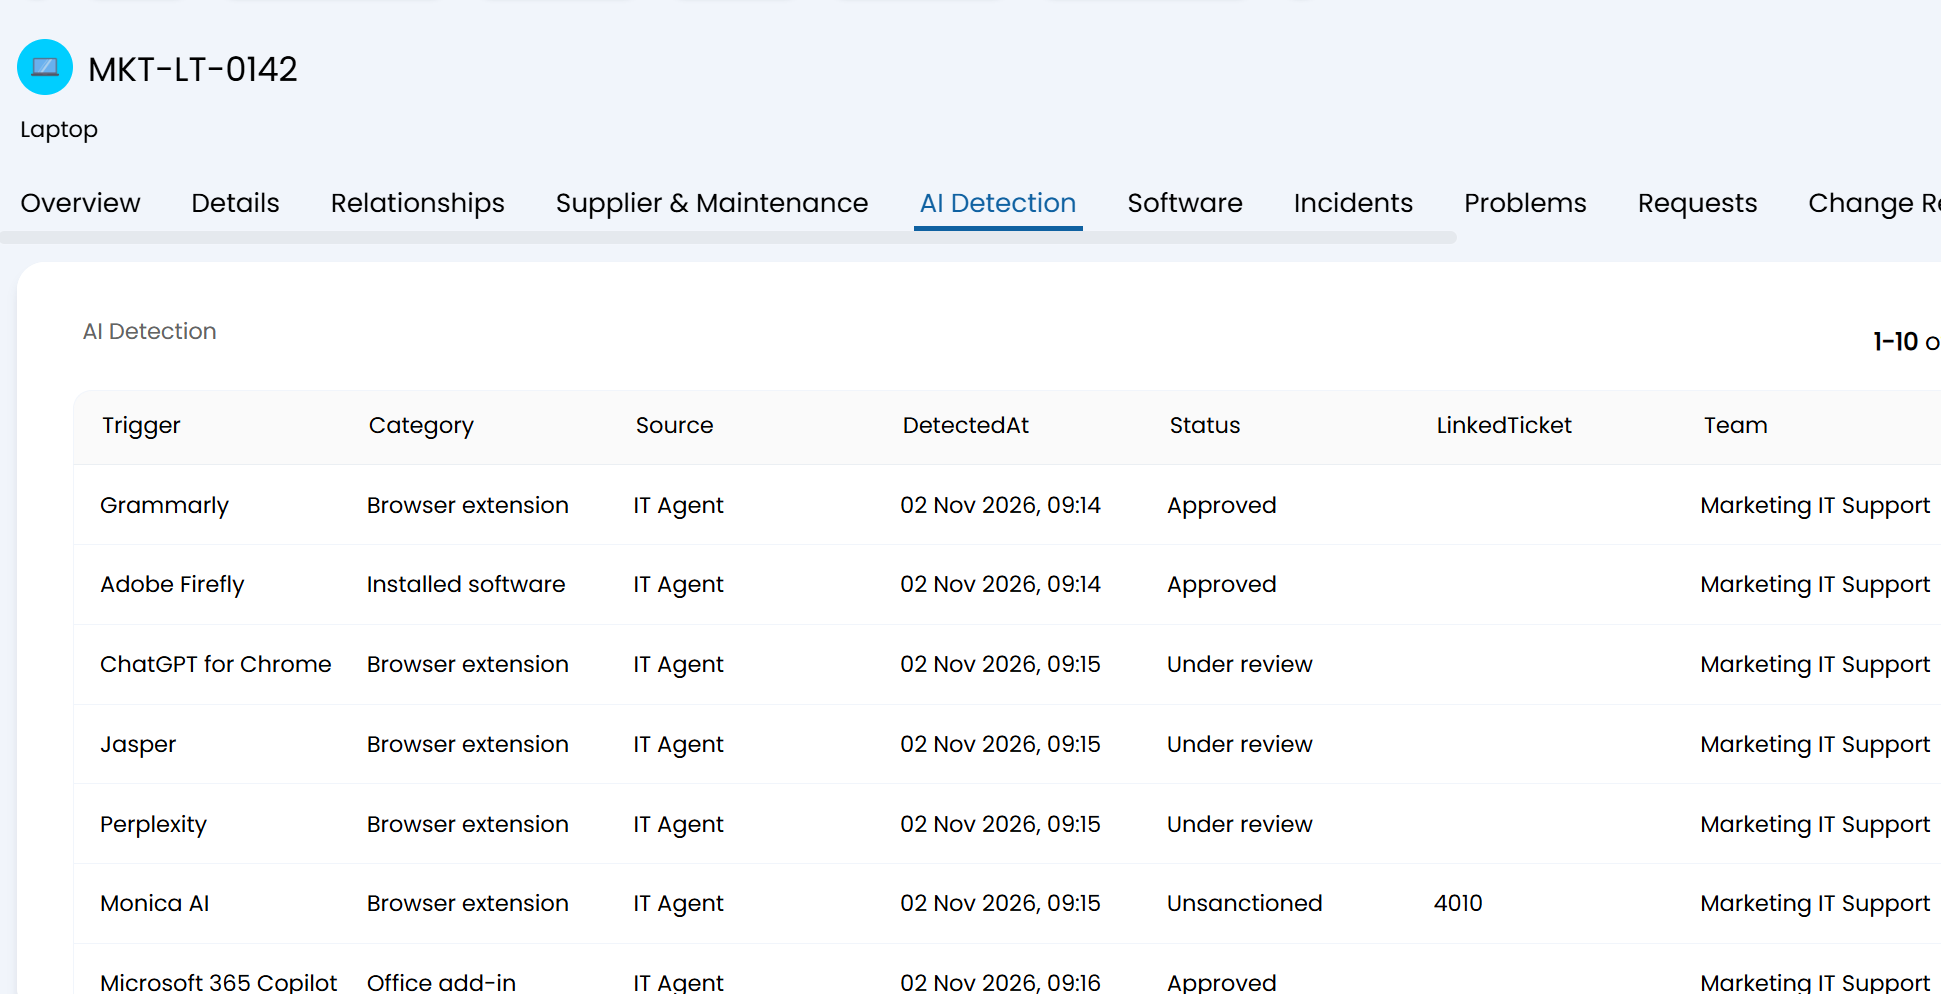
Halo Discovery erfasst detaillierte Informationen zu jedem Asset und verfügt über sechs spezielle Registerkarten für Antivirensoftware, Netzwerkadapter, KI-Erkennungen, zugeordnete Laufwerke, Festplatten und Zertifikate. Auf jeder Registerkarte werden die einzelnen Datensätze angezeigt, die auf dem Gerät ermittelt wurden. Diese Datensätze sind schreibgeschützt, wodurch sichergestellt wird, dass die Daten weiterhin genau den ermittelten Gegebenheiten entsprechen.
Server und Netzwerkgeräte
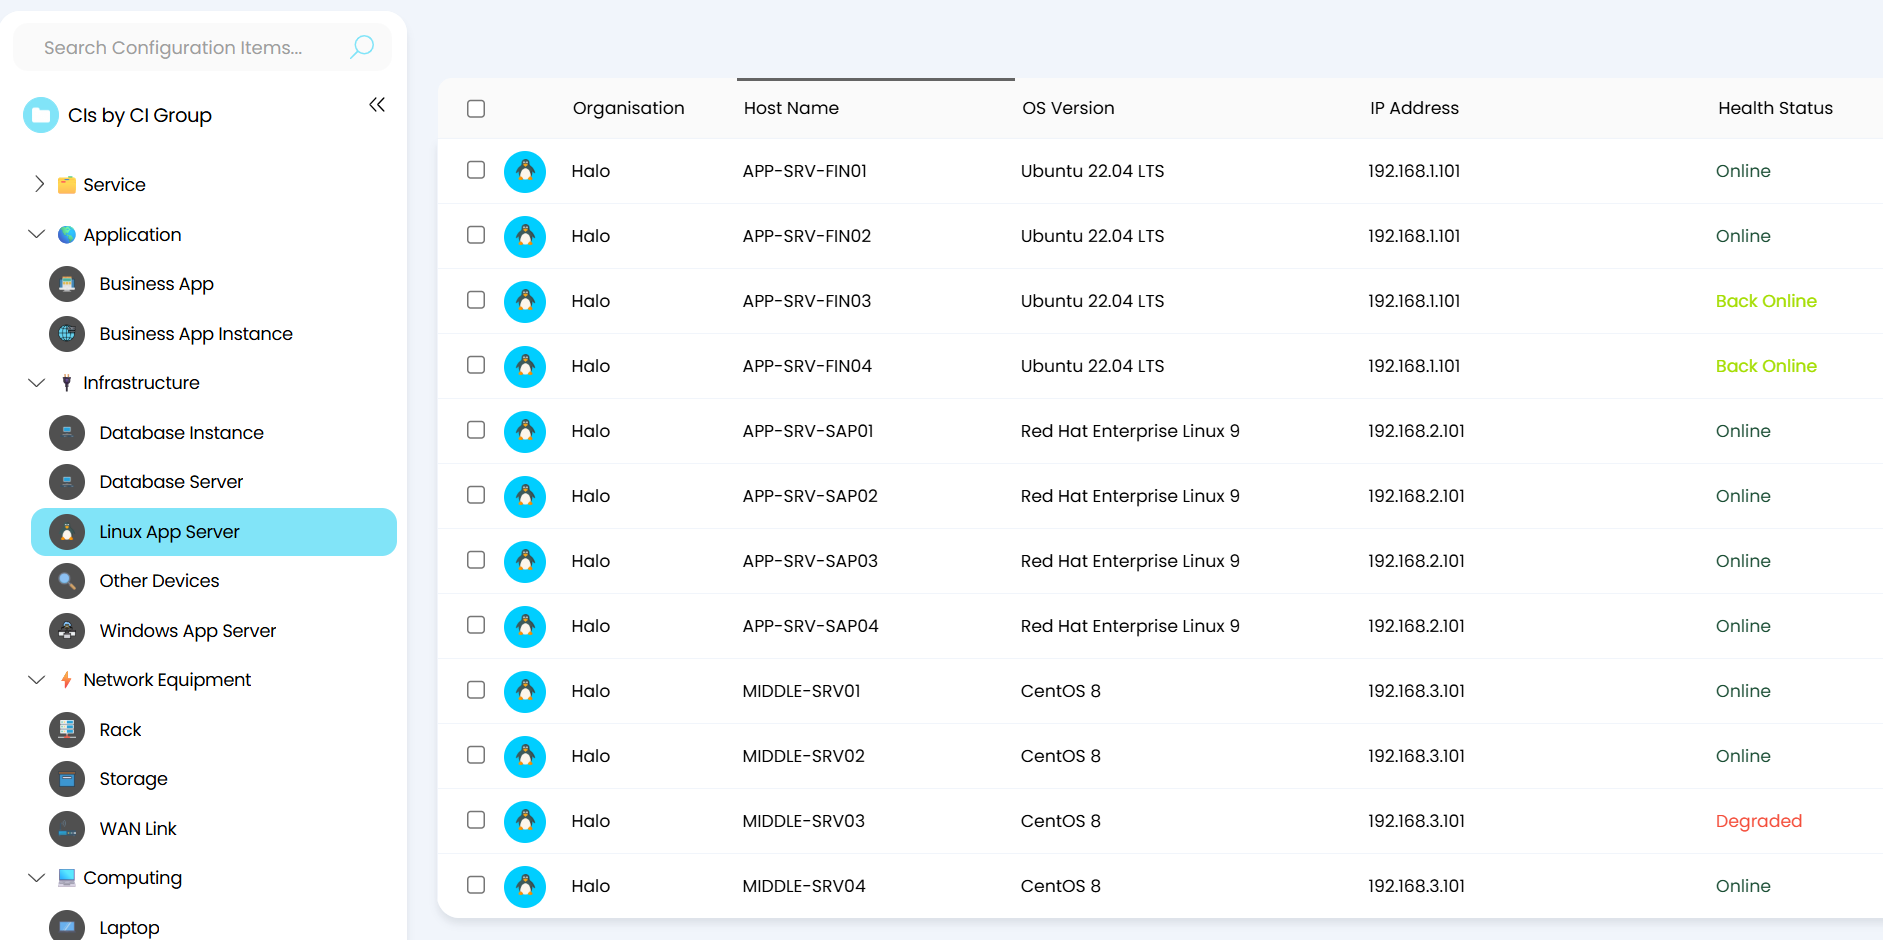
Halo Discovery kann Server und Netzwerkgeräte identifizieren, darunter Windows-, Linux- und macOS-Geräte, Switches, Router, Firewalls und Drucker. Durch Scans mit Anmeldedaten kann Discovery detailliertere Informationen erfassen, darunter Hardware, Betriebssysteme, installierte Software, Dienste und Netzwerkkonfiguration, ohne dass ein Agent installiert werden muss.
Scannen ganz nach Ihren Vorstellungen
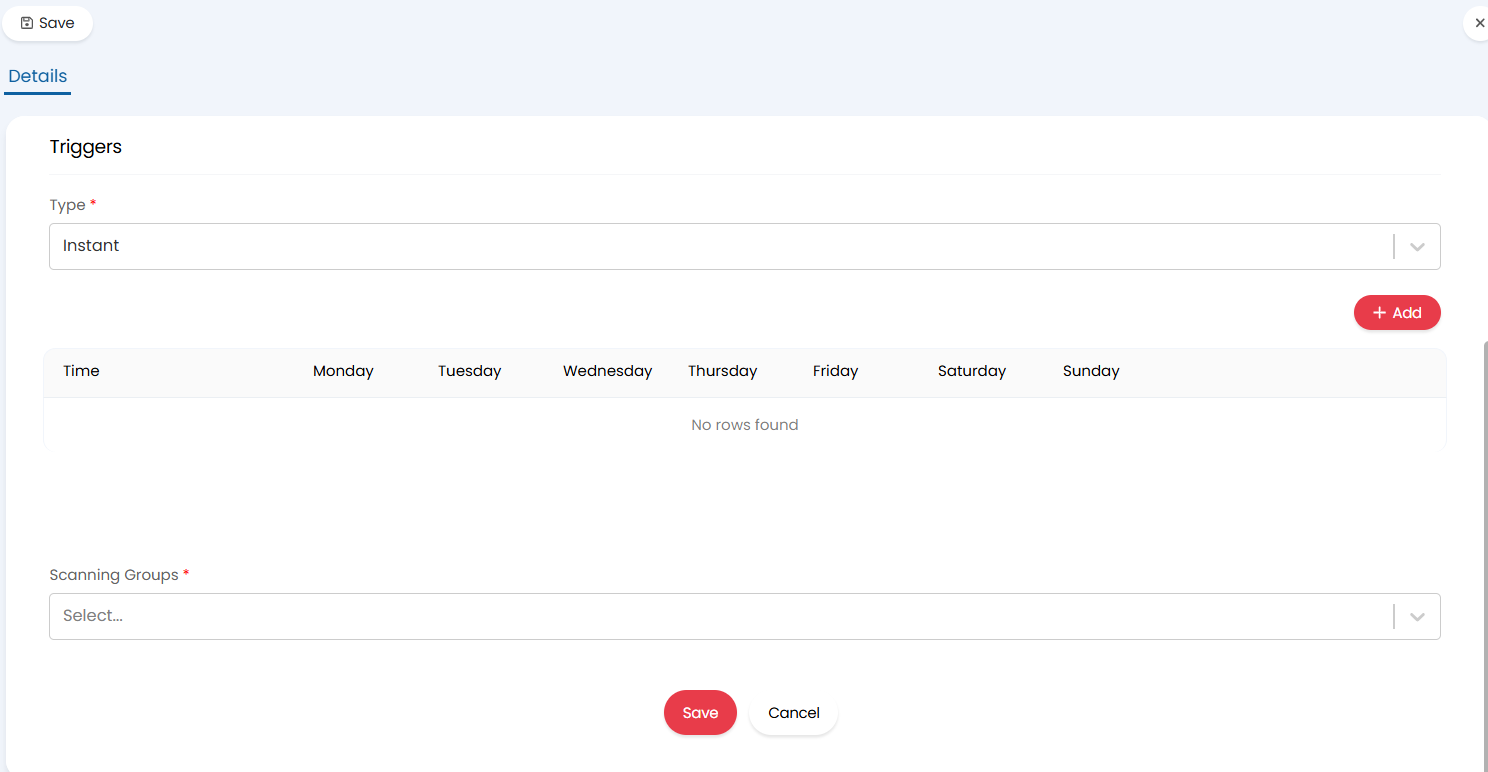
Die Scan-Aufträge zielen auf IP-Adressen oder -Bereiche, Active Directory-Domänen oder Organisationseinheiten ab, wobei einzelne Adressen bei Bedarf ausgeschlossen werden können. Die Zeitpläne sehen eine Ausführung alle paar Stunden oder zu festgelegten Zeiten an ausgewählten Tagen vor, und die Scan-Gruppen sind mit Wartungsfenstern versehen, sodass die Scans nur dann durchgeführt werden, wenn es für das Unternehmen sinnvoll ist.
Mehr als eine Website oder Instanz
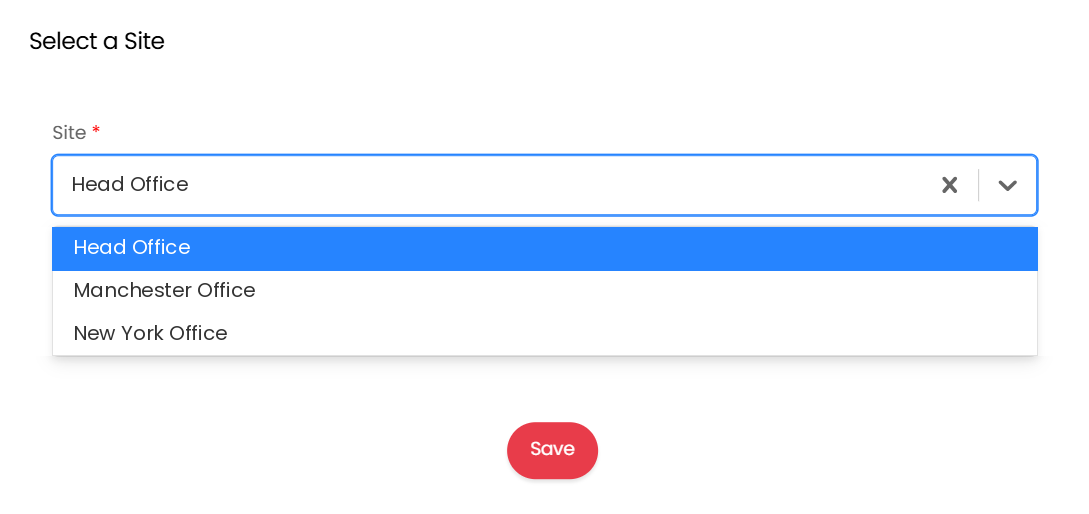
Verbinden Sie mehrere Standorte und wechseln Sie in einer einzigen Ansicht zwischen ihnen hin und her. Die Konfiguration der CMDB-Zuordnung wird über „Config-Track“ verwaltet, sodass sie zwischen Halo-Instanzen übertragen werden kann und ein und derselbe Standort mehrere Instanzen versorgen kann.
Einfach in großem Maßstab einsetzbar
Agenten können einzeln installiert oder zentral mithilfe von Tools wie „Group Policy“ oder „Intune“ bereitgestellt werden. Updates können für ganze Gerätegruppen geplant werden, wobei Mindestversionsanforderungen dazu beitragen, die Agenten auf dem neuesten Stand zu halten.
Die Anmeldedaten verbleiben in Ihrem Netzwerk
In Halo eingegebene Anmeldedaten werden vor dem Versand mit dem öffentlichen Schlüssel des Agenten verschlüsselt, sodass nur dieser Agent sie lesen kann. Sie werden in einem verschlüsselten Tresor auf dem Agenten selbst gespeichert, nicht in der Cloud, und gespeicherte Passwörter werden niemals im Klartext angezeigt.

Nur ausgehende Anrufe
Agenten benötigen ausgehenden Zugriff über TCP-Port 443, eingehender Zugriff ist nicht erforderlich. Halo stellt die Hostnamen der Dienste für Ihre Region bereit, damit diese in die Zulassungslisten der Firewall und des Proxys aufgenommen werden können.

Ihre Wahl der Datenregion
Wählen Sie bei der Erstellung einer Website „EU“ oder „US“ als Hosting-Standort aus. Die erfassten Daten werden in dieser Region gespeichert und verarbeitet, sowohl während der Übertragung als auch im Ruhezustand verschlüsselt, und die Datensätze zu den Assets werden in Ihrer Halo-Instanz gespeichert.
Prinzip der geringsten Berechtigungen von Grund auf
Das Scannen von Windows-Systemen funktioniert mit einem Nicht-Administrator-Konto, das den entsprechenden Gruppen angehört, beim SSH-Scannen werden schreibgeschützte Befehle ohne Root-Rechte verwendet, und für SNMP ist lediglich eine schreibgeschützte Community-Zeichenkette oder ein v3-Benutzer erforderlich.

Läuft parallel zu dem, was Sie bereits haben
Bestehende Integrationen von Assets und CMDBs funktionieren weiterhin wie gewohnt. Wenn mehrere Quellen Informationen zum selben Asset liefern, können Sie mithilfe der Abgleich-Engine von Halo für jedes Feld festlegen, welche Quelle Vorrang hat.

Sehen Sie, wo KI in Ihrem gesamten Unternehmensbereich zum Einsatz kommt
Die Tabelle „KI-Erkennungen“ zu jedem Asset zeigt die auf diesem Gerät gefundenen KI-Tools und -Dienste an: installierte KI-Anwendungen, Browser-Erweiterungen und IDE-Plugins, Verbindungen zu KI-Diensten, lokal ausgeführte Modelle sowie in der Konfiguration gespeicherte KI-API-Schlüssel. Der Inhalt von Unterhaltungen wird niemals erfasst. IT- und Sicherheitsteams erhalten einen sachlichen Überblick über die KI-Nutzung, auf dessen Grundlage sie im Rahmen der üblichen Service- und Änderungsprozesse Maßnahmen ergreifen können.
Bessere Daten hinter jeder Empfehlung
KI im Servicemanagement ist nur so zuverlässig wie die Daten, auf die sie zurückgreift. Doppelte CIs, fehlende Geräte und veraltete Angaben beeinträchtigen die Weiterleitung, die Analyse und die Vorschläge. Durch die Erfassung bleibt die Asset-Ebene der CMDB vollständig und aktuell, sodass Halo AI ein genaues Bild der Infrastruktur erhält, auf dessen Grundlage es arbeiten kann.
Halo Discovery integriert agentenbasierte und agentenlose Bestandserfassung in Halo, sodass Geräte und Software erkannt, in die CMDB aufgenommen und stets auf dem neuesten Stand gehalten werden. Dieses Whitepaper befasst sich damit, warum Bestandsdaten abweichen, wie eine gute Bestandserfassung aussieht und wie Halo Discovery die Daten aktuell hält.
Laden Sie sich Ihr Exemplar herunter, um mehr zu erfahren.
Hier erhalten Sie kostenlosen Zugang zum Whitepaper
Vielen Dank! Ihre Einsendung ist bei uns eingegangen!
Hoppla! Beim Absenden des Formulars ist ein Fehler aufgetreten.
FAQ – Frage 1

FAQ – Antwort 1
Vollständige Transparenz über alle Bestände mit Halo
Sehen Sie sich an, wie Discovery Ihre Infrastruktur in die Halo-CMDB abbildet. Nutzen Sie Halo bereits? Wenden Sie sich an Ihren CSM, um Discovery zu aktivieren.