






Neuerungen in Halo: 2026 – Endgültige Version
Entdecken Sie alle wichtigen neuen Funktionen und Verbesserungen, die in unserer letzten Version des Jahres 2026, Version 2.250, veröffentlicht wurden.


Starten Sie Ihre kostenlose 30-tägige Halo-Testversion mit allen Funktionen und Modulen.
Keine Kreditkarte erforderlich – wählen Sie einfach das für Ihr Unternehmen am besten geeignete Paket aus und legen Sie innerhalb weniger Minuten los.

Mieter

Teams & Agenten

Benutzer


Eintrittskarten
Halo AI

Vermögensverwaltung

Rechnungsstellung

Kalender & Termine

Anrufverwaltung

Chat

Verträge

Dokumentenmanagement
Prognosen
Veranstaltungsmanagement

Wissensdatenbank

Artikel & Lagerbestand

Benachrichtigungen

Projektmanagement

Bestellungen

Berichterstattung

Self-Service-Portal

Dienstleistungen

SLAs

Software-Veröffentlichungen

Lieferanten

Lieferantenverträge

Zeitmanagement

Sprache

Benutzerdefinierte Objekte

Integrationen

Migrationen
Organisation
Teams & Agenten
Benutzer
Eintrittskarten
Halo AI
Vermögensverwaltung

Rechnungsstellung
Kalender & Termine
Anrufverwaltung
Chat

Vereinbarungen
PDF-Vorlagen
Dokumente

Prognosen
Veranstaltungsmanagement
Wissensdatenbank
Artikel & Lagerbestand
Benachrichtigungen
Projektmanagement
Bestellungen
Zitate
Fernunterstützung
Berichterstattung

Umsatz
Kundenaufträge
Self-Service-Portal
Leistungskatalog
SLAs
Lieferanten

Lieferantenvereinbarungen
Zeitmanagement
Sprache
Benutzerdefinierte Objekte
Integrationen
Migrationen
Organisation
Teams & Agenten
Kontakte
Zitate
Umsatz
Aufzeichnungen
Halo AI

Segmente

Kampagne
Kalender & Termine
Anrufverwaltung
Chat
Prognosen
Wissensdatenbank
Artikel & Lagerbestand
Benachrichtigungen
Projektmanagement
Berichterstattung
Self-Service-Portal
SLAs
Sprache
Benutzerdefinierte Objekte
Integrationen
Migrationen
Organisation
Teams
Vertreter

Rollen

Kontakte
Anrufverwaltung
SMS
Soziale Medien
Chat
Self-Service-Portal

Web-Widget
Formulare

Arbeitsabläufe

Regeln

Standardtext

Umfragen
Wissensdatenbank
Benachrichtigungen
SLAs
Lieferanten
Halo AI
Bereiche

Aufrufe
Kalender & Termine
Berichterstattung
Zeitmanagement
Sprache
Benutzerdefinierte Objekte
Integrationen
Migrationen
Prognosen
Projektmanagement
Entdecken Sie alle wichtigen neuen Funktionen und Verbesserungen, die in unserer letzten Version des Jahres 2026, Version 2.250, veröffentlicht wurden.
Die Final Release 2026 rundet das Jahr mit umfangreichen Neuerungen in den Bereichen KI, Asset-Management, CMDB und Self-Service-Portal ab. Diese Version umfasst eine neu strukturierte KI-Konfiguration, Asset-Workflows und -Aktionen, erweiterte CMDB-Steuerungsmöglichkeiten, verbesserte Funktionen des Self-Service-Portals, die Kennzeichnung personenbezogener Daten (PII) sowie Verbesserungen bei der Zoom-Integration und neue Integrationen mit AWS Bedrock und Juniper Mist. Werfen wir einen genaueren Blick auf die Neuerungen.
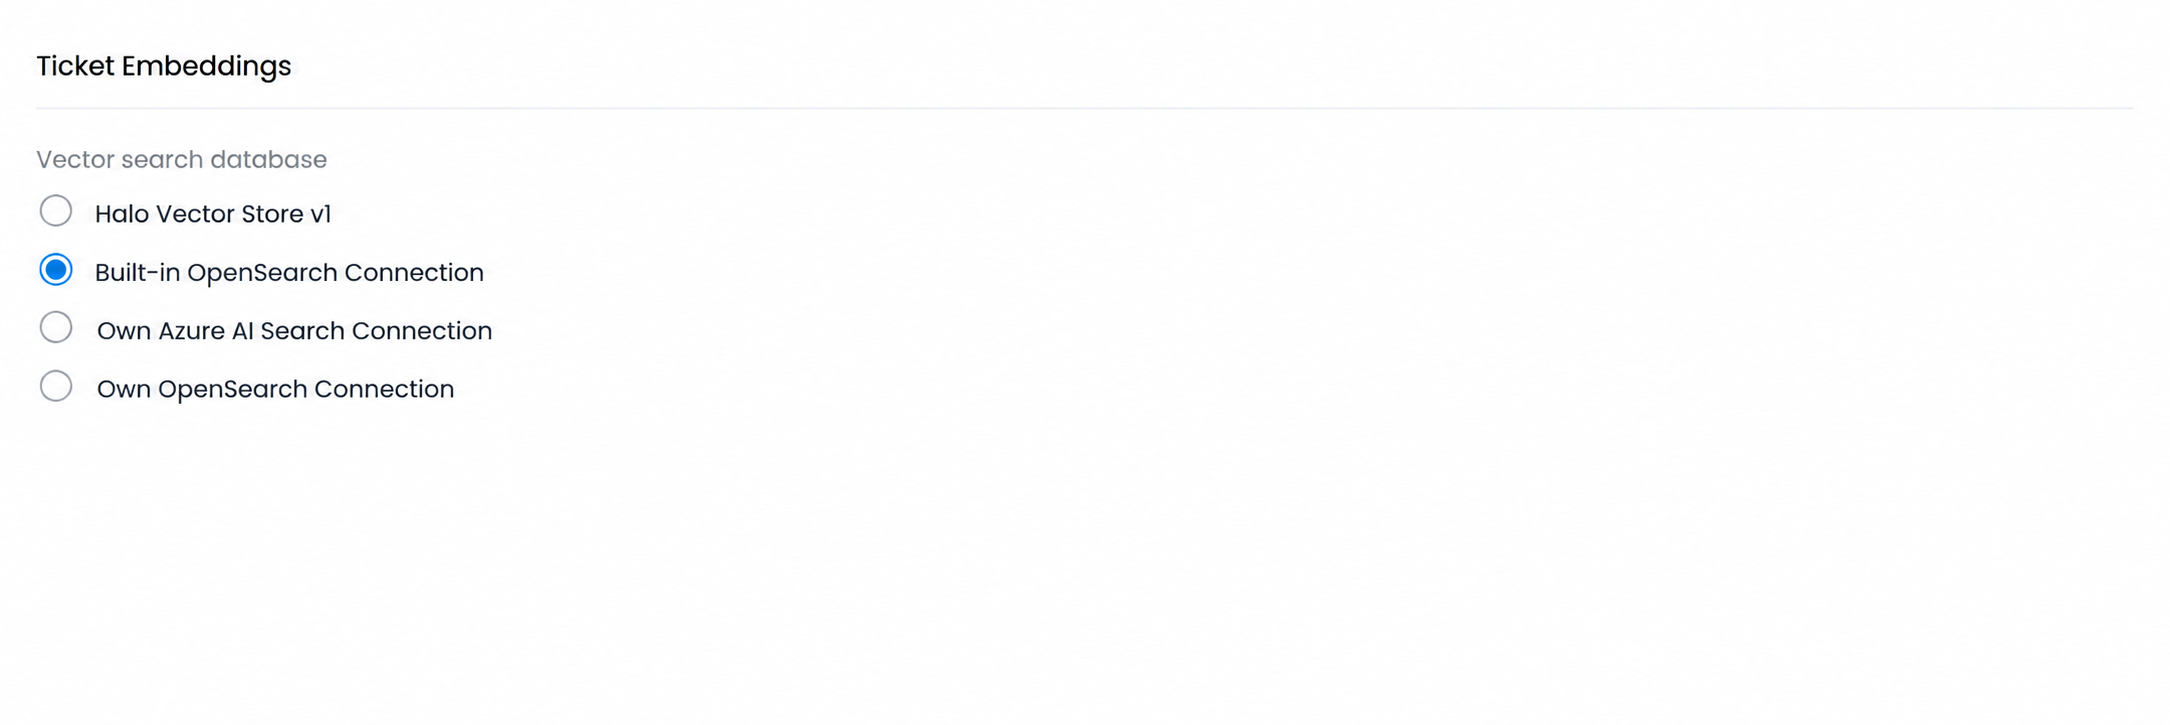
Für Hosting-Kunden umfasst die KI-Konfiguration nun eine integrierte OpenSearch-Verbindungsoption. Damit werden Vektoren in die native OpenSearch-Instanz von Halo hochgeladen, ohne dass eine Verbindung eingerichtet werden muss. Im Gegensatz zum bisherigen Halo Vector Store unterstützt diese Option neben Tickets auch die Indizierung von Knowledge-Base-Artikeln und Services.
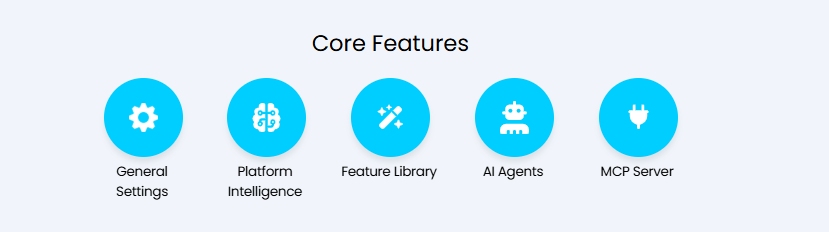
Der Bereich zur KI-Konfiguration wurde in fünf spezielle Module unterteilt, um die Navigation zu vereinfachen, da das Spektrum der KI-Funktionen in Halo stetig wächst.
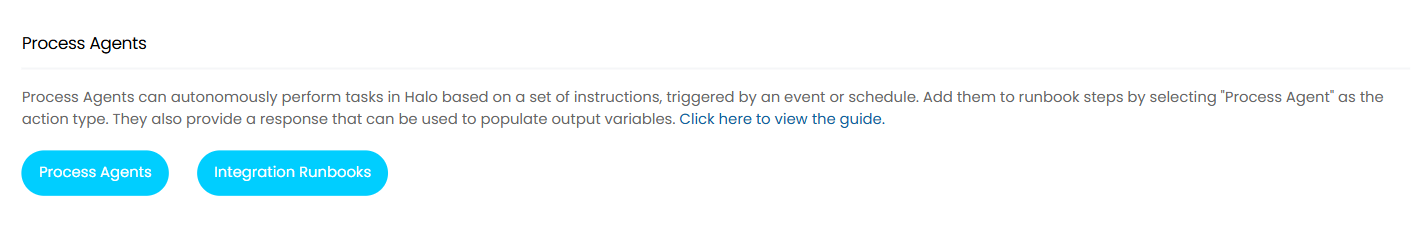
Die neuen Module sind: Allgemeine Einstellungen (Verbindungseinrichtung, Einbettungen, Sucheinstellungen und Protokolle), Platform Intelligence (auf Einbettungen basierende KI-Funktionalität), Feature-Bibliothek (generative KI-Funktionen), KI-Agenten (Operations-Agenten, virtuelle Agenten und Prozess-Agenten) sowie MCP-Server (Konfiguration des Halo-MCP-Servers). Im Rahmen dieser Version wurde die Entität „KI-Agent“ in „Prozessagent“ umbenannt, wobei „KI-Agent“ nun als Oberbegriff für virtuelle Agenten, Betriebsagenten und Prozessagenten verwendet wird.
Darüber hinaus können Runbooks, die Prozessagenten und KI-Fähigkeiten enthalten, nun direkt aus dem Online-Repository heruntergeladen werden, wobei die zugehörigen Agenten und Fähigkeiten automatisch zu Ihrer Instanz hinzugefügt werden. Beim Anlegen eines Prozessagenten erstellt die Plattform nun automatisch einen zugehörigen Anwendungsdatensatz, sodass eine manuelle Konfiguration entfällt. Die Berechtigungen für die Anwendung richten sich nach den für den Agenten ausgewählten Funktionen – wenn Sie beispielsweise „Get One Ticket“ hinzufügen, erhält die Anwendung automatisch die Berechtigung „read:tickets“. Bei Bedarf können weiterhin manuell zusätzliche Berechtigungen hinzugefügt werden.
Außerdem wurde bei den virtuellen Agenten, Operations-Agenten, Prozess-Agenten und KI-Fähigkeiten eine Registerkarte „Weitere Verwendungszwecke“ hinzugefügt, auf der angezeigt wird, in welchen Chat-Profilen oder Runbooks die jeweiligen Elemente verwendet werden.
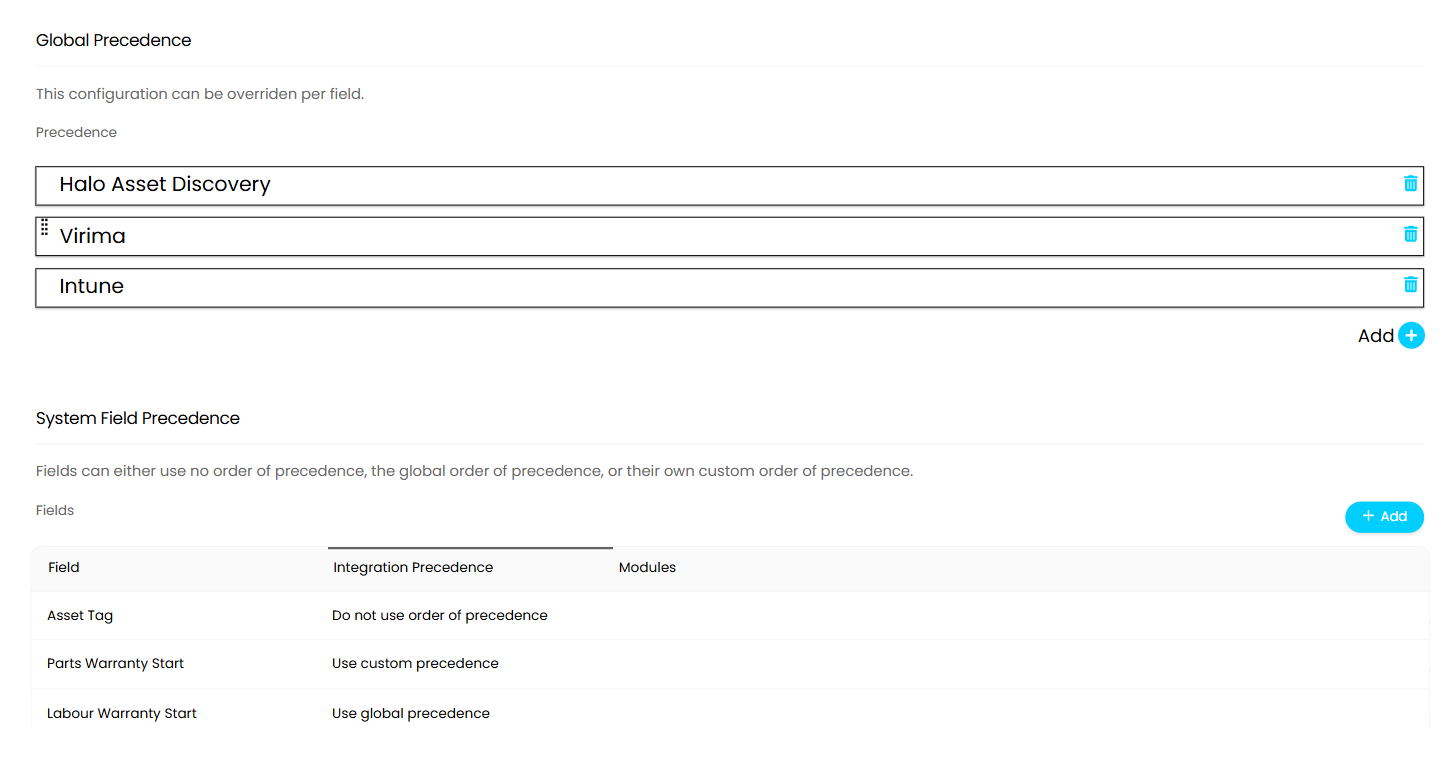
Unter „CMDB-Konfiguration“ wurde ein neuer Bereich „Abstimmung“ hinzugefügt, in dem Administratoren eine Prioritätenreihenfolge für die Integrationen von Asset Management und CMDB festlegen können. Wenn ein Feld durch eine Integration mit höherer Priorität gesetzt wird, können Integrationen mit niedrigerer Priorität diesen Wert nicht überschreiben. Die Priorität kann global festgelegt oder pro Feld überschrieben werden.
Außerdem können nun beim Erstellen oder Bearbeiten von Beziehungen zwischen Konfigurationselementen Notizen hinzugefügt werden. Diese werden beim Klicken auf die Schaltfläche „Ansicht“ in der Beziehungstabelle angezeigt und erscheinen auch, wenn man mit der Maus über das Diagramm der Beziehungen zwischen Konfigurationselementen fährt.
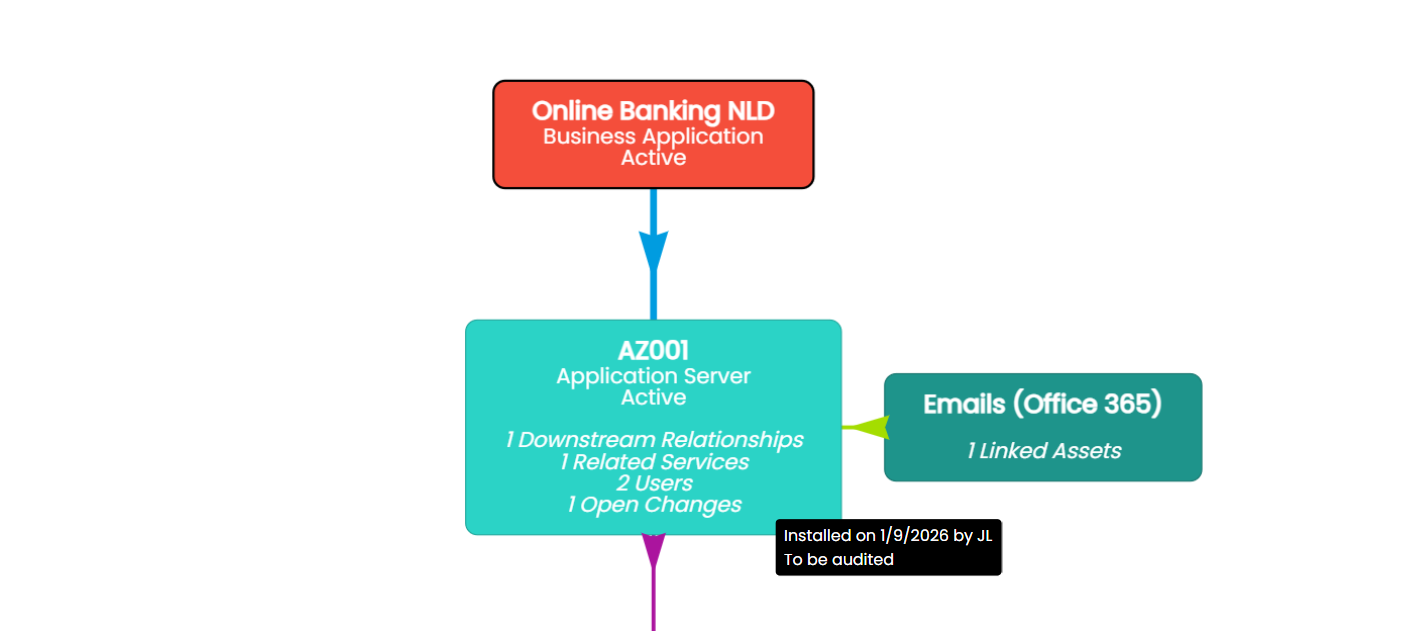
Es ist nun auch möglich, ein bestehendes Konfigurationselement mit einem Service zu verknüpfen, indem man den Typ des Konfigurationselements in „Service“ oder „Geschäftsanwendung“ ändert. Administratoren werden aufgefordert, eine Verknüpfung zu einem bestehenden Service herzustellen oder einen neuen Service anzulegen; die Verknüpfung wird beim Speichern erstellt. Bei gemeinsam genutzten Eigenschaften wie Name, Geschäftsverantwortlicher und Notiz werden beim Verknüpfen mit einem bestehenden Service die Werte des Konfigurationselements übernommen.
Darüber hinaus unterstützt der Problemabgleich nun auch den auf Konfigurationselementen basierenden Abgleich. Mit einem Konfigurationselement verknüpfte Knowledge-Base-Artikel können als Kriterium im Lösungsfinder herangezogen werden, wodurch die Genauigkeit der vorgeschlagenen Lösungen verbessert wird, wenn Konfigurationselemente eine zentrale Rolle im Rahmen des Service-Automatisierungs-Frameworks spielen.
Die CMDB und die Verwaltung von Konfigurationselementen werden in dieser Version um drei wichtige neue Funktionen erweitert: Aktionsformulare, Workflows und Lookups.
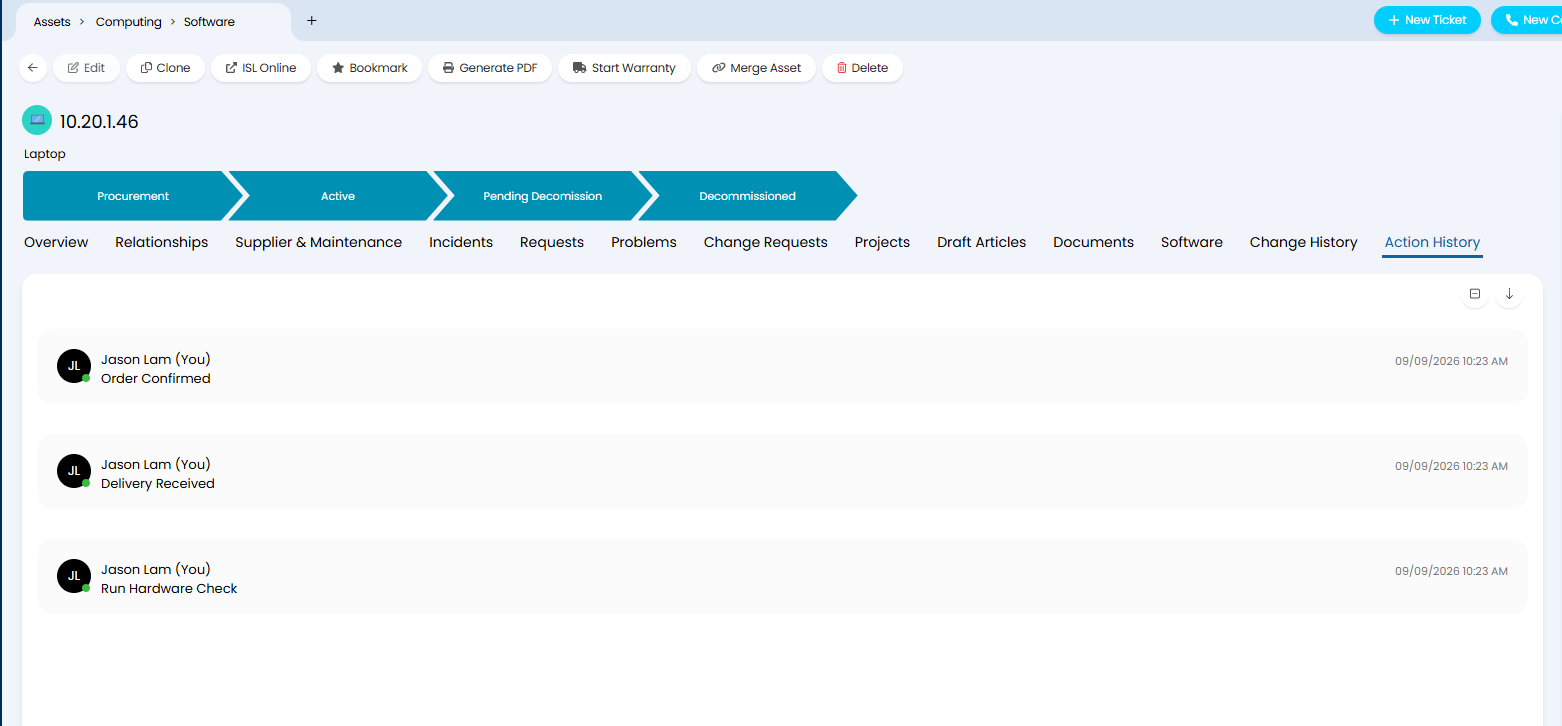
Benutzerdefinierte Schaltflächen auf Konfigurationselementen können nun so konfiguriert werden, dass sie ein Aktionsformular öffnen, wodurch strukturierte Daten direkt für ein Konfigurationselement erfasst werden können. Das Formular unterstützt Systemfelder des Konfigurationselements, Konfigurationselementfelder, benutzerdefinierte Felder des Konfigurationselements, Service-Systemfelder sowie ein Notizfeld. Die Sichtbarkeit der Felder richtet sich nach der für das Konfigurationselement konfigurierten Sichtbarkeit, und es kann ein Standardstatus nach der Aktion festgelegt werden. Abgeschlossene Aktionen werden auf der Registerkarte „Aktionsverlauf“ protokolliert, wobei der Bearbeiter, das Datum, der Name der Schaltfläche, der aktualisierte Status und die Notiz angezeigt werden. Änderungen an anderen Feldern werden im Änderungsverlauf des Konfigurationselements erfasst.
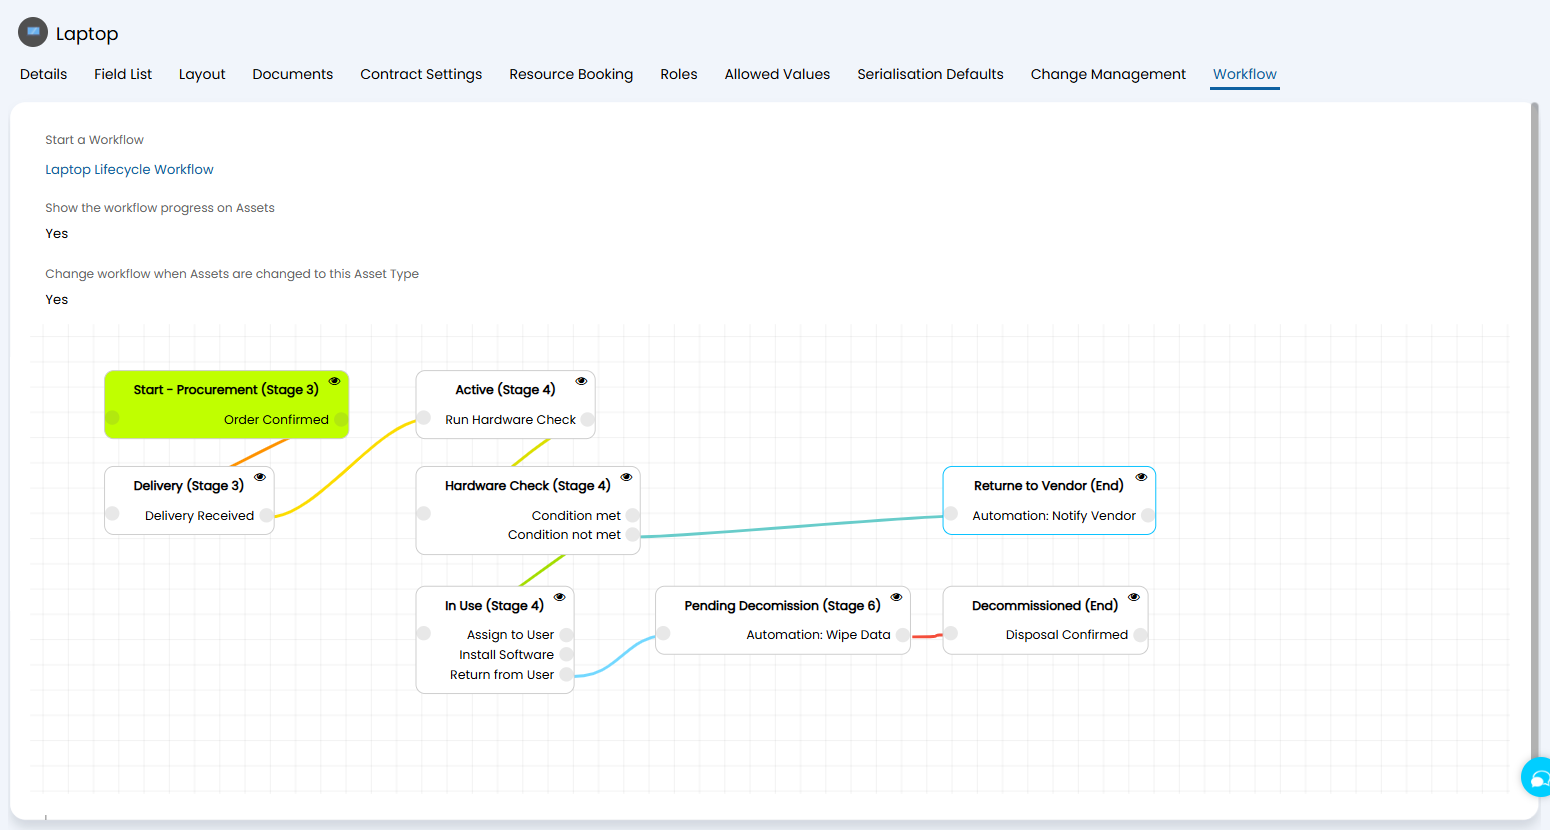
Diese Schaltflächen können dann zu CI-Workflows hinzugefügt werden, und zwar mit bedingten Schritten, die die Sichtbarkeit benutzerdefinierter Schaltflächen steuern, sowie mit Automatisierungen, die Runbooks in die Warteschlange stellen. CI-Typen können so konfiguriert werden, dass ein Workflow automatisch gestartet wird und der Fortschritt des Workflows auf CIs dieses Typs angezeigt wird. Der aktuelle Workflow und sein Fortschritt werden direkt auf dem CI oberhalb der Registerkarten angezeigt und können direkt vom CI aus geändert werden.
Ebenfalls neu sind die Asset-Lookups, mit denen Asset-Felder und benutzerdefinierte Felder automatisch anhand der Werte anderer Felder ausgefüllt werden können. Lookups können durch Systemfelder, Asset-Felder oder benutzerdefinierte Asset-Felder ausgelöst werden und werden aktiv, wenn ein Asset aktualisiert wird.
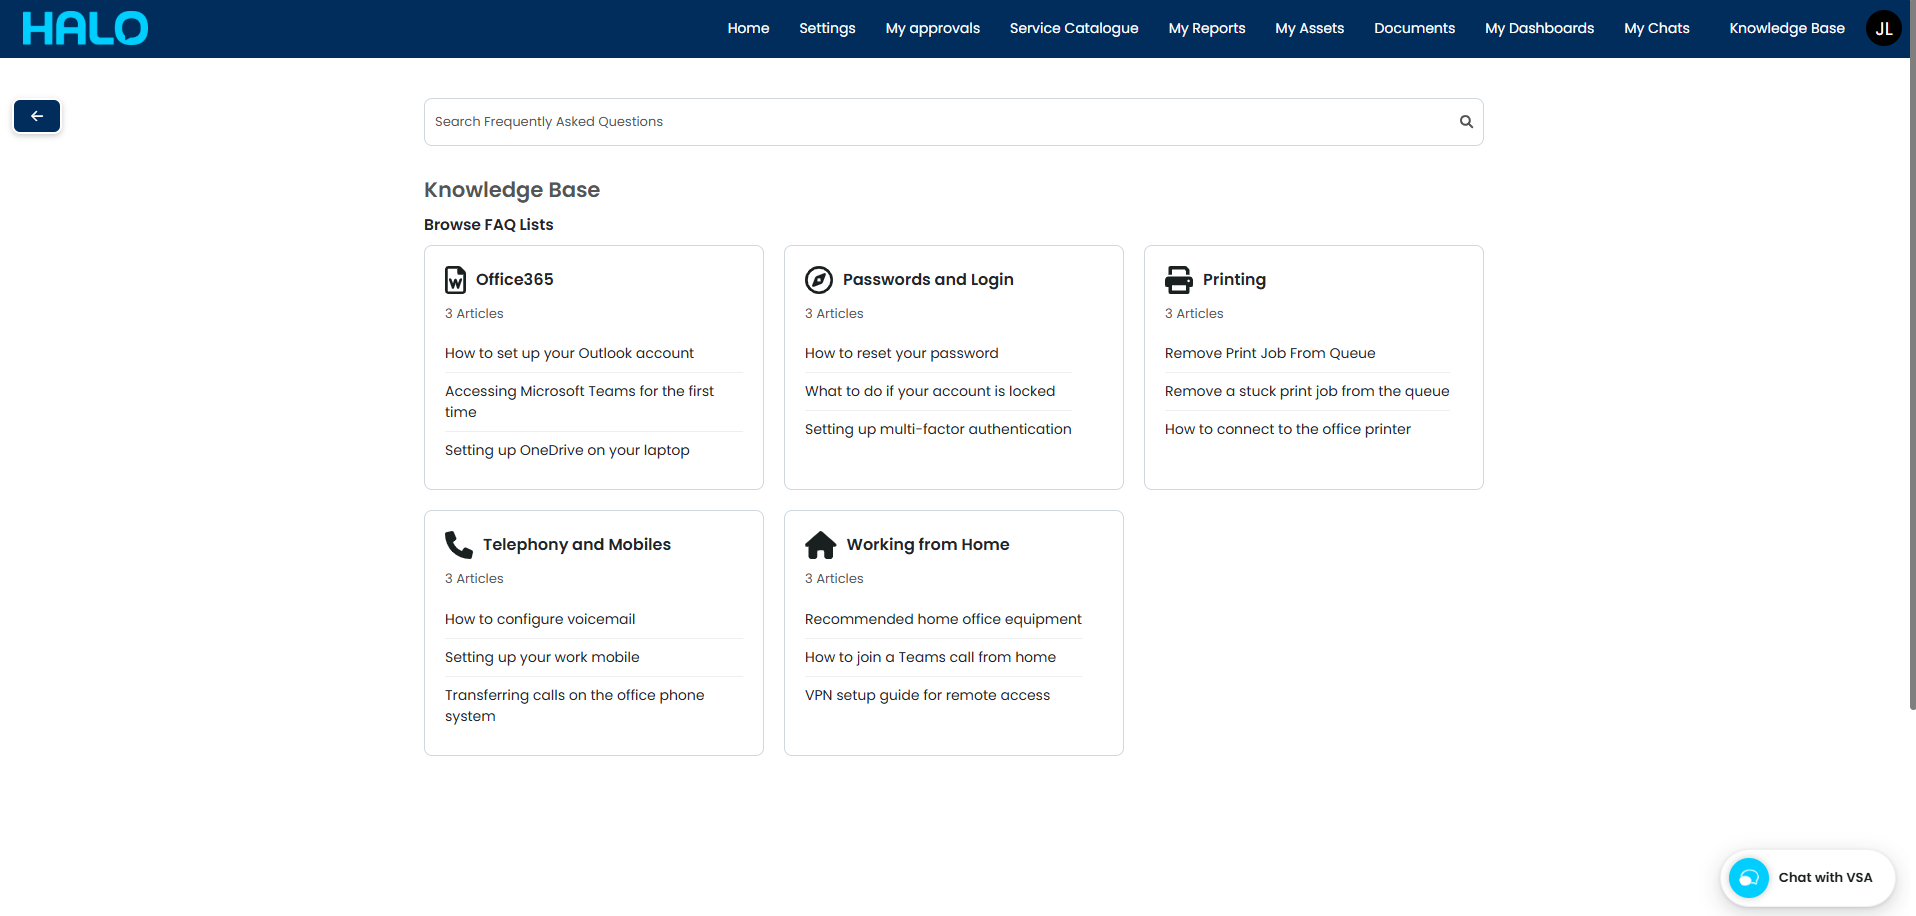
Für das Self-Service-Portal steht nun ein neuer Anzeigetyp „Knowledge-Base-Kacheln“ zur Verfügung. Wenn ein Benutzer auf die Schaltfläche klickt, werden FAQ-Listen in einem Kachel-Layout neben einer Suchleiste angezeigt. Jede Kachel kann mit einem benutzerdefinierten Symbol versehen und mit bis zu drei Artikeln für den Schnellzugriff konfiguriert werden. Ein Klick auf eine Kachel einer FAQ-Liste zeigt die darin enthaltenen untergeordneten FAQ-Listen und Artikel an, wobei die Navigation über eine Breadcrumb-Navigation erfolgt. Der Zugriff auf die über diese Schaltfläche erreichbare FAQ-Liste der obersten Ebene kann je nach Konfiguration der Schaltfläche eingeschränkt werden. In der Kategorie „Suche“ der SSP-Konfiguration steht außerdem eine Option zur Verfügung, mit der die Suchleiste auf dem Startbildschirm die Suchfunktionalität des Kachelmodus nutzen kann. Durch Klicken auf „Top-5-Artikel“ auf dem Startbildschirm gelangt der Benutzer direkt in die Kachelansicht.
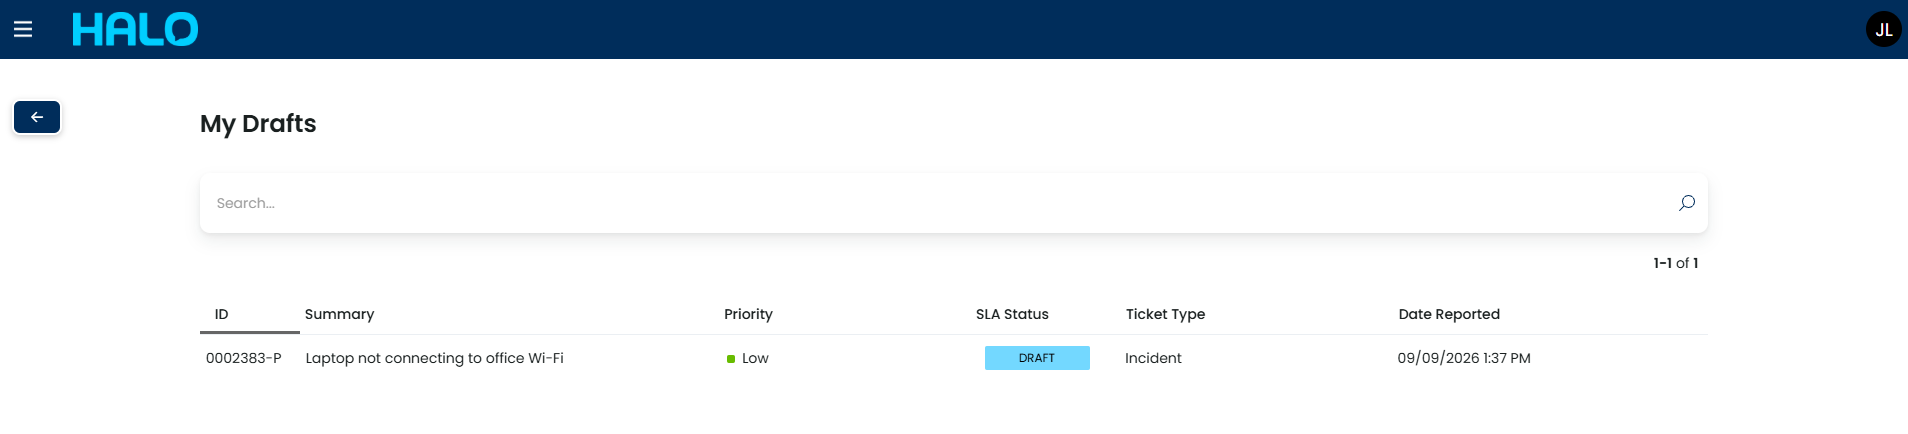
Gespeicherte Ticket-Entwürfe können nun sowohl von Agenten als auch von Benutzern eingesehen werden. Wenn das Speichern von Entwürfen für einen Ticket-Typ aktiviert und ein Status für Entwürfe konfiguriert ist, wird beim Speichern eines Entwurfs im Portal im Hintergrund ein Ticket mit diesem Status erstellt. Agenten können diese in der Agentenanwendung einsehen, und Nutzer können sie über die neue Schaltfläche „Meine Entwürfe“ im Portal aufrufen. Bestätigungs-E-Mails werden erst versendet, wenn das Ticket vollständig übermittelt wurde, und Prozesse wie SLA-Timer, Regelabgleich und die Erstellung von Untertickets werden erst bei der endgültigen Übermittlung und nicht bereits beim Speichern des Entwurfs berechnet.
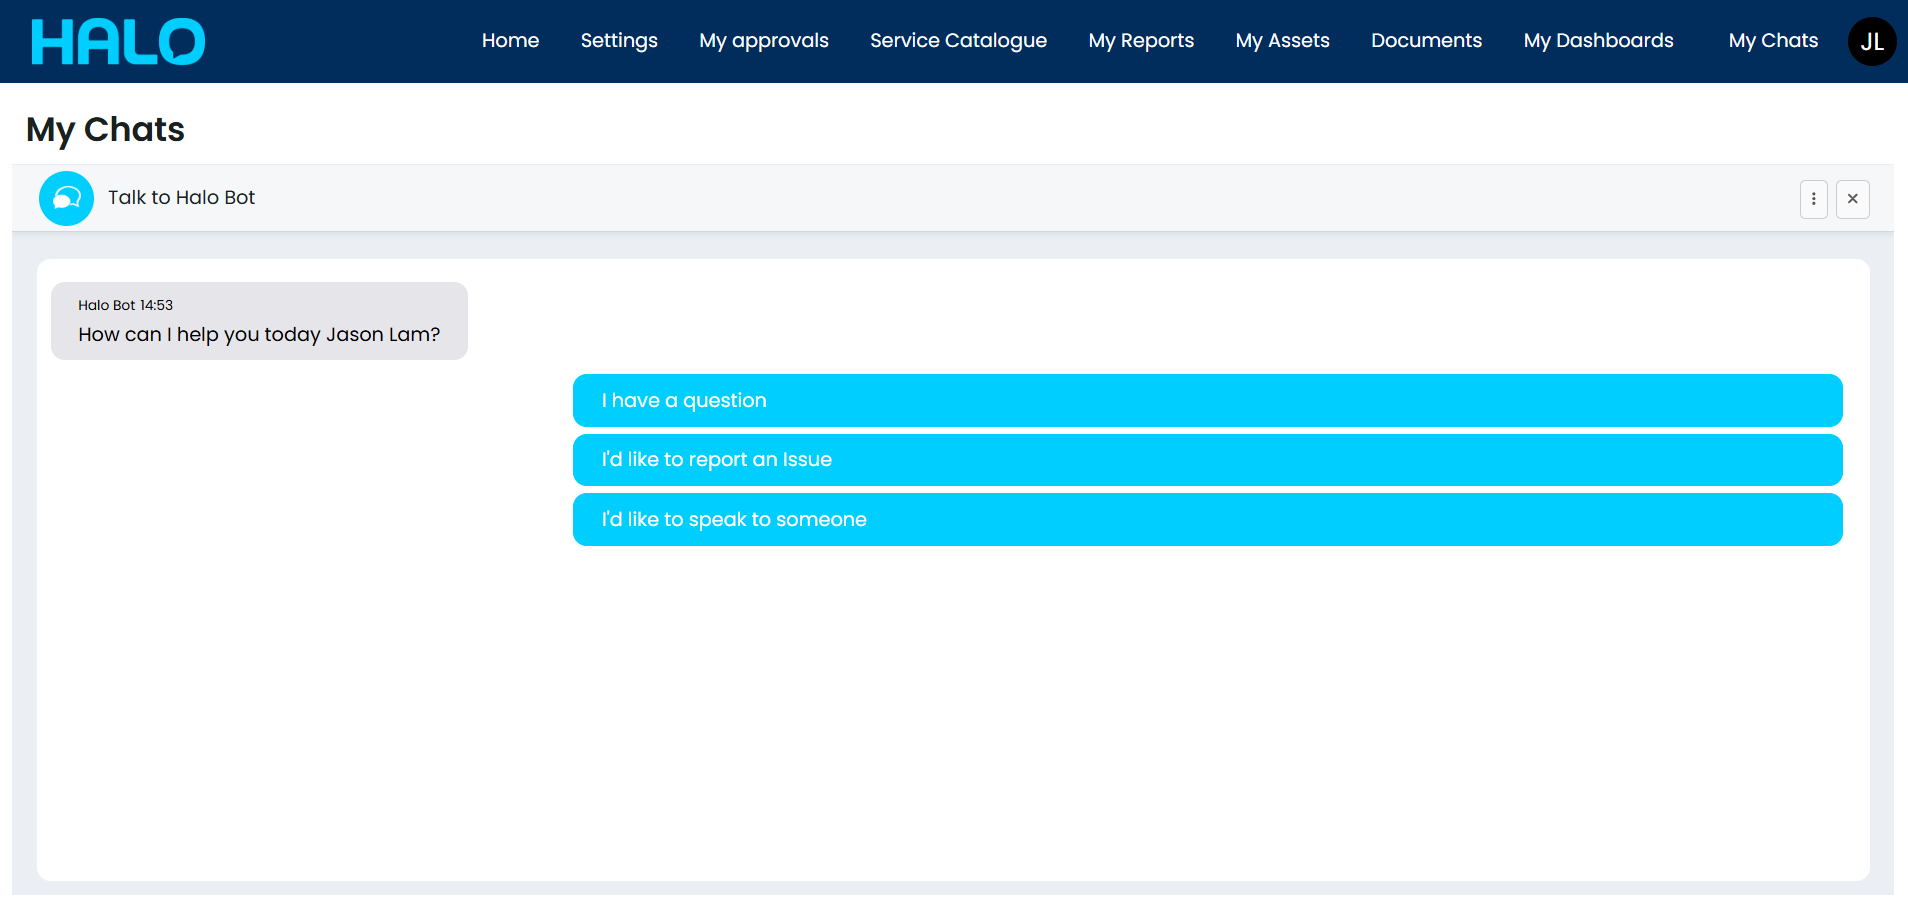
Der Chat kann nun als eigene Menüschaltfläche im Self-Service-Portal hinzugefügt werden und wird dabei nicht wie die übliche Chat-Blase, sondern als ganzseitige Ansicht geöffnet. In dieser Ansicht wird der zuletzt geschlossene Chat angezeigt, und es kann ein neuer Chat in einem größeren Fenster gestartet werden.
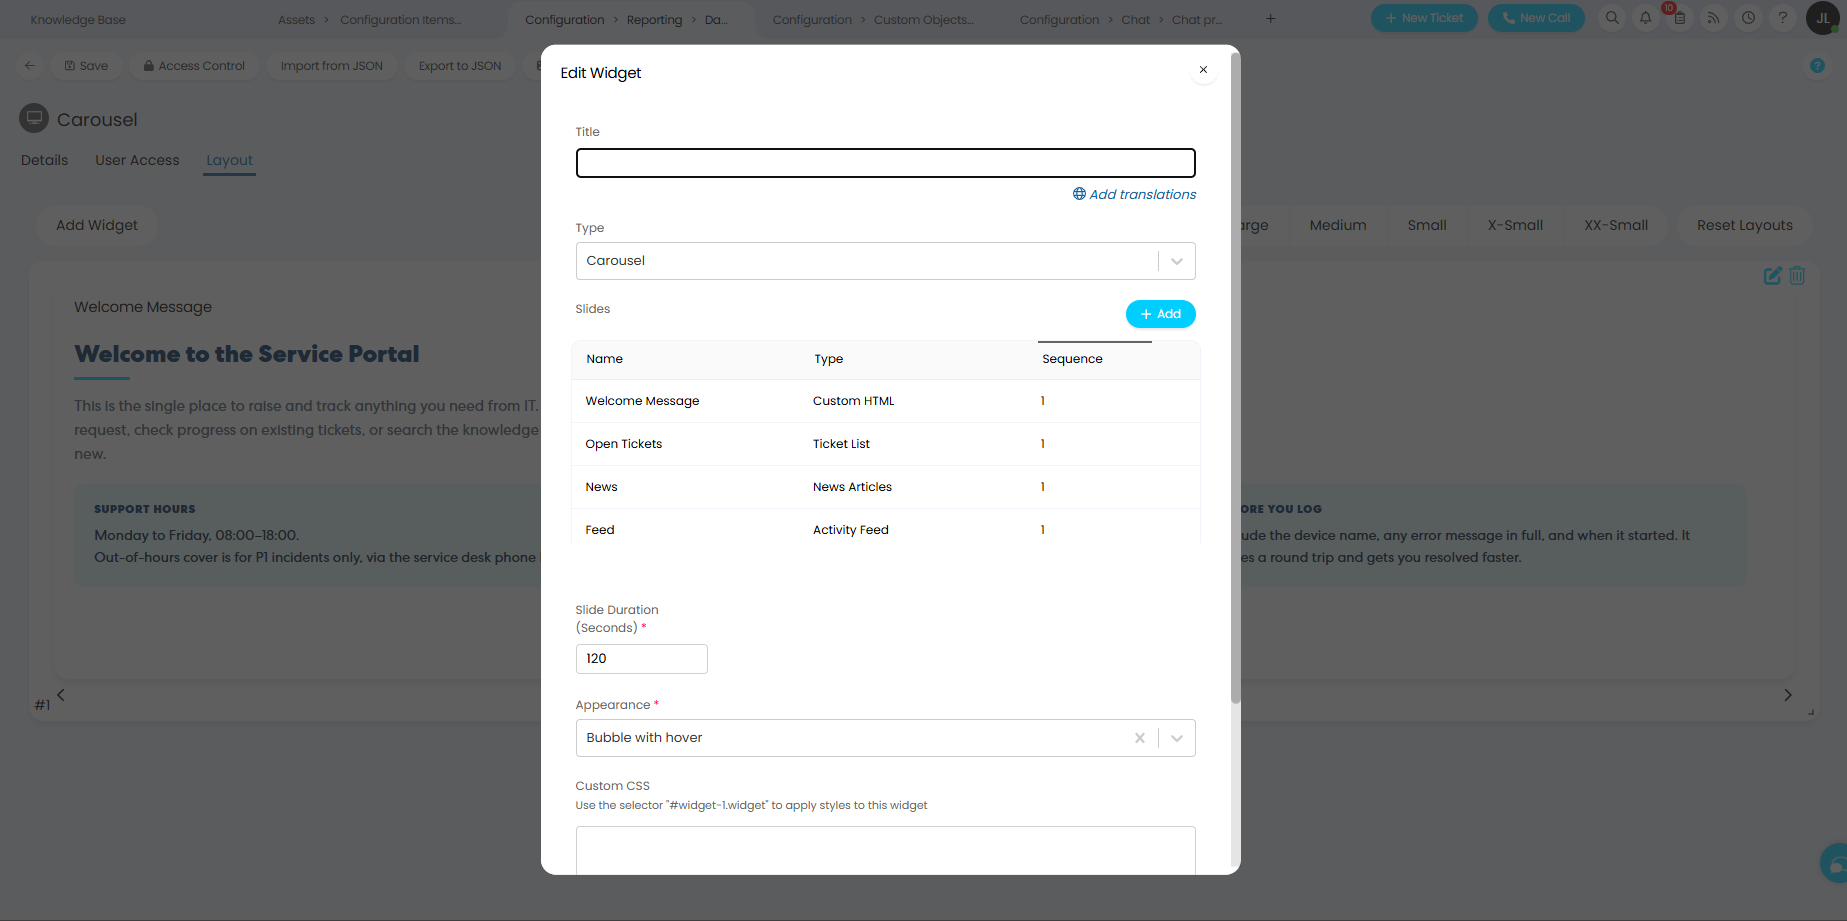
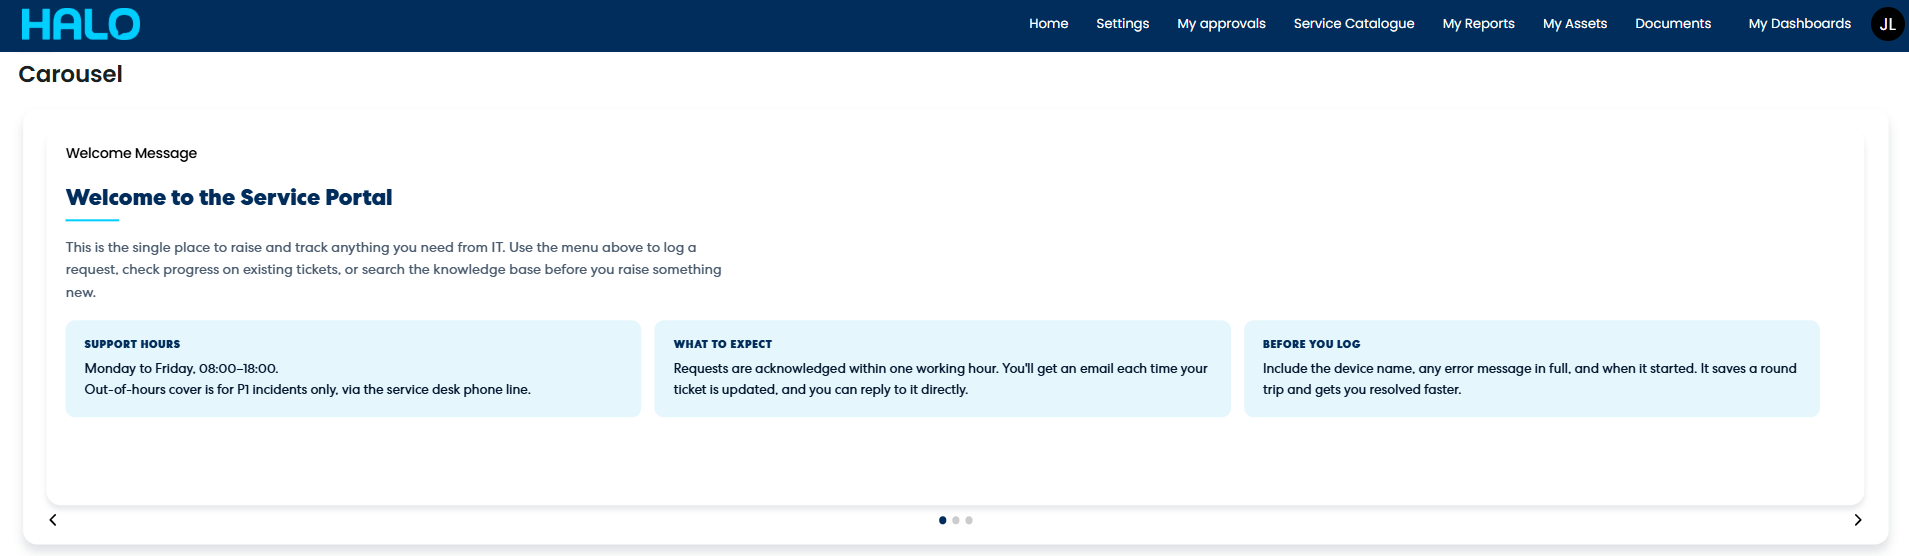
Außerdem steht nun ein Karussell-Widget zur Verfügung, mit dem mehrere Folien in regelmäßigen Abständen durchlaufen werden können. Die Reihenfolge und die Anzeigedauer der einzelnen Folien lassen sich konfigurieren, und die Nutzer können manuell zwischen den Folien wechseln.
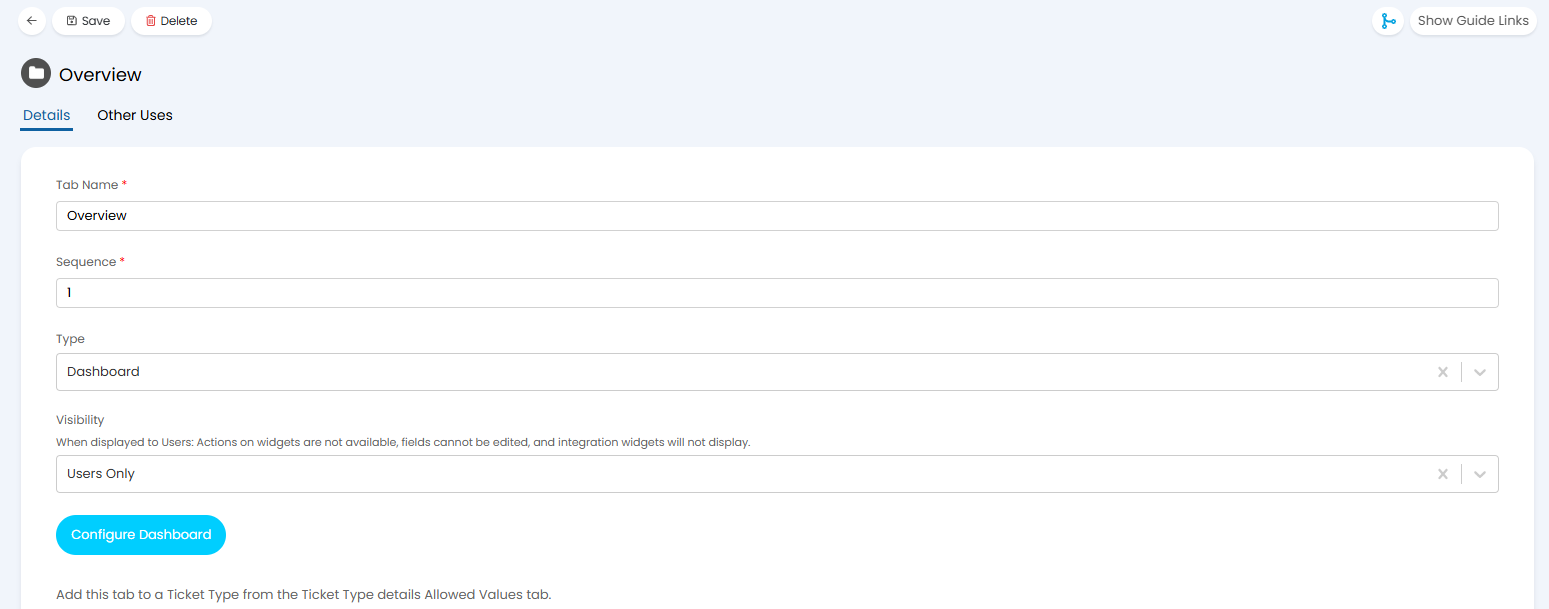
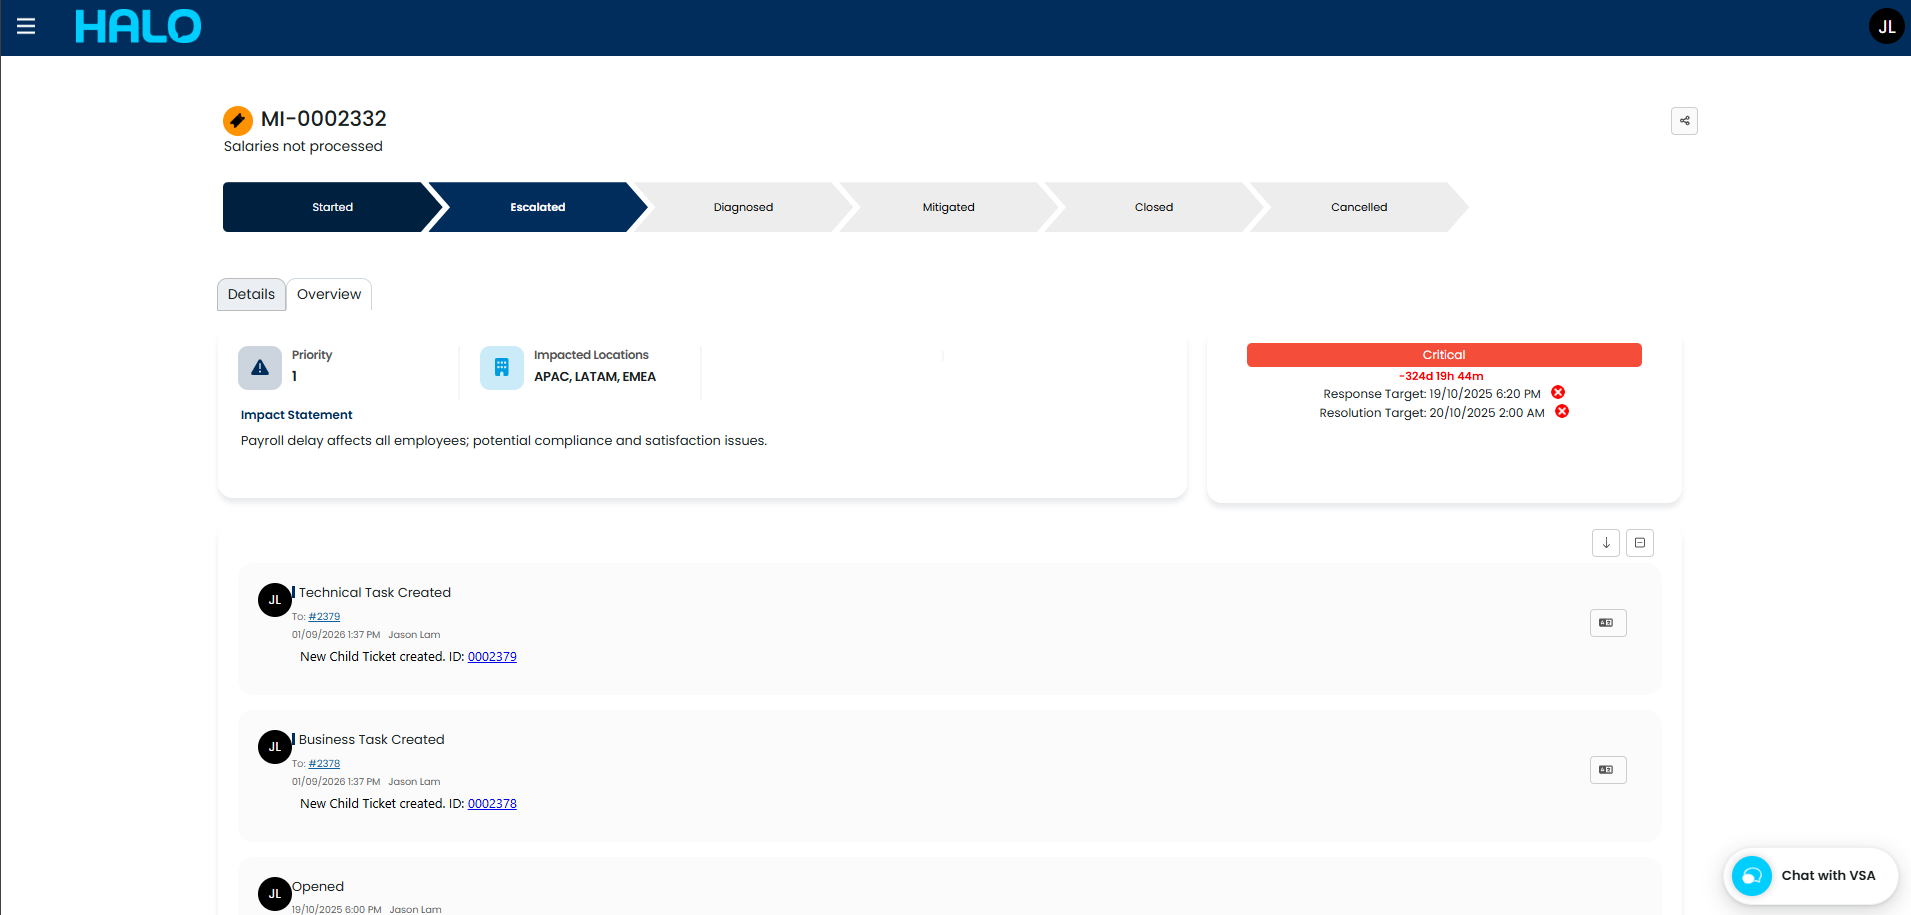
Bei Tickets, die über das Portal erstellt wurden, können Spaltenprofile nun als Dashboards angezeigt werden, wobei alle Widgets der Agentenanwendung unterstützt werden. Benutzerdefinierte Dashboard-Registerkarten für Tickets können so konfiguriert werden, dass sie Agenten, Benutzern oder beiden angezeigt werden. Dadurch haben Administratoren die Kontrolle darüber, welche Informationen den Endbenutzern in ihren Ticketansichten angezeigt werden.
Unsere erweiterten Aufgaben in der To-do-Liste können nun einen optionalen Link enthalten, der sowohl für Mitarbeiter als auch für Nutzer sichtbar ist, wenn die Aufgabe erledigt wird. Auf diese Weise können Nutzer im Rahmen eines strukturierten Prozesses zu einem Formular, einem Dokument oder einer Ressource weitergeleitet werden.
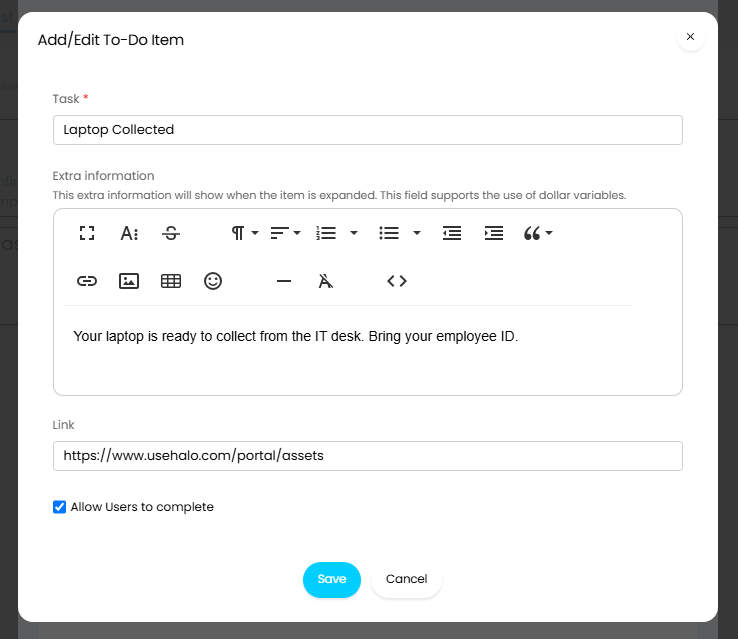
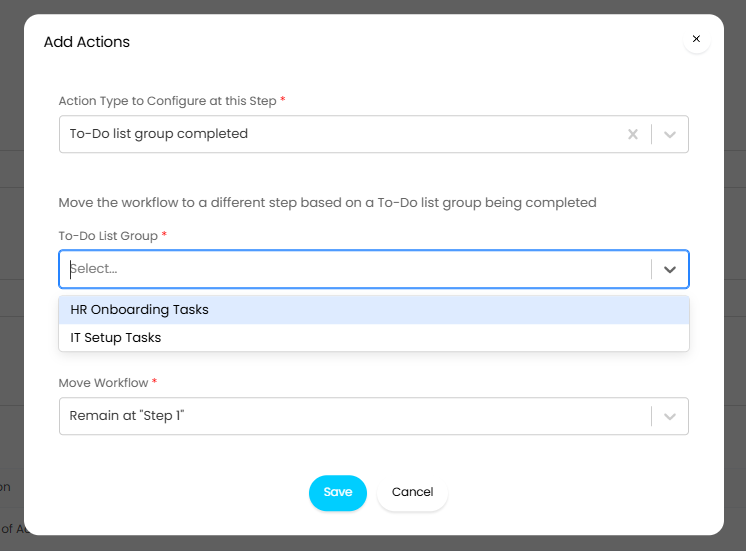
Wenn ein Ticket-Typ den Benutzern Aufgabenlisten anzeigt, ist es nun auch möglich, den Benutzern zu gestatten, Aufgaben selbst abzuschließen. Die Einstellung „Abschluss der Aufgabenliste durch den Benutzer“ bietet drei Optionen: „Nicht erlaubt“, „Immer erlaubt“ oder „Kann pro Aufgabe festgelegt werden“ – damit lassen sich die Berechtigungen zum Abschluss einzelner Aufgaben beim Hinzufügen zu einem Ticket festlegen.
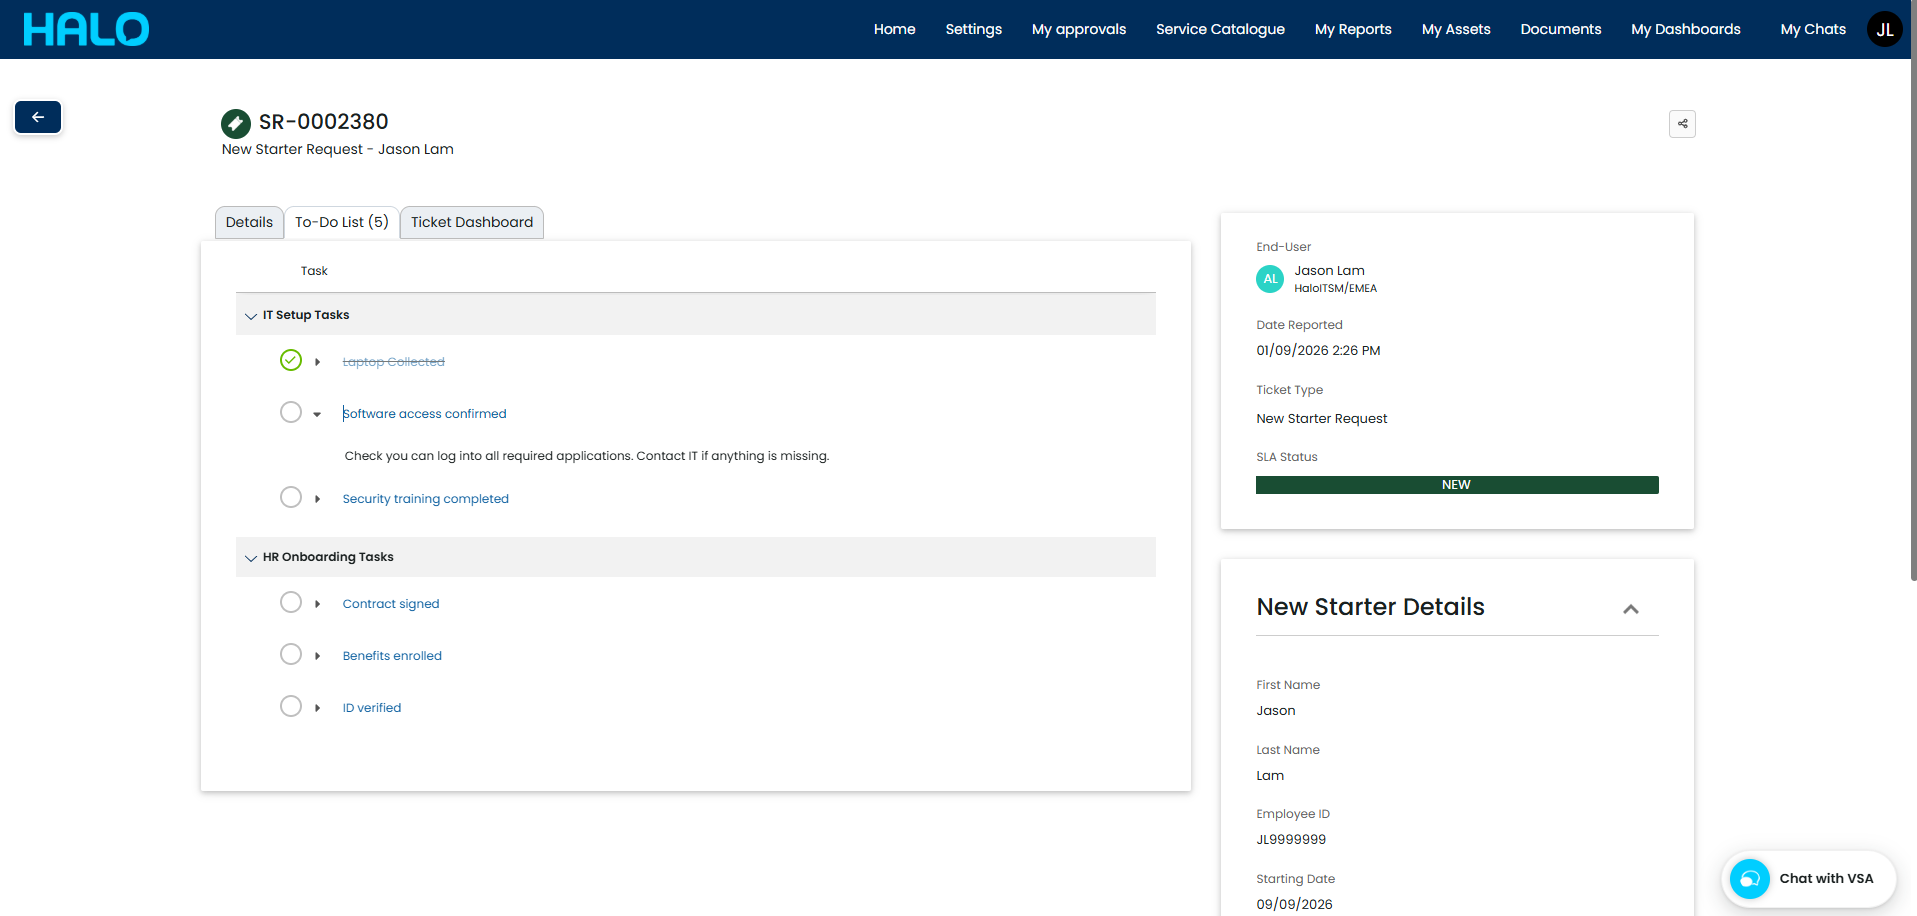
Die für Aufgabenlistengruppen und Vorlagen festgelegten Abschlussberechtigungen werden auf Tickets übertragen, wobei die Einstellung auf Ticketebene die Vorlage überschreibt, wenn sie auf „Immer zulässig“ oder „Nicht zulässig“ gesetzt ist. Wenn ein Benutzer eine Aufgabenliste oder -gruppe abschließt, können die entsprechenden Workflow-Aktionen ausgelöst werden, um den Workflow voranzutreiben.
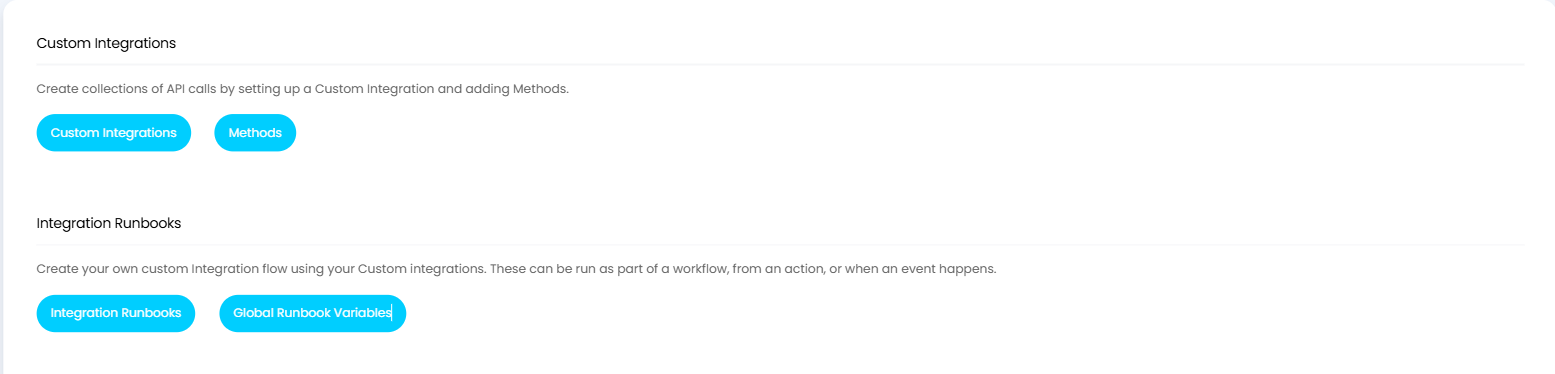
In dieser Version haben wir eine globale Liste von Runbook-Variablen eingeführt, wodurch häufig verwendete Werte in jedem Runbook verfügbar sind. Durch die Aktualisierung einer globalen Variablen wird die Änderung überall dort übernommen, wo sie referenziert wird, sodass einzelne Runbooks nicht mehr aktualisiert werden müssen. Globale Variablen werden in der Konfiguration nachverfolgt und können zwischen Instanzen synchronisiert werden.
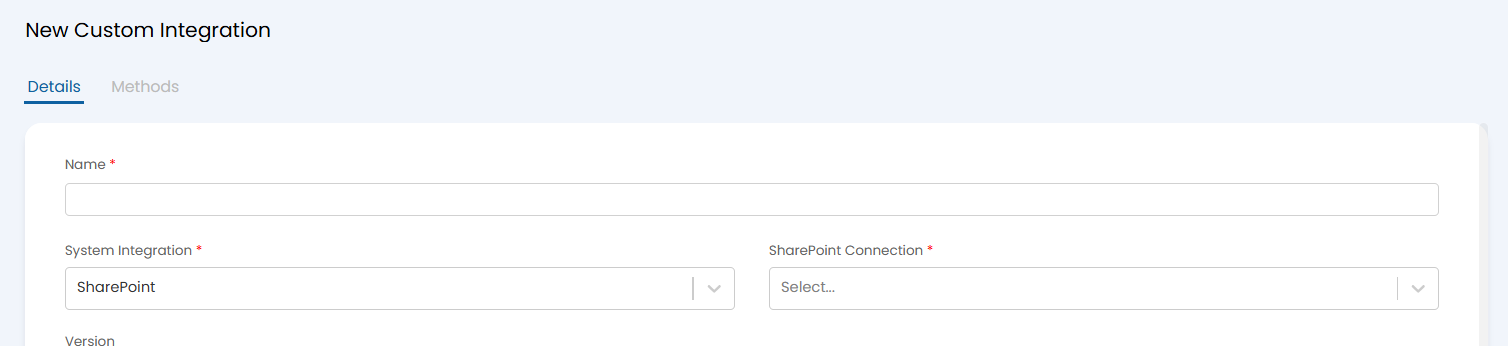
Zusätzlich zu der oben genannten Erweiterung des Runbooks können nun SharePoint-Verbindungen, die die Authentifizierungsmethode per Autorisierungscode nutzen, innerhalb benutzerdefinierter Integrationen verwendet werden. Dadurch erweitern sich die Anwendungsszenarien, in denen SharePoint-Daten in Halo-Workflows eingebunden werden können und umgekehrt.
Darüber hinaus werden Änderungen an den Beziehungen von Konfigurationselementen nun als Teil des Ereignistyps „Konfigurationselement aktualisiert“ erfasst. Wenn die Beziehungen eines Konfigurationselements aktualisiert werden, kann dies erkannt und genutzt werden, um die entsprechende Benachrichtigung oder Automatisierung auszulösen.
Beim Anzeigen einer Ereignisregel werden nun in einem neuen Reiter alle Ereignisse angezeigt, die dieser Regel entsprochen haben. So erhalten Administratoren einen Überblick über die Regelaktivität, ohne eine separate Abfrage durchführen zu müssen.
Es wurde eine neue Einstellung „Ticket-Benutzer anhand des Benutzers des Assets ermitteln“ eingeführt, um den Benutzer, der einem zugeordneten Asset zugeordnet ist, als Ticket-Benutzer zu verwenden. Wenn kein Asset zugeordnet ist oder das Asset keinen Benutzer hat, werden die bestehenden Einstellungen als Ausweichlösung verwendet.
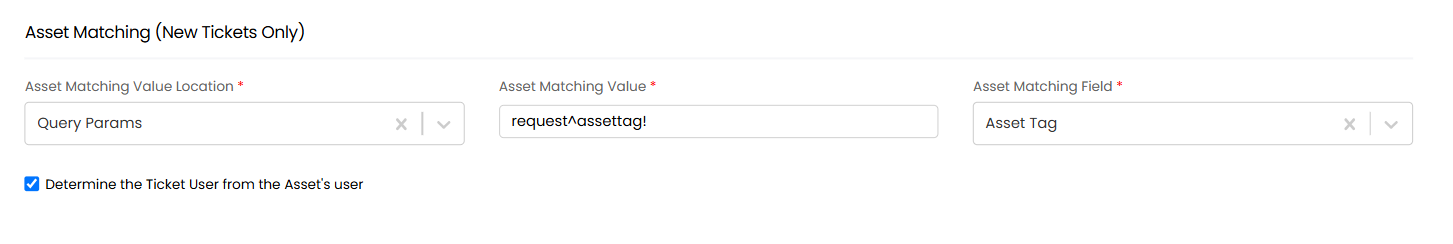
Ereignisse können nun auch mithilfe von Abfrageparametern anstelle eines JSON-Hauptteils gesendet werden, wobei der Zugriff auf die Werte über die Syntax „request^property_name“ erfolgt.
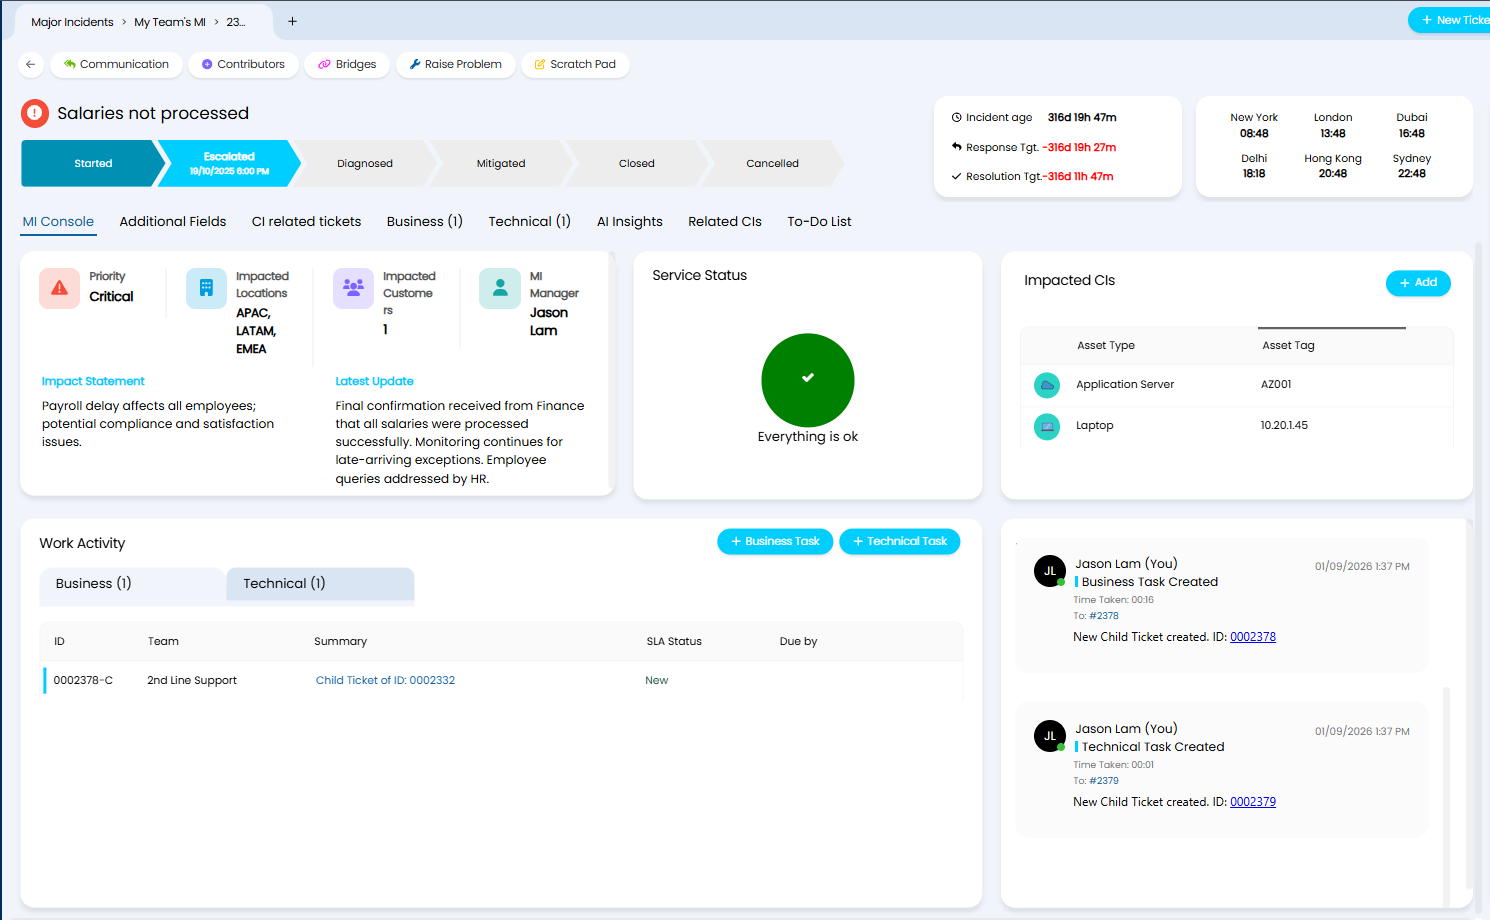
In dieser Version können Servicestatus als Widget angezeigt werden, das sowohl für Agenten als auch für Endbenutzer verfügbar ist. Wird das Widget auf einem Ticket-Dashboard platziert, zeigt es automatisch die Status der mit diesem Ticket verknüpften Dienste an. Die gleichen Konfigurationsoptionen, die in den Einstellungen des Self-Service-Portals zur Steuerung der anzuzeigenden Servicestatus verfügbar sind, stehen auch für jedes einzelne Widget zur Verfügung.
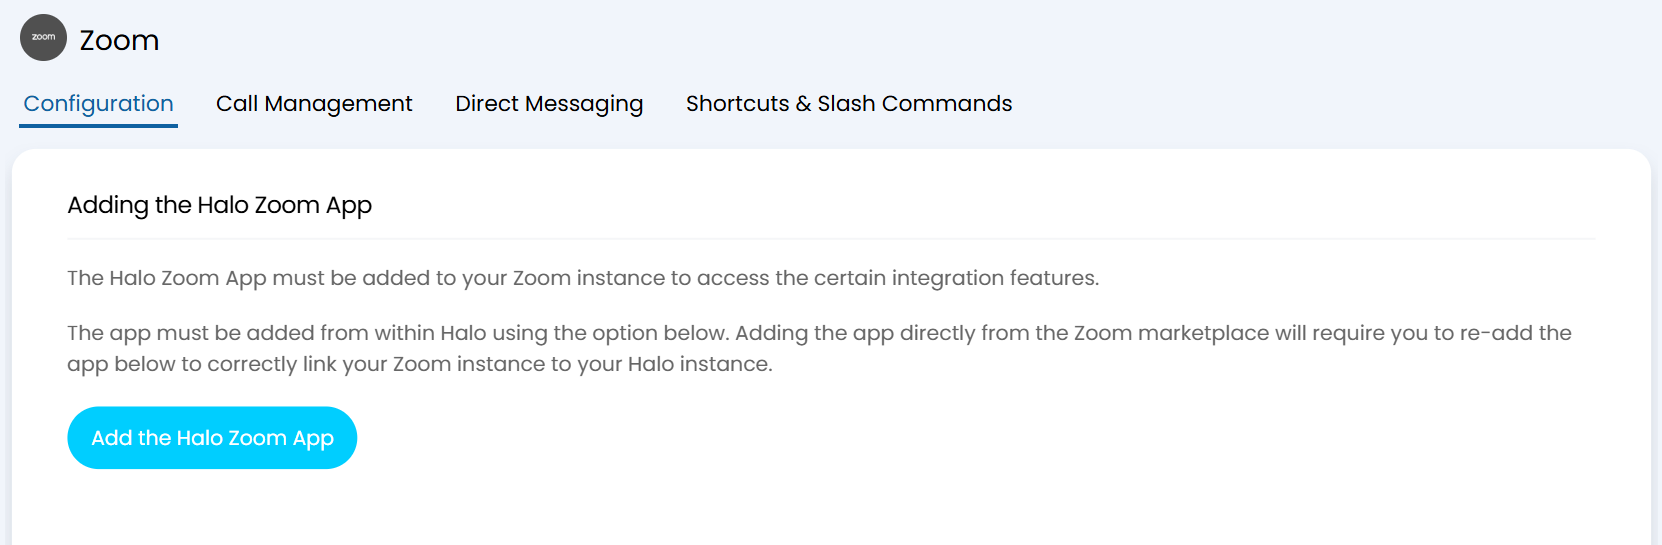
Eine neue Halo-App steht nun zur Installation in Ihrer Zoom-Instanz bereit und ermöglicht es Agenten, Halo-Aufgaben direkt aus Zoom Workspace heraus auszuführen. Die App wird installiert, indem Sie den Anmeldevorgang in Halo abschließen.
Die App bietet zwei Funktionsbereiche. Mit „Direct Messaging“ können Mitarbeiter einem Nutzer direkt aus einem Ticket heraus eine Nachricht in Zoom senden. Unterhalb der E-Mail-Adresse des Nutzers erscheint im Ticket die Option „Nachricht in Zoom“, über die sich ein Eingabefeld zum Verfassen und Versenden der Nachricht öffnet.
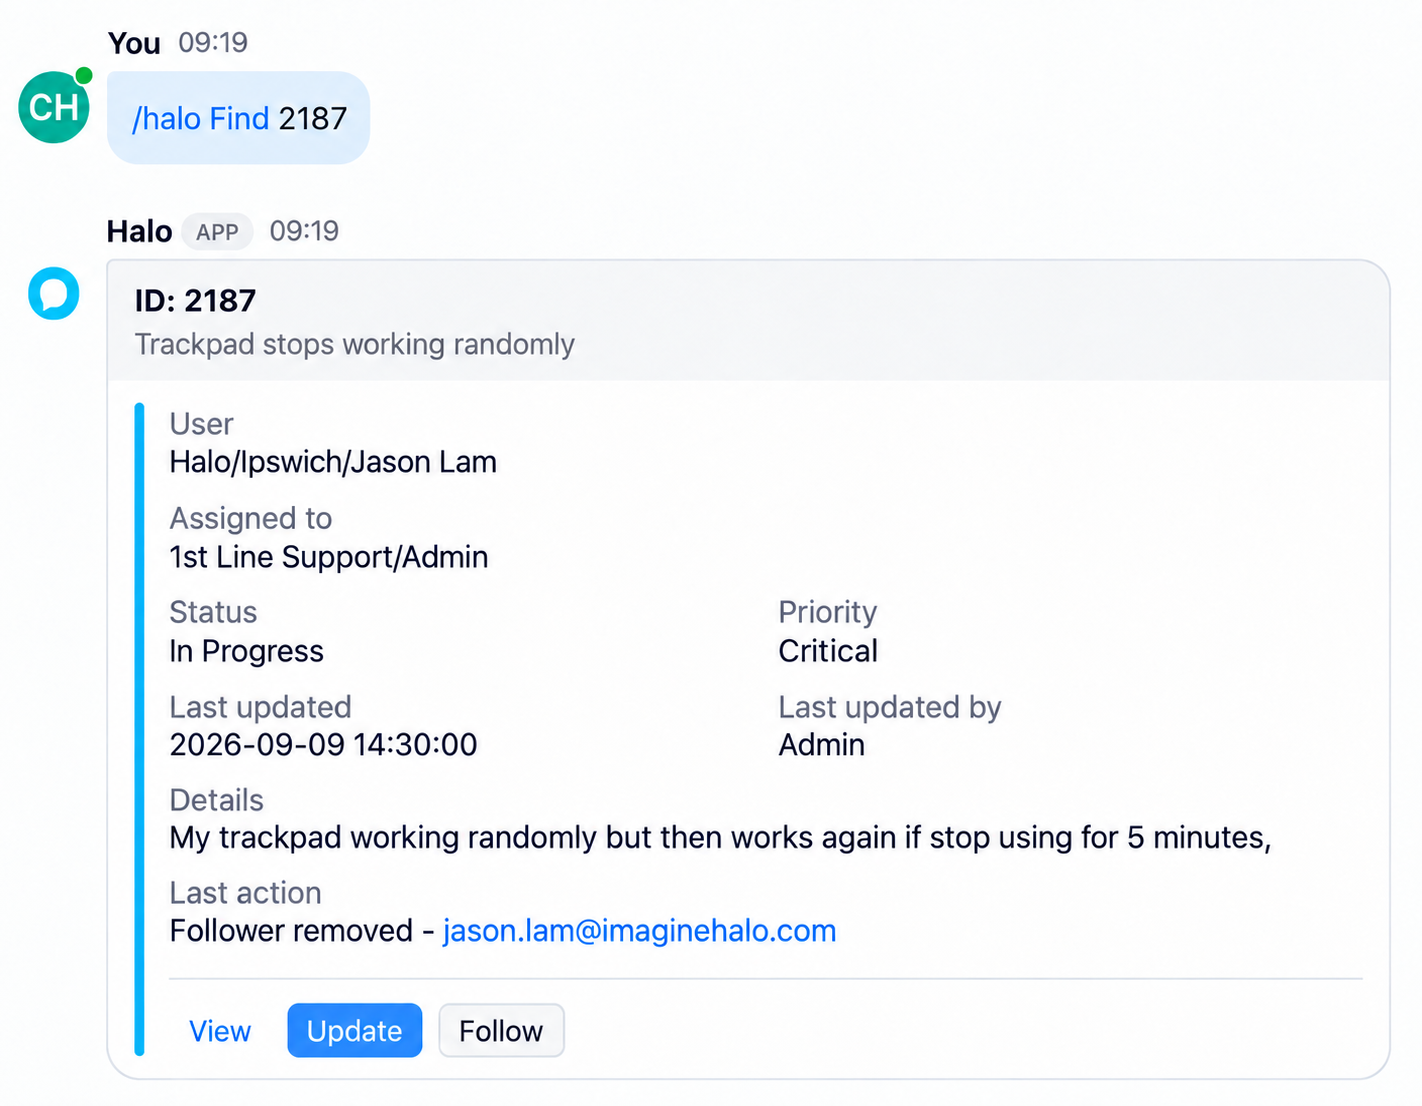
Sobald die App installiert ist, stehen auch Tastenkombinationen und Slash-Befehle zur Verfügung. Jeder Agent meldet sich mit dem Befehl „/halo Connect“ bei seinem Halo-Konto an. Danach stehen folgende Befehle zur Verfügung: „/halo Follow“ und „Unfollow“ zum Verwalten von Ticket-Abonnenten, „/halo Create“ zum Erstellen eines neuen Tickets, „/halo Update“ zum Hinzufügen einer Notiz und Aktualisieren des Ticketstatus, „/halo Find“ zum Abrufen grundlegender Ticketinformationen mit Aktionsschaltflächen zum Anzeigen, Aktualisieren oder Abonnieren sowie „/halo Disconnect“ zum Trennen der Verbindung. Zudem stehen Nachrichten-Shortcuts zur Verfügung, mit denen sich Mitarbeiter direkt aus einer erhaltenen Zoom-Nachricht ein Ticket erstellen können.
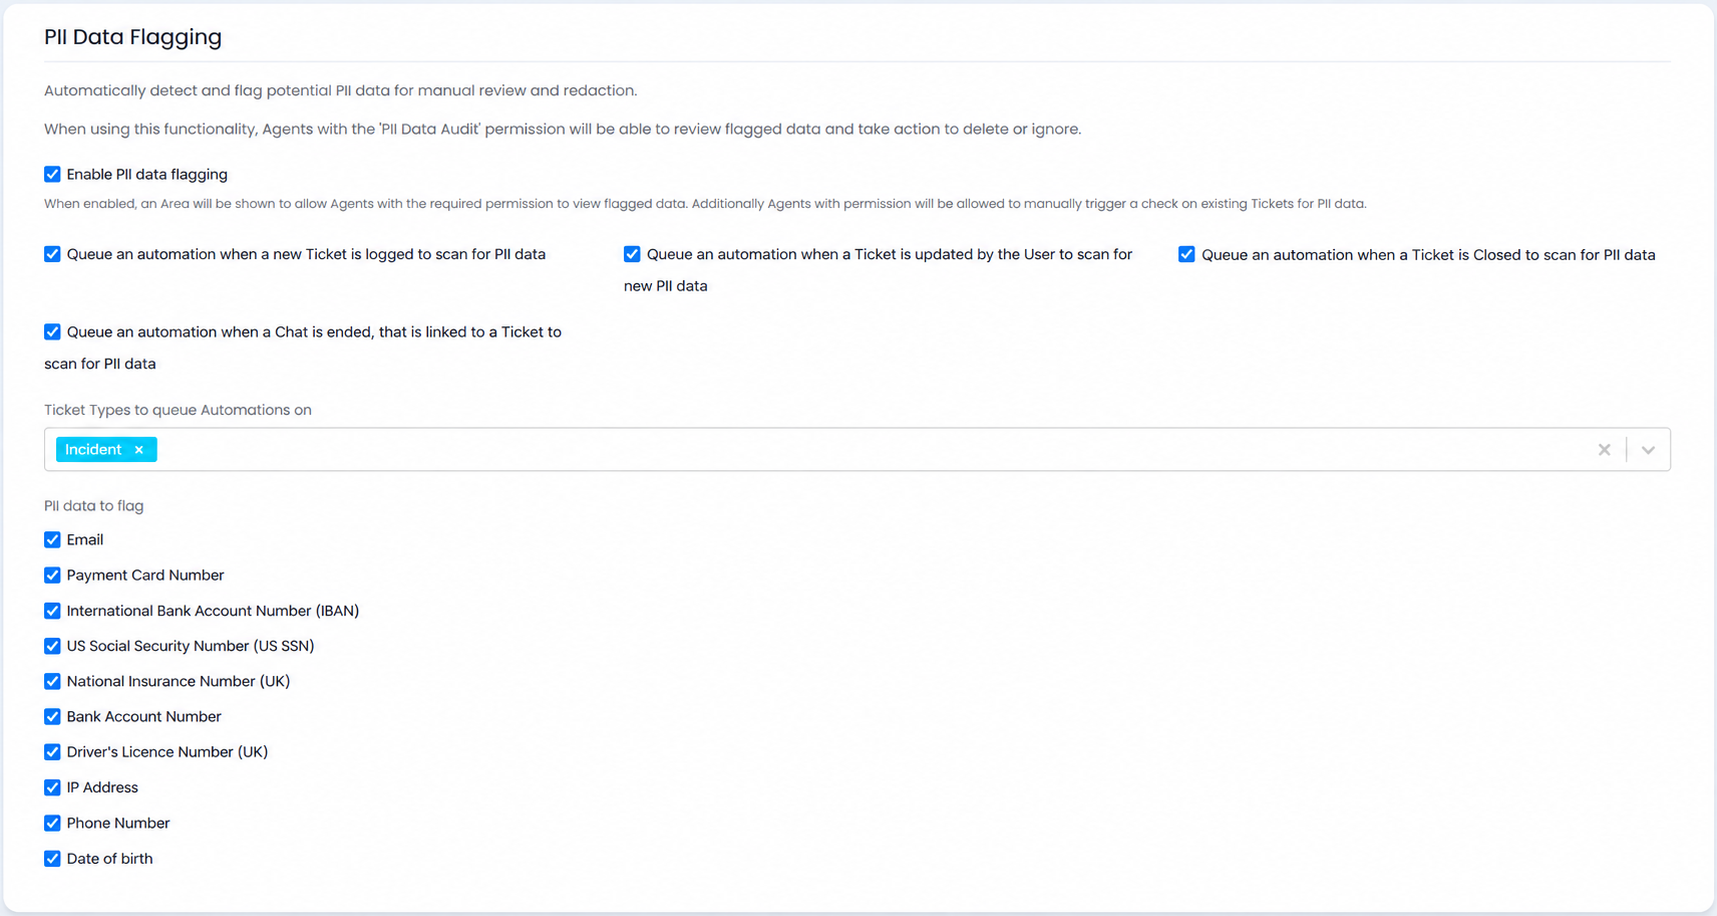
Es stehen neue Funktionen zur Verbesserung des Datenschutzes zur Verfügung, mit denen potenzielle personenbezogene Daten in Tickets und Chats identifiziert und unkenntlich gemacht werden können. Die Funktion wird unter „Konfiguration“ > „Benutzer“ > „Allgemeine Einstellungen“ aktiviert. Dort können Sie auch Automatisierungen konfigurieren, um bei bestimmten Ereignissen nach personenbezogenen Daten zu suchen, sowie die Ticket-Typen festlegen, für die diese gelten sollen.
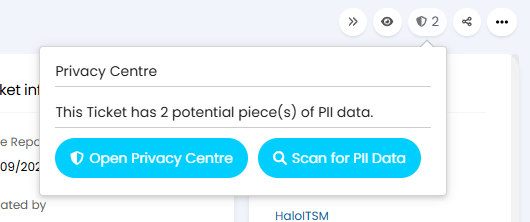
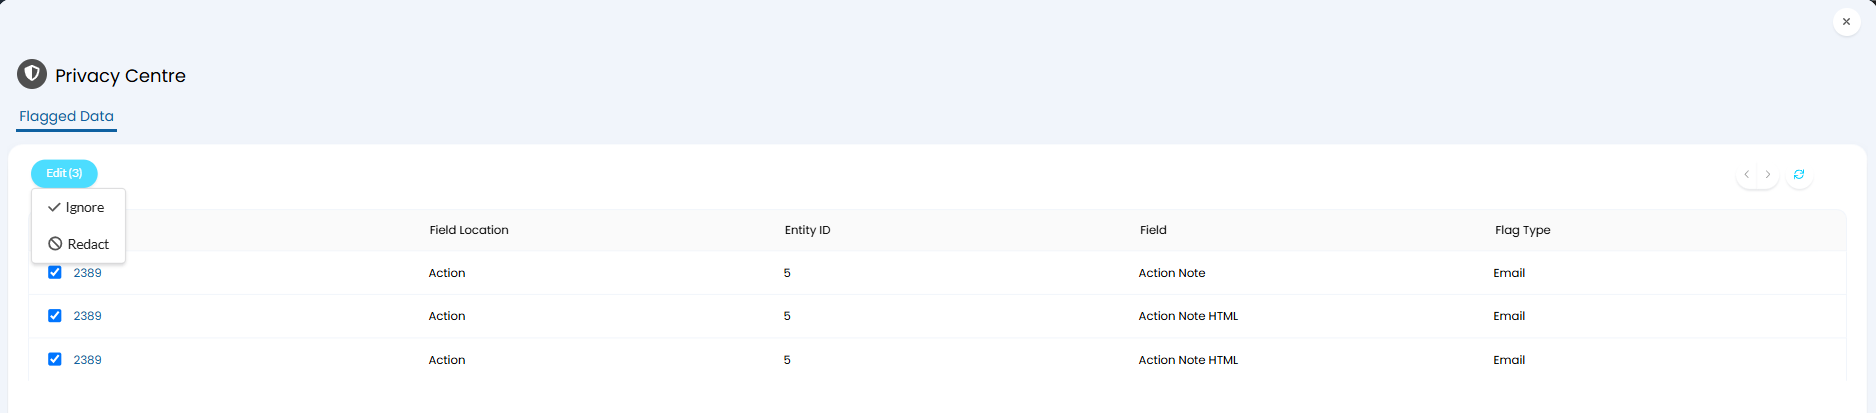
Nach der Aktivierung erscheint auf den Tickets ein Schildsymbol, das die Anzahl der aktiven PII-Erkennungen anzeigt. Wenn Sie den Mauszeiger über das Symbol bewegen, können Sie einen manuellen Scan auslösen oder das Datenschutzcenter öffnen, um die markierten Daten anzuzeigen. Dort können Sie mehrere Elemente zur Schwärzung oder zum Verwerfen auswählen oder einzelne Erkennungen vor dem Ergreifen von Maßnahmen im Detail überprüfen. Nach der Schwärzung werden die markierten Daten durch den Typ der erkannten Daten ersetzt. Die Schwärzung ist dauerhaft und kann nicht rückgängig gemacht werden.
In der Navigation steht außerdem ein „Privacy Centre“-Modul zur Verfügung, das eine Liste aller Tickets mit aktiven Erkennungen personenbezogener Daten sowie ein Prüfprotokoll mit dem Verlauf der Schwärzungen und Ausblendungen enthält. Die folgenden Felder werden gescannt: Ticketdetails und Details (HTML), Aktionsnotizen, Notizen (HTML), E-Mail-Text und E-Mail-Text (HTML) sowie Chat-Nachrichten und Chat-Nachrichten (HTML).
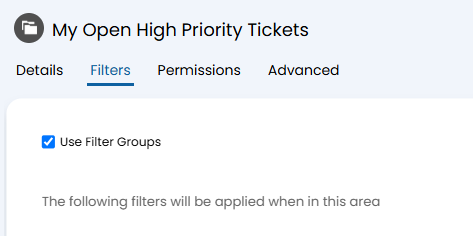
Ticketbereiche unterstützen nun Kriteriengruppen, sodass Sie Tickets filtern und abrufen können, die bestimmten Kombinationen von Bedingungen entsprechen. Damit steht die bereits an anderer Stelle in der Plattform verfügbare Funktionalität der Kriteriengruppen nun auch in den Ticketbereichen zur Verfügung, wodurch Administratoren eine präzisere Kontrolle darüber erhalten, welche Tickets in den einzelnen Bereichen angezeigt werden.
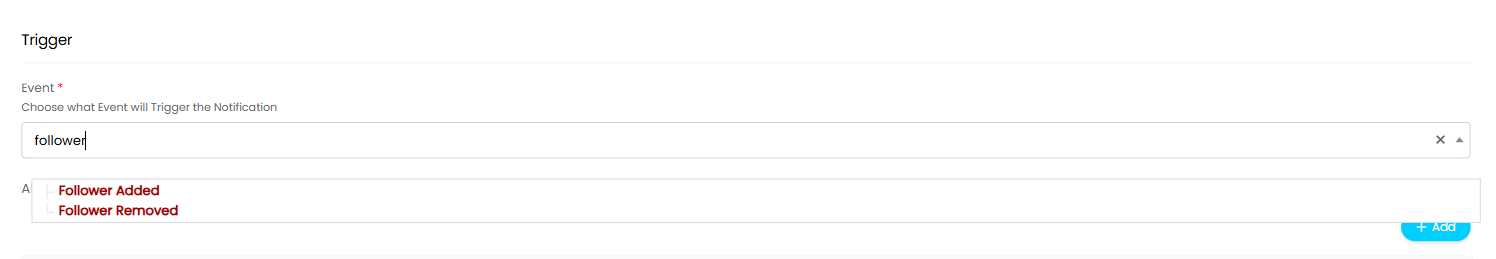
Außerdem wurde ein neuer Benachrichtigungstyp „Follower“ hinzugefügt, zusammen mit zwei neuen Ereignisauslösern: „Follower hinzugefügt“ und „Follower entfernt“. Damit können Benachrichtigungen oder Automatisierungen ausgelöst werden, wenn ein Follower zu einem Ticket hinzugefügt oder daraus entfernt wird.
Das Datum, an dem ein Ticket gegen sein SLA verstößt, kann nun in speziellen Datenbankspalten gespeichert werden, was eine präzisere Berichterstattung und Analyse von Verstößen ermöglicht. Die Einstellung „Datum des SLA-Verstoßes speichern“ wird pro Ticket-Typ aktiviert.
Sobald sie aktiv sind, werden die Daten zu den Verstößen in der Tabelle „FaultsMetrics“ erfasst, wobei für Verstöße gegen Reaktions- und Lösungsfristen separate Spalten vorgesehen sind. Diese Daten können per SQL abgefragt oder über die API mithilfe des Abfrageparameters „includemetrics“ abgerufen werden.
Über die Ressourcenbuchung ist es nun möglich, mehrere Ressourcen gleichzeitig zu buchen. Die maximale Anzahl der Ressourcen, die in einer einzelnen Buchung gebucht werden können, wird pro Buchungstyp über die Einstellung „Maximale Anzahl der zu buchenden Ressourcen“ festgelegt.
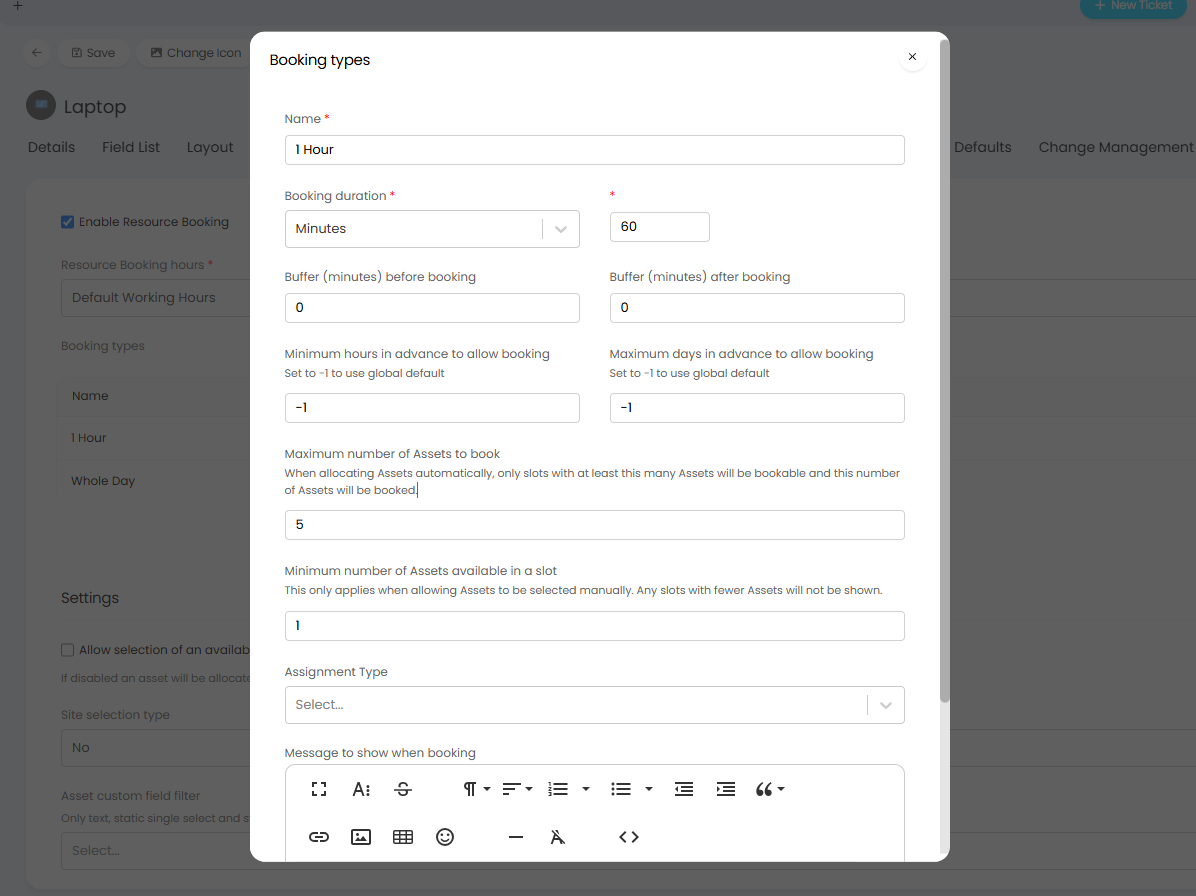
Wenn die Asset-Auswahl nicht aktiviert ist, werden nur Slots angezeigt, in denen mindestens die konfigurierte maximale Anzahl an Assets verfügbar ist, und die gesamte maximale Anzahl wird automatisch zugewiesen. Wenn die Asset-Auswahl aktiviert ist, steuert die Einstellung „Mindestanzahl der in einem Slot verfügbaren Assets“, welche Slots angezeigt werden, und die Benutzer können dann bis zur konfigurierten Höchstzahl auswählen.
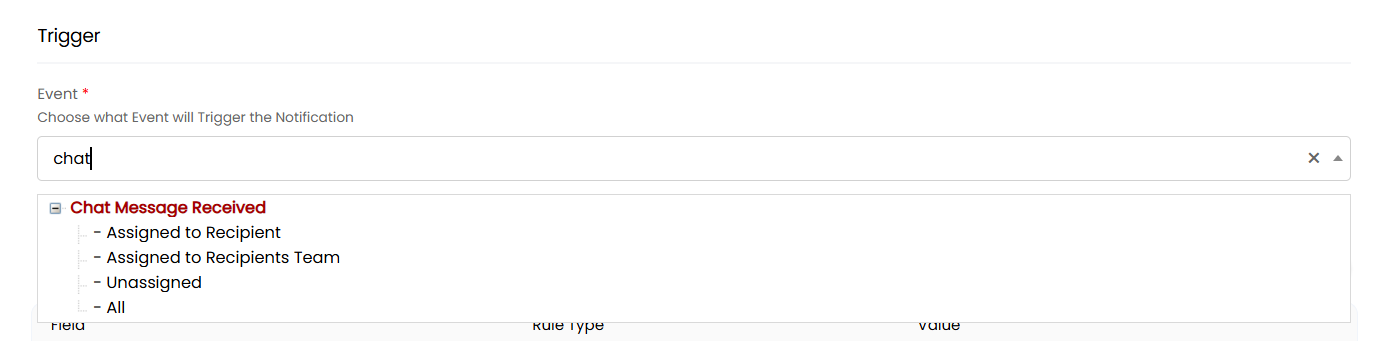
Dank eines neuen Benachrichtigungstyps „Chat-Nachricht empfangen“ werden Agenten benachrichtigt, wenn eine neue Nachricht über Microsoft Teams oder Slack zu einem Ticket eingeht. So können sie den Überblick über Ticket-Konversationen in Chat-Kanälen behalten, ohne diese separat überwachen zu müssen.
Für weitere Informationen und um alle neuen Funktionen anzuzeigen, klicken Sie auf das Fragezeichen oben rechts auf Ihrem Bildschirm und wählen Sie dann „Versionsdetails anzeigen“ aus.
Wenn Sie mehr über zukünftige Entwicklungen erfahren möchten, werfen Sie hier einen Blick auf unsere Roadmap!
Wenn Sie mit einem unserer Mitarbeiter über bestimmte Funktionen sprechen möchten oder weitere konkrete Fragen haben, wenden Sie sich bitte an Ihren Customer Success Manager oder kontaktieren Sie uns einfach – wir melden uns dann so schnell wie möglich bei Ihnen!