








Identification des actifs
Halo Discovery identifie les périphériques et les logiciels présents sur votre réseau et maintient la CMDB à jour, depuis la même plateforme que celle sur laquelle vos équipes travaillent déjà.


Pas de console séparée
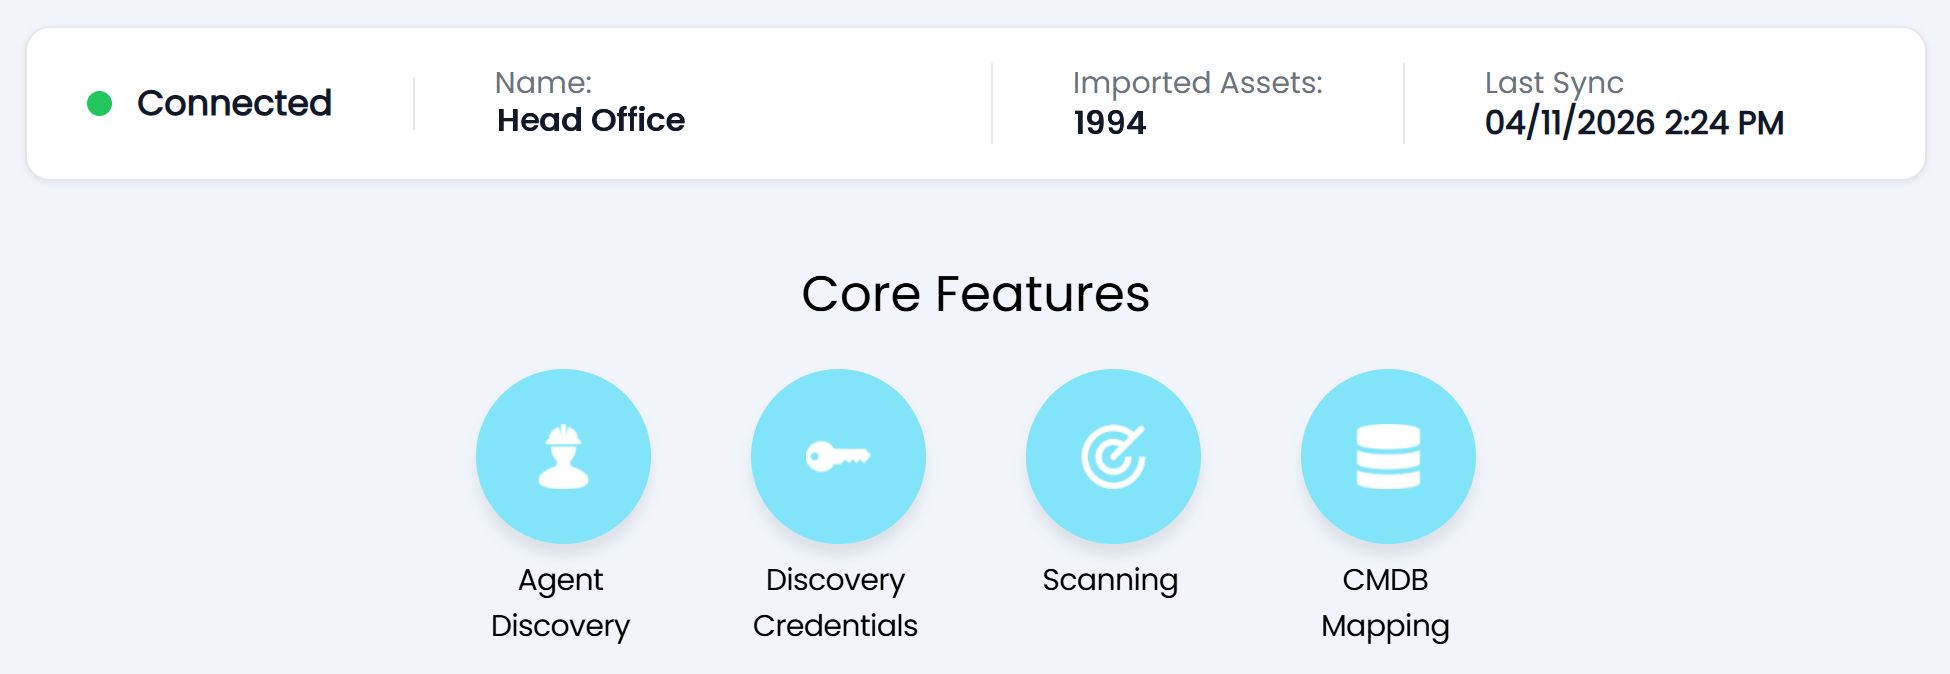
La fonctionnalité de découverte est configurée et exécutée au sein de Halo, et les ressources détectées sont directement intégrées à la CMDB de Halo. Halo se charge de mettre en place la connexion au service de découverte à votre place ; vous n’avez donc pas besoin d’héberger de serveur supplémentaire, de gérer de connecteur ni d’apprendre à utiliser un deuxième produit.

Basées sur des agents et sans agents
Installez l'agent sur les appareils Windows, macOS et Linux afin que les ordinateurs portables soient protégés où qu'ils se trouvent. Associez vos identifiants à un agent : celui-ci analysera alors les serveurs, les commutateurs et les imprimantes de son réseau local qui ne peuvent pas exécuter d'agent eux-mêmes.

Trouvez les appareils que personne n'a enregistrés
Activez la visibilité du réseau : les agents enregistrent alors chaque appareil détecté sur le réseau local en indiquant son adresse MAC et son adresse IP. Les appareils ainsi détectés sont signalés comme « inconnus » jusqu’à ce qu’un agent ou une analyse des identifiants vienne compléter ces informations ; les lacunes dans la couverture sont ainsi visibles et non masquées.

Directement intégré à la CMDB
Le mappage de la CMDB utilise la même configuration que les autres intégrations CMDB de Halo. La correspondance des utilisateurs, les mappages de sites et de types d'actifs déterminent à quelle catégorie appartient le périphérique, les mappages de champs définissent les informations à renseigner et les règles de statut gèrent les actifs nouveaux, supprimés et redécouverts.

Restez à jour sans avoir à courir partout
Les modifications sont transmises à Halo via des webhooks dès qu'elles sont détectées. Les enregistrements relatifs à un même périphérique provenant de plusieurs sources sont fusionnés avant d'être transmis, et des règles de nettoyage suppriment les ressources qui n'ont pas été détectées depuis une période définie. La CMDB reflète l'état réel du réseau, sans qu'aucune mise à jour manuelle ne soit nécessaire.
Identifiant de l'appareil et matériel
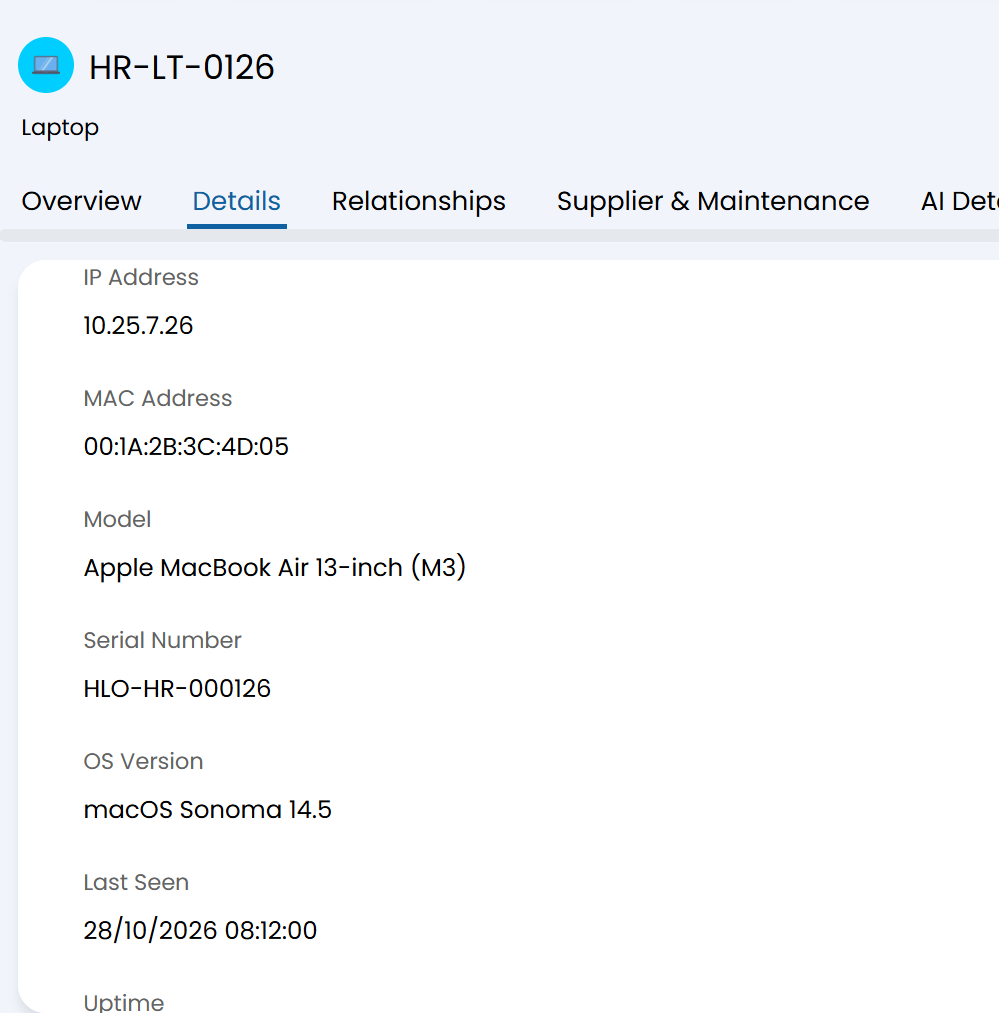
Chaque appareil détecté est associé à son nom d'hôte, son domaine, son nom de domaine complet (FQDN), ses adresses IP et MAC, sa marque, son modèle et son numéro de série, ainsi qu'aux informations relatives au processeur, à la mémoire, au stockage et à la version du système d'exploitation. La date de la dernière détection, la durée de fonctionnement et les informations relatives à l'antivirus sont également enregistrées, de sorte que chaque fiche d'actif est complétée et prête à l'emploi dès la première analyse.
Logiciels installés et licences
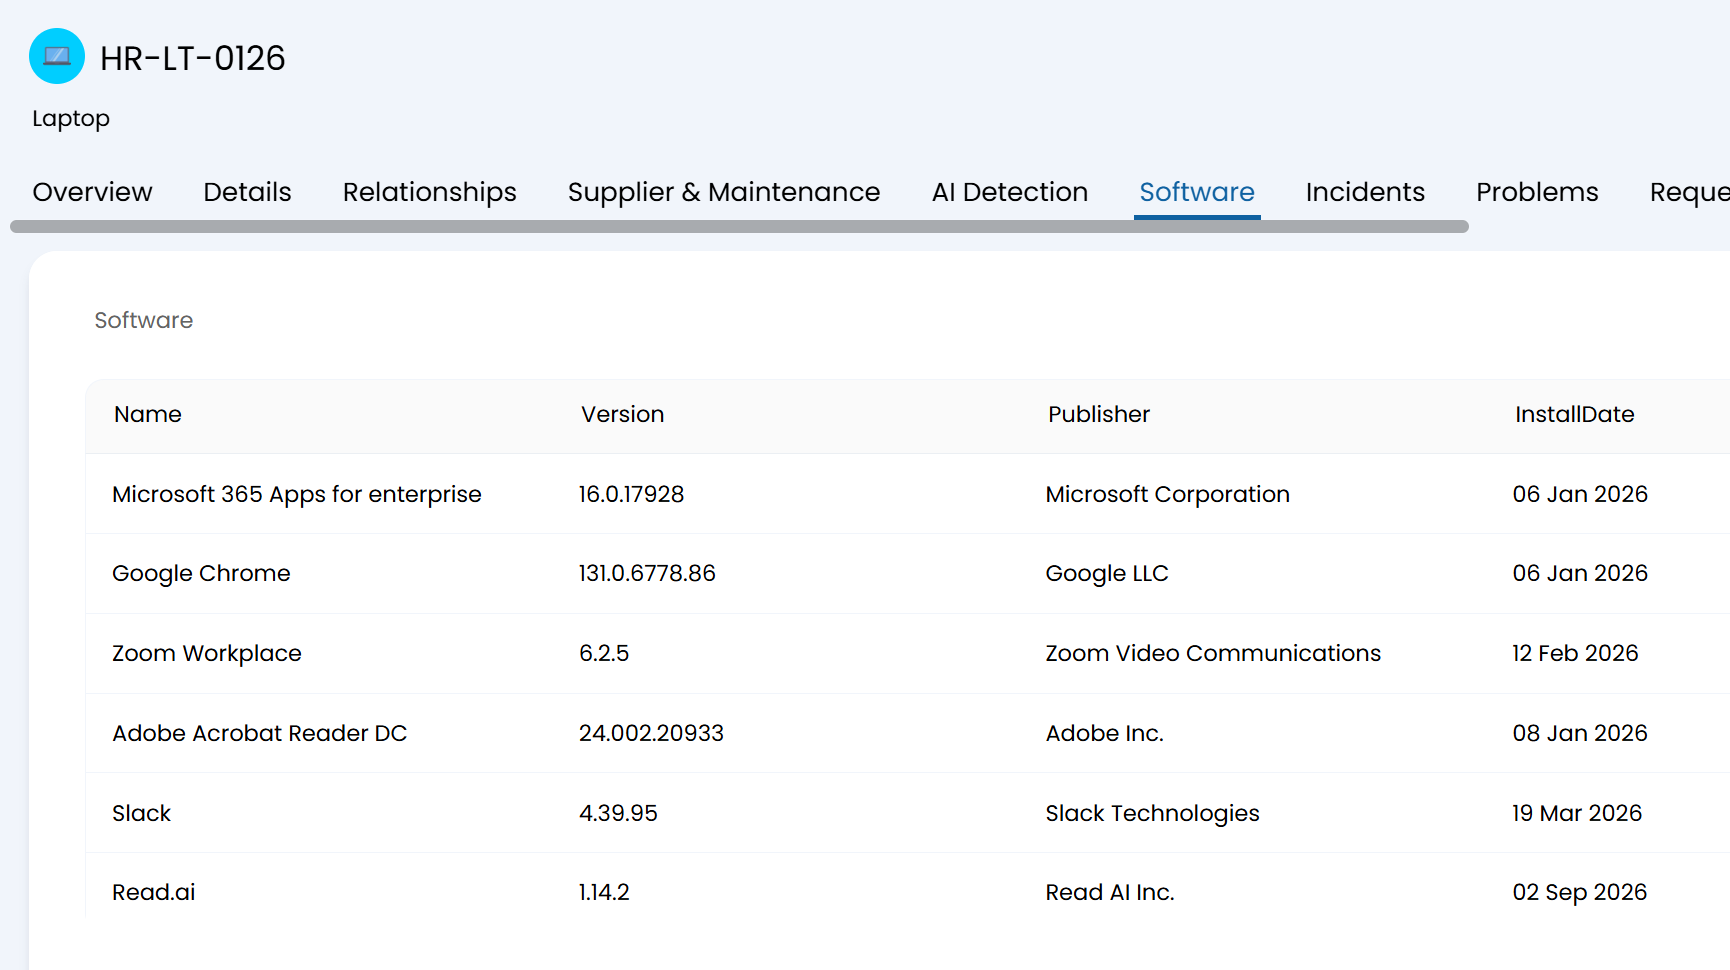
Les applications installées sont répertoriées pour chaque appareil, avec leur version et leur date d'installation, puis normalisées dans la section « Licences logicielles Halo ». Les noms des éditeurs sont harmonisés dès leur saisie ; ainsi, les variantes d'un même éditeur sont comptabilisées comme une seule et même entrée. Les droits de licence et l'utilisation reflètent ce qui est réellement installé, et la liste peut être exportée au format CSV.
Tableaux détaillés pour chaque actif
Halo Discovery recueille des informations détaillées sur chaque ressource, grâce à six onglets dédiés aux logiciels antivirus, aux cartes réseau, aux détections par IA, aux lecteurs mappés, aux disques durs et aux certificats. Chaque onglet affiche les enregistrements individuels détectés sur l'appareil. Ces enregistrements sont en lecture seule, ce qui garantit que les données reflètent fidèlement ce qui a été détecté.
Serveurs et équipements réseau
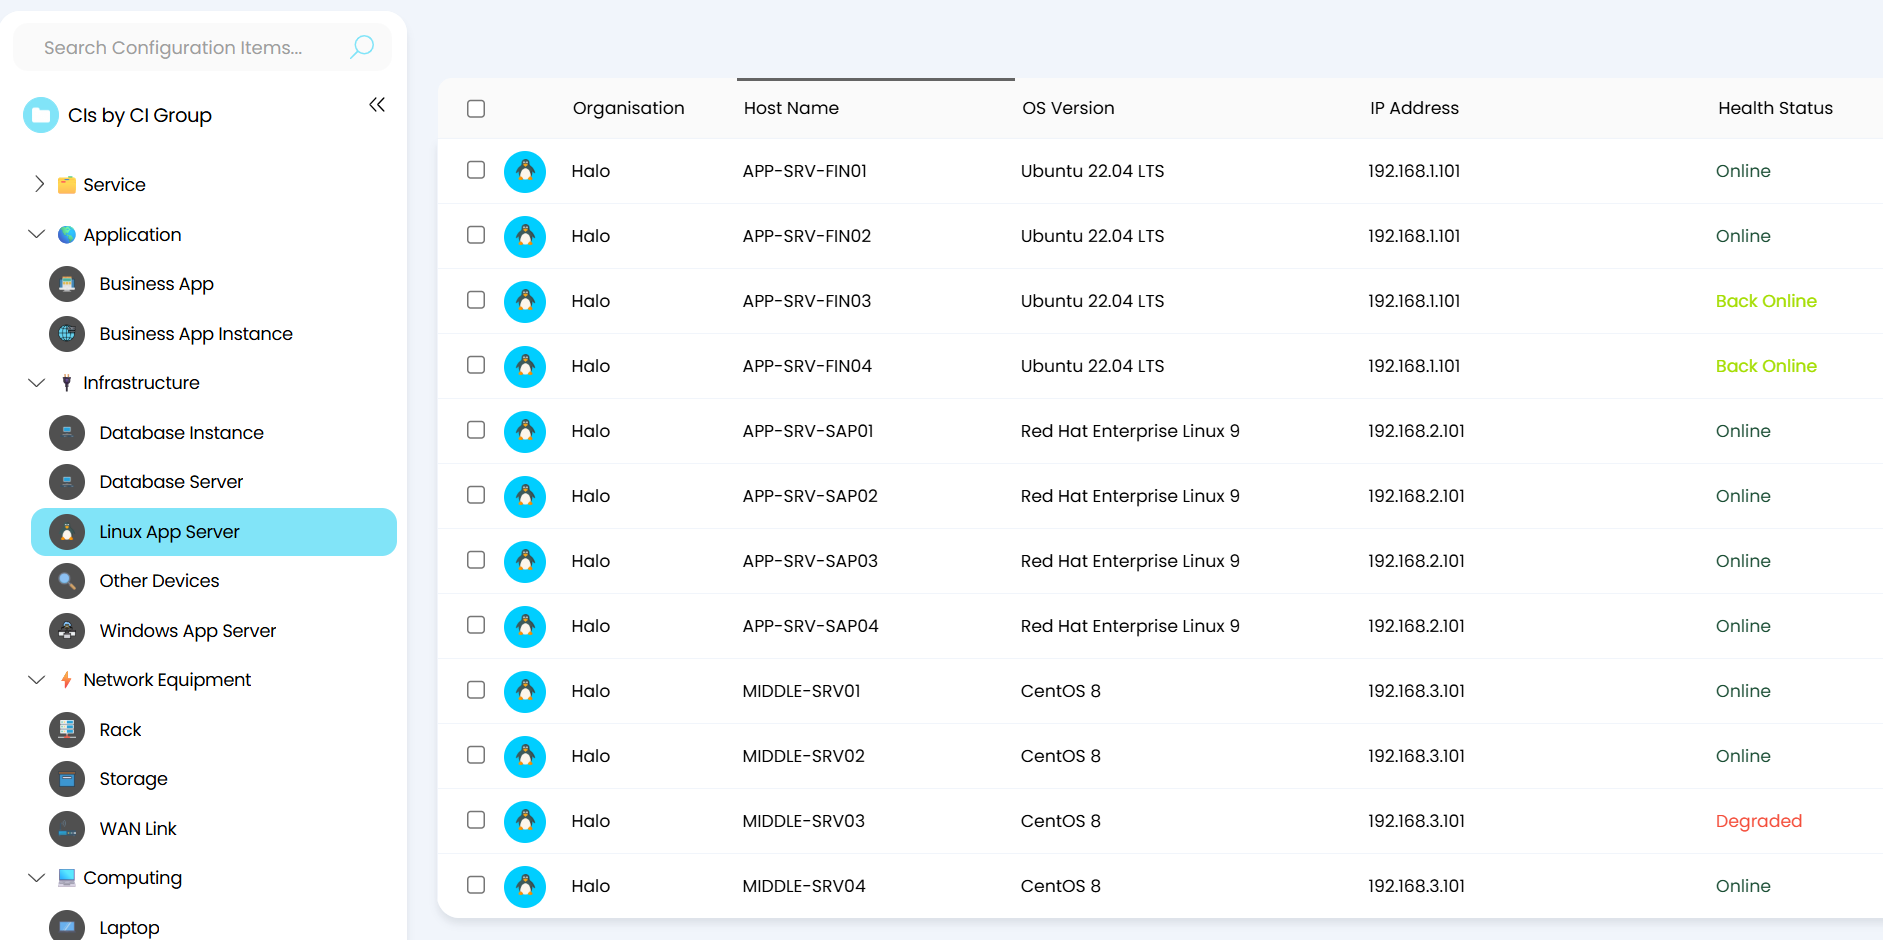
Halo Discovery permet d'identifier les serveurs et les équipements réseau, notamment les appareils Windows, Linux et macOS, les commutateurs, les routeurs, les pare-feu et les imprimantes. Les analyses avec authentification permettent à Discovery de recueillir des informations plus détaillées, notamment sur le matériel, les systèmes d'exploitation, les logiciels installés, les services et la configuration réseau, sans qu'il soit nécessaire d'installer un agent.
La numérisation selon vos besoins
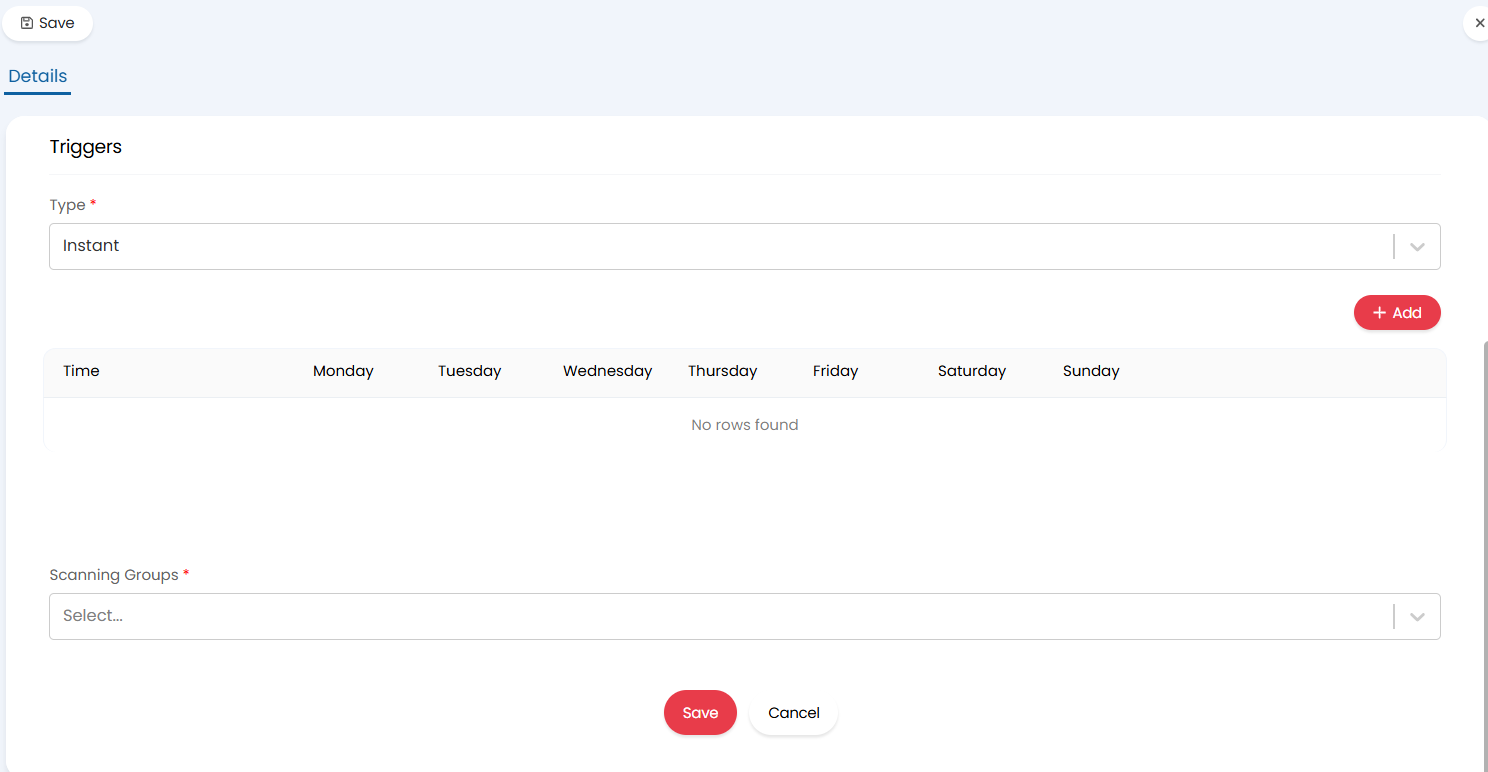
Les tâches d'analyse ciblent des adresses IP ou des plages d'adresses IP, des domaines Active Directory ou des unités organisationnelles, avec exclusion d'adresses spécifiques si nécessaire. Les planifications s'exécutent toutes les quelques heures ou à des heures fixes certains jours, et les groupes d'analyse disposent de fenêtres de maintenance afin que les analyses ne s'exécutent que lorsque cela convient à l'entreprise.
Plus d'un site ou d'une instance
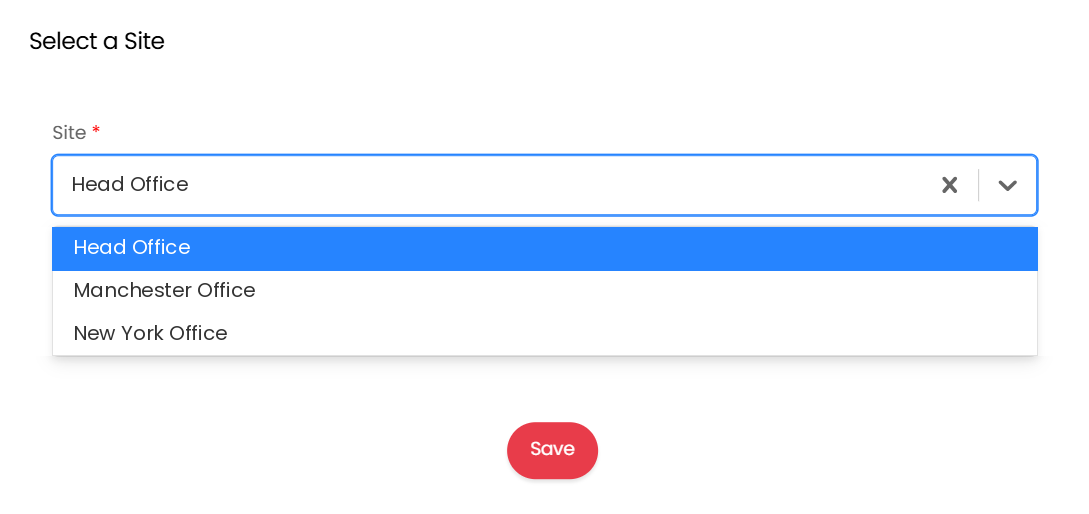
Connectez plusieurs sites et basculez entre eux à partir d'une seule vue. La configuration du mappage de la CMDB est gérée par le système de suivi des configurations ; elle peut donc être synchronisée entre les instances Halo, et un même site peut alimenter plusieurs instances.
Facile à déployer à grande échelle
Les agents peuvent être installés individuellement ou déployés de manière centralisée à l'aide d'outils tels que Group Policy ou Intune. Les mises à jour peuvent être planifiées pour des groupes d'appareils, et les exigences minimales en matière de version permettent de maintenir les agents à jour.
Les identifiants restent sur votre réseau
Les identifiants saisis dans Halo sont chiffrés à l'aide de la clé publique de l'agent avant d'être envoyés, de sorte que seul cet agent puisse les lire. Ils sont conservés dans un coffre-fort chiffré sur l'agent lui-même, et non dans le cloud, et les mots de passe enregistrés ne sont jamais affichés en clair.

Sortantes uniquement
Les agents doivent disposer d'un accès sortant sur le port TCP 443, mais aucun accès entrant. Halo fournit les noms d'hôtes des services pour votre région afin que vous puissiez les ajouter aux listes d'autorisation du pare-feu et du proxy.

Votre choix de zone de données
Lors de la création d'un site, choisissez un hébergement en UE ou aux États-Unis. Les données collectées sont stockées et traitées dans cette région, chiffrées tant en transit qu'au repos, et les fiches des ressources sont stockées dans votre instance Halo.
Principe du « privilège minimal » intégré dès la conception
L'analyse Windows fonctionne avec un compte non administratif appartenant aux groupes appropriés, l'analyse SSH utilise des commandes en lecture seule sans droits root, et le protocole SNMP ne nécessite qu'une chaîne de communauté en lecture seule ou un utilisateur v3.

Fonctionne en parallèle avec ce que vous avez déjà
Les intégrations existantes des actifs et de la CMDB continuent de fonctionner normalement. Lorsque plusieurs sources fournissent des informations sur un même actif, le moteur de rapprochement de Halo vous permet de définir quelle source a la priorité pour chaque champ.

Découvrez où l'IA est utilisée au sein de votre parc immobilier
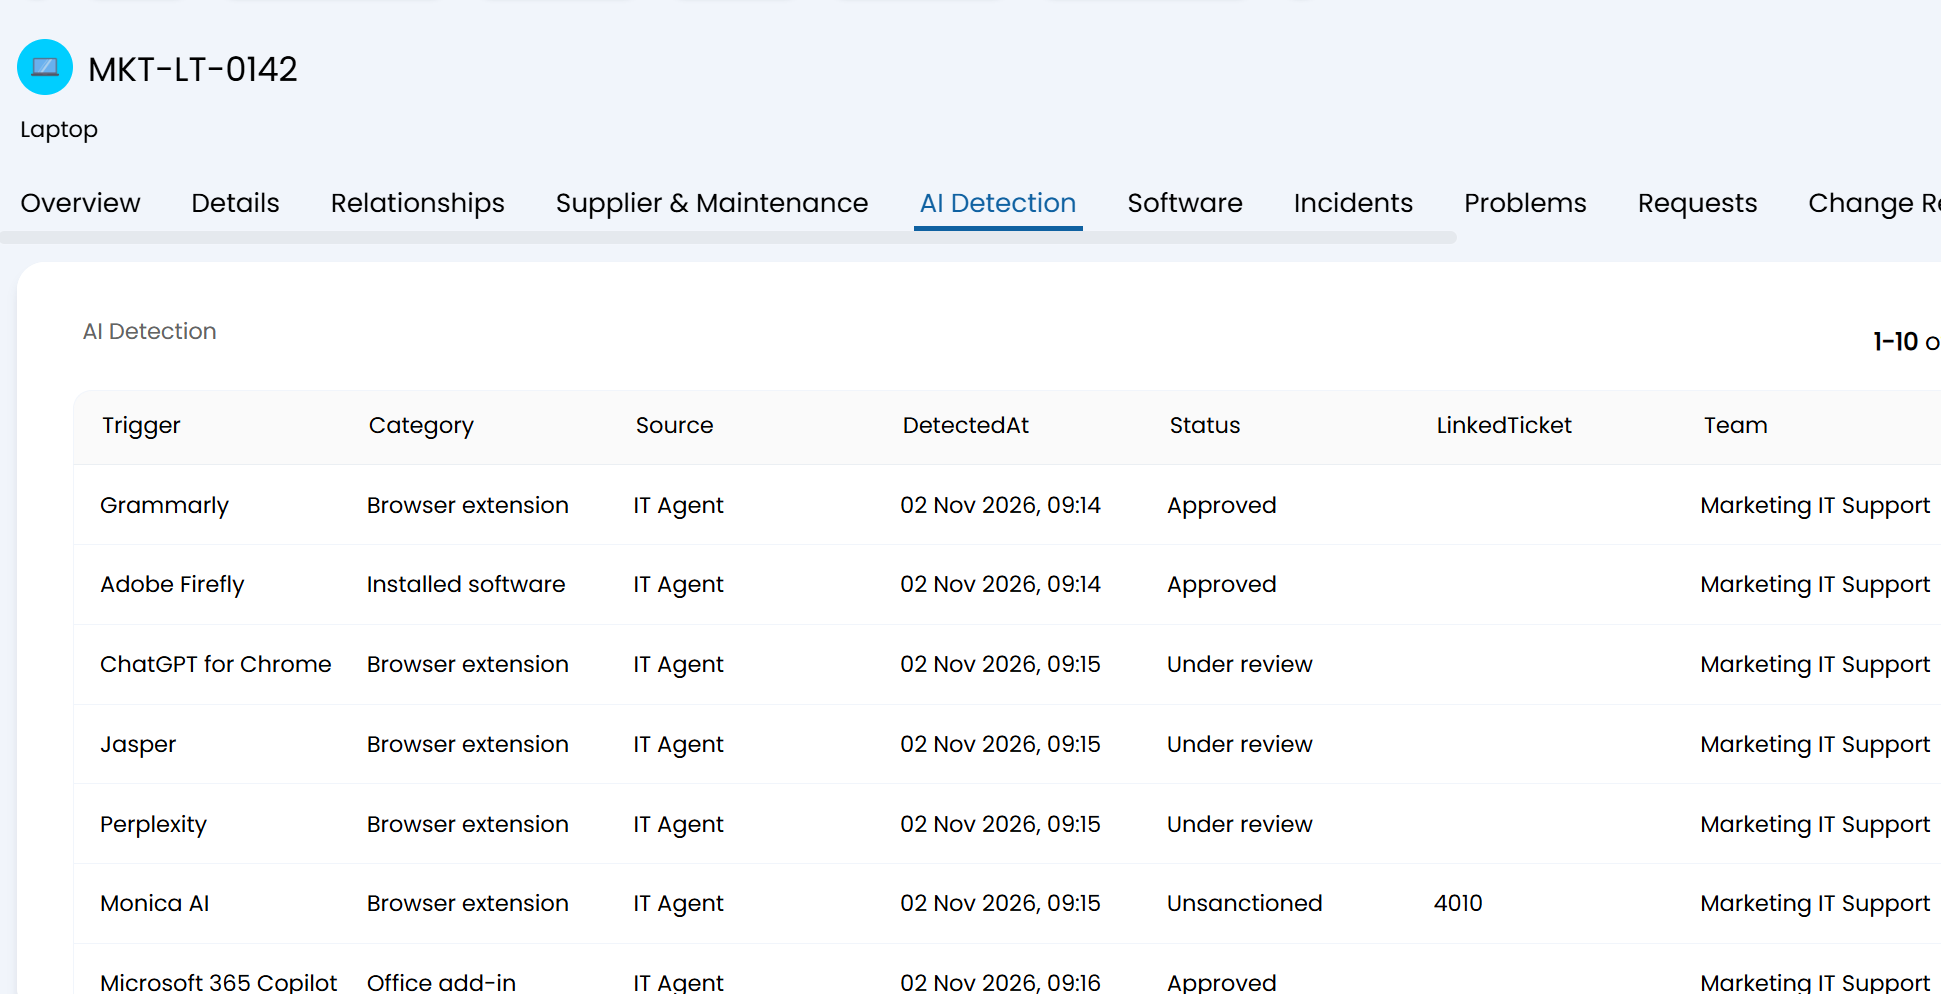
Le tableau des détections d'IA associé à chaque ressource répertorie les outils et services d'IA identifiés sur cet appareil : applications d'IA installées, extensions de navigateur et plugins IDE, connexions à des services d'IA, modèles exécutés localement et clés API d'IA enregistrées dans la configuration. Le contenu des conversations n'est jamais collecté. Les équipes informatiques et de sécurité disposent ainsi d'une vue factuelle de l'utilisation de l'IA, sur laquelle elles peuvent agir via les processus habituels de gestion des services et des changements.
Des données plus fiables à l'origine de chaque recommandation
La fiabilité de l'IA dans la gestion des services dépend entièrement de la qualité des données sur lesquelles elle s'appuie. Les éléments de configuration (CI) en double, les périphériques manquants et les informations obsolètes nuisent tous au routage, à l'analyse des impacts et aux recommandations. La découverte permet de maintenir la couche « actifs » de la CMDB complète et à jour, offrant ainsi à l'IA Halo une vision précise du parc informatique sur laquelle s'appuyer.
Halo Discovery intègre à Halo des fonctionnalités de découverte des actifs avec et sans agent, permettant ainsi de détecter les périphériques et les logiciels, de les répertorier dans la CMDB et de maintenir ces informations à jour. Ce livre blanc examine les causes des écarts dans les données d'actifs, les caractéristiques d'une découverte efficace et la manière dont Halo Discovery assure la mise à jour des enregistrements.
Téléchargez votre exemplaire pour en savoir plus.
Cliquez ici pour obtenir un accès gratuit au livre blanc
Merci ! Nous avons bien reçu votre demande !
Oups ! Une erreur s'est produite lors de l'envoi du formulaire.
FAQ - Question n° 1

FAQ - Réponse n° 1
Une visibilité totale sur les actifs grâce à Halo
Découvrez comment Discovery cartographie votre infrastructure dans la CMDB Halo. Vous utilisez déjà Halo ? Contactez votre responsable de compte (CSM) pour activer Discovery.